

Google triệt phá botnet 1,3 triệu thiết bị Android: Nhà sản xuất bị cáo buộc cài backdoor
Google vừa triệt phá một mạng lưới botnet khổng lồ với hơn 1,3 triệu thiết bị Android bị nhiễm mã độc, chủ yếu là các dòng TV box do Videostrong sản xuất. Nhà sản xuất này bị cáo buộc cố tình cài đặt...

- Giọng nữ Bắc
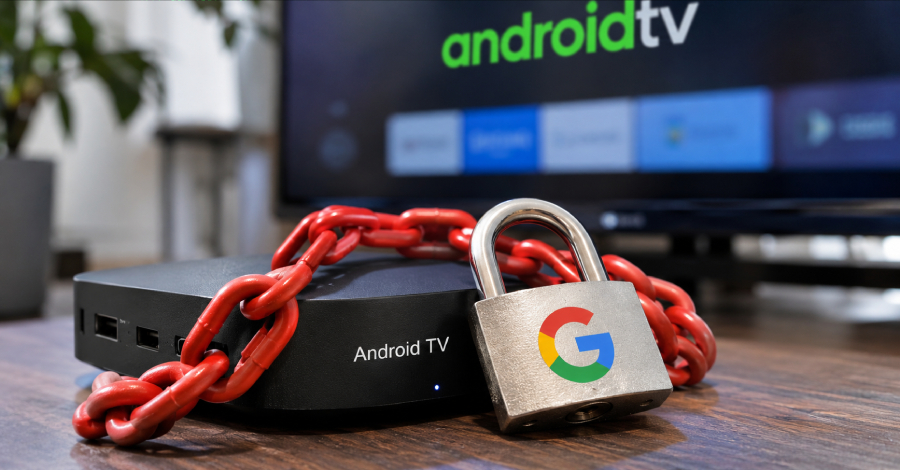
Google vừa dẫn đầu một chiến dịch triệt phá thành công mạng lưới botnet quy mô hơn 1,3 triệu thiết bị Android, phần lớn là các thiết bị TV set-top box. Đáng chú ý, Google khẳng định nhà sản xuất thiết bị Videostrong (trụ sở tại Thâm Quyến, Trung Quốc) đã cố tình cài đặt một backdoor vào firmware để bán quyền truy cập cho tội phạm mạng.
Table Of Content
Backdoor nguy hiểm nằm sâu trong firmware
Backdoor này, được định danh là x.cpe, hoạt động như một ứng dụng hệ thống với quyền hạn cao nhất. Nó có khả năng tự động vô hiệu hóa các tính năng bảo mật của Google Play Protect, cho phép kẻ tấn công cài đặt ứng dụng từ xa, chụp ảnh màn hình, đánh cắp thông tin đăng nhập và biến thiết bị thành các proxy dân cư (residential proxies) để thực hiện các hành vi gian lận quảng cáo hoặc chuyển tiếp lưu lượng truy cập trái phép.
Theo Google, do backdoor nằm sâu trong firmware và được ký bằng khóa của nhà sản xuất, người dùng thông thường không thể tự gỡ bỏ. Ngay cả khi thiết bị được khởi động lại, mã độc vẫn tự động tái kích hoạt.
Hậu quả và phạm vi ảnh hưởng
Dữ liệu từ TrendAI cho thấy có khoảng 1,47 triệu thiết bị bị nhiễm trên 206 dòng sản phẩm khác nhau. Các quốc gia chịu ảnh hưởng nặng nề bao gồm Malaysia, Brazil, Iraq, Mexico và Đài Loan. Ngoài TV box, backdoor này còn xuất hiện trên các thiết bị y tế từ xa, máy hát karaoke và các bảng hiệu kỹ thuật số.
Google đã chính thức cắt đứt quan hệ với Videostrong, cấm công ty này và các đơn vị liên quan tham gia sản xuất hoặc cung cấp phần mềm cho các thiết bị Android được chứng nhận.
Khuyến nghị cho người dùng và doanh nghiệp
Các chuyên gia bảo mật từ Synthient và Plume đưa ra những cảnh báo nghiêm trọng:
- Đối với người dùng cá nhân: Việc khôi phục cài đặt gốc (factory reset) không đảm bảo loại bỏ hoàn toàn backdoor x.cpe. Cách an toàn nhất là ngừng sử dụng các thiết bị bị nghi ngờ nhiễm mã độc.
- Đối với doanh nghiệp: Cần rà soát mạng nội bộ để phát hiện các thiết bị từ Videostrong hoặc các dòng MECOOL. Nên cách ly các thiết bị thông minh (IoT) ra khỏi các hệ thống quan trọng và coi các thiết bị cá nhân của nhân viên là một phần của bề mặt tấn công (attack surface).
Google cho biết họ đã cập nhật quy trình kiểm duyệt firmware để bịt lỗ hổng mà Videostrong đã lợi dụng nhằm vượt qua các bài kiểm tra chứng nhận trước đây. Tuy nhiên, vụ việc này là lời cảnh báo đanh thép về rủi ro an ninh mạng tiềm ẩn trong chuỗi cung ứng thiết bị phần cứng giá rẻ.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.