

Cảnh báo: Kẻ tấn công giả danh IT hỗ trợ qua Microsoft Teams để chiếm quyền điều khiển hệ thống
Các cuộc tấn công mới ghi nhận cho thấy kẻ xấu đang lợi dụng Microsoft Teams để giả danh nhân viên hỗ trợ kỹ thuật, từ đó khai thác các lỗ hổng cấu hình trong Active Directory Certificate Services...

- Giọng nữ Bắc
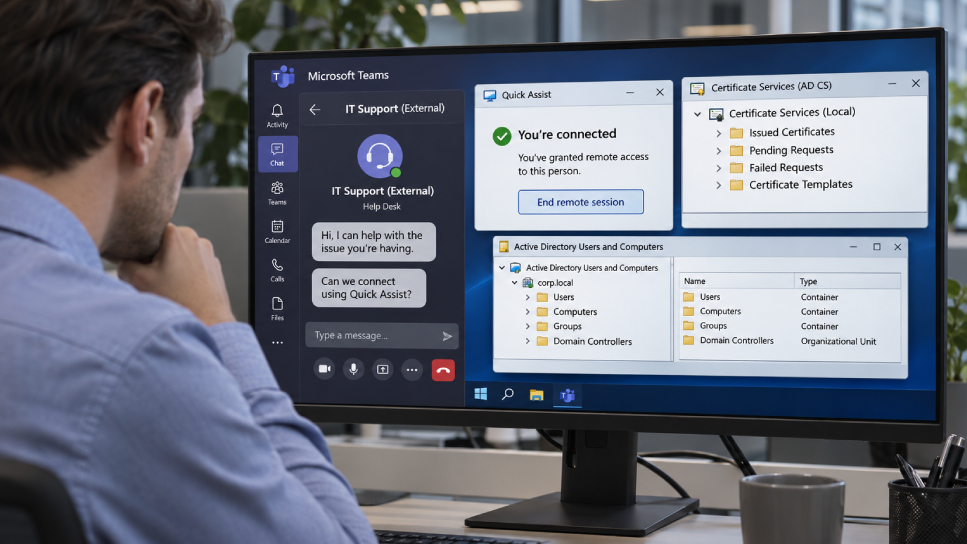
Microsoft vừa đưa ra cảnh báo về một phương thức tấn công tinh vi, nơi kẻ xấu giả danh đội ngũ hỗ trợ kỹ thuật (IT support) trên Microsoft Teams để lừa nhân viên doanh nghiệp cấp quyền điều khiển máy tính từ xa. Sau khi kiểm soát được thiết bị, kẻ tấn công khai thác các cấu hình thiếu an toàn trong Active Directory Certificate Services (AD CS) để chiếm đoạt chứng chỉ đăng nhập của các tài khoản đặc quyền, bao gồm cả tài khoản quản trị miền (domain controller).
Table Of Content
Kịch bản tấn công: Từ Social Engineering đến chiếm quyền
Theo báo cáo, kẻ tấn công không khai thác lỗ hổng bảo mật nào trên chính ứng dụng Microsoft Teams. Thay vào đó, chúng sử dụng kỹ thuật social engineering bằng cách liên lạc với nhân viên từ các tài khoản giả mạo có tên gọi giống bộ phận hỗ trợ. Sau đó, chúng thuyết phục nạn nhân sử dụng công cụ Quick Assist (có sẵn trên Windows) để chia sẻ màn hình và cung cấp mã kết nối.
Khi đã có quyền truy cập, kẻ tấn công triển khai các tập lệnh độc hại được ngụy trang dưới dạng bản cập nhật Windows, sử dụng các runtime như Python, Bun hoặc Java để thực thi mã mà không gây nghi ngờ lớn.
Lạm dụng AD CS để duy trì sự hiện diện
Điểm mấu chốt của chiến dịch này là việc lạm dụng AD CS. Kẻ tấn công tìm kiếm các mẫu chứng chỉ (certificate templates) được cấu hình lỏng lẻo:
- Khai thác ESC1: Cho phép người dùng cấp thấp yêu cầu chứng chỉ thay mặt cho các tài khoản đặc quyền.
- Khai thác ESC8: Sử dụng kỹ thuật PetitPotam để ép buộc domain controller xác thực vào máy chủ do kẻ tấn công kiểm soát, sau đó chuyển tiếp (relay) thông tin này đến trang web đăng ký chứng chỉ của AD CS.
Chứng chỉ thu được cho phép kẻ tấn công duy trì quyền truy cập ngay cả khi mật khẩu tài khoản bị thay đổi, tạo ra một con đường xâm nhập bền vững.
Bài học về phản ứng sự cố
Microsoft nhấn mạnh tầm quan trọng của việc ngăn chặn toàn diện. Trong một trường hợp, dù hệ thống Microsoft Defender đã tự động ngắt kết nối các phiên làm việc, nhưng do một tài khoản đặc quyền bị bỏ sót trong cấu hình phản ứng, kẻ tấn công vẫn tiếp tục sử dụng nó để truy cập vào file server và đánh cắp dữ liệu thông qua công cụ Rclone.
Khuyến nghị cho quản trị viên
Vì đây không phải là lỗi phần mềm (vulnerability) mà là vấn đề cấu hình, các tổ chức cần thực hiện ngay các biện pháp sau:
- Quy trình xác thực: Yêu cầu nhân viên xác nhận mọi yêu cầu hỗ trợ qua kênh nội bộ chính thống trước khi chia sẻ màn hình.
- Kiểm soát AD CS: Rà soát các mẫu chứng chỉ, loại bỏ quyền đăng ký không cần thiết và vô hiệu hóa NTLM trên các endpoint web enrollment nếu có thể.
- Bảo mật nâng cao: Bật Extended Protection for Authentication (EPA) và yêu cầu HTTPS cho các dịch vụ AD CS.
- Giám sát: Kích hoạt tính năng kiểm tra (auditing) chứng chỉ và thường xuyên rà soát các ticket Kerberos đang hoạt động.
Microsoft cũng lưu ý rằng các phiên bản Windows Server mới (như 2025) đã bật sẵn EPA theo mặc định, giúp giảm thiểu rủi ro từ các kỹ thuật như ESC8 so với các phiên bản cũ hơn.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.