

Cảnh báo: Lỗ hổng nghiêm trọng trên 8 sản phẩm Atlassian cho phép kẻ tấn công đọc file trái phép
Atlassian vừa phát đi cảnh báo về lỗ hổng bảo mật nghiêm trọng (CVE-2026-21589) ảnh hưởng đến nhiều sản phẩm Data Center, cho phép kẻ tấn công không cần xác thực vẫn có thể truy cập các file nhạy cảm...

- Giọng nữ Bắc
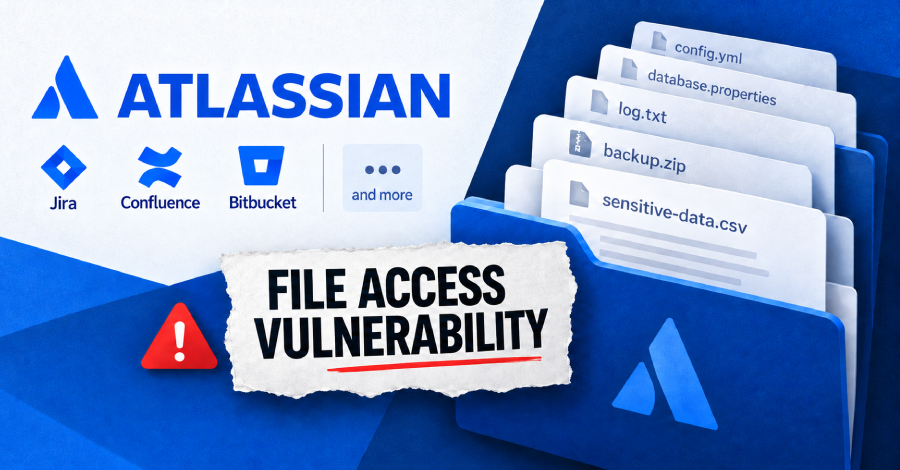
Atlassian mới đây đã công bố một lỗ hổng bảo mật nghiêm trọng, định danh là CVE-2026-21589, ảnh hưởng đến 8 sản phẩm Data Center tự lưu trữ (self-hosted). Lỗ hổng này cho phép kẻ tấn công không cần xác thực có thể đọc các file cụ thể trong thư mục gốc của ứng dụng web.
Table Of Content
Chi tiết về lỗ hổng
Với điểm số CVSS 9.3/10, lỗ hổng này được phân loại là dạng path traversal. Kẻ tấn công có thể lợi dụng các đường dẫn file được thiết kế đặc biệt để truy cập vào những file không được phép. Tuy nhiên, điều kiện tiên quyết là kẻ tấn công phải biết chính xác tên và đường dẫn của file đó, vì lỗ hổng không cho phép liệt kê danh sách các file trong thư mục.
Atlassian xác nhận các sản phẩm Cloud của họ đã được vá lỗi và khách hàng sử dụng dịch vụ Cloud không cần thực hiện thêm thao tác nào. Đối với các phiên bản Data Center tự lưu trữ, người dùng cần nhanh chóng cập nhật lên phiên bản mới nhất theo khuyến cáo.
Các sản phẩm bị ảnh hưởng và phiên bản đã vá
Người dùng được khuyến nghị nâng cấp lên các phiên bản sau để khắc phục lỗ hổng:
- Bitbucket Data Center: 9.4.26, 10.2.8, 10.5.1
- Confluence Data Center: 9.2.26, 10.2.19
- Jira Software Data Center: 9.12.40, 10.3.26, 11.3.12
- Jira Service Management Data Center: 5.12.40, 10.3.26, 11.3.12
- Bamboo Data Center: 10.2.24, 12.1.12
- Crowd Data Center: 6.3.7, 7.0.3, 7.1.7, 7.2.4
- Crucible: 4.9.15
- Fisheye: 4.9.15
Biện pháp tạm thời
Trong trường hợp chưa thể nâng cấp ngay lập tức, Atlassian khuyến cáo người dùng thực hiện các biện pháp giảm thiểu rủi ro (mitigation) sau:
- Sử dụng WAF hoặc Reverse Proxy: Thiết lập quy tắc chặn các yêu cầu URL chứa các ký tự đặc biệt như
..đi kèm với/,\hoặc::. - Cấu hình Tomcat RewriteValve: Áp dụng cho Confluence, Jira, Bamboo và Crowd.
- Cấu hình urlrewrite.xml: Áp dụng riêng cho Bitbucket.
Lưu ý rằng các biện pháp này chỉ mang tính tạm thời và không thay thế cho việc cập nhật bản vá chính thức. Atlassian cũng khuyến nghị các đội ngũ bảo mật nên kiểm tra lại nhật ký truy cập (access logs) để phát hiện các dấu hiệu khai thác bất thường trước đó.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.