

Cảnh báo: Các cổng thông tin giả mạo ChatGPT, Gemini và Claude đang đánh cắp thông tin đăng nhập và mã MFA
Các nhà nghiên cứu an ninh mạng vừa phát hiện một nền tảng phishing tinh vi giả danh các công cụ quảng cáo AI như ChatGPT, Gemini và Claude để đánh cắp tài khoản và mã xác thực MFA của người...

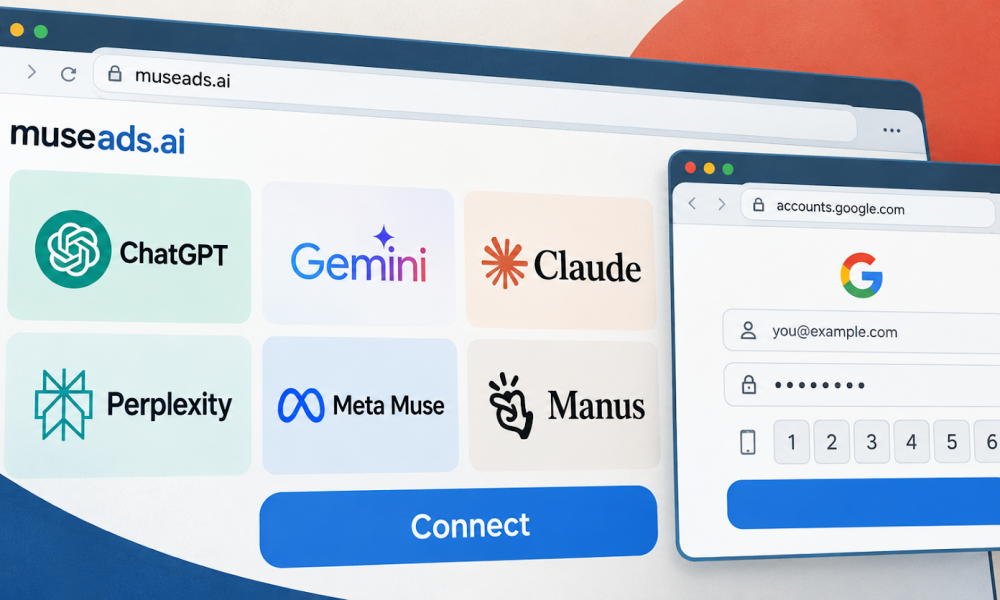
Các chuyên gia an ninh mạng vừa cảnh báo về một nền tảng phishing được vận hành bởi con người, chuyên giả mạo các sản phẩm quảng cáo của những chatbot AI nổi tiếng như Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse và Manus. Mục tiêu chính của chiến dịch này là đánh cắp thông tin đăng nhập và mã xác thực đa yếu tố (MFA) của nạn nhân.
Theo báo cáo từ các nhà nghiên cứu tại Island, những trang web này được thiết kế với vẻ ngoài chuyên nghiệp, hứa hẹn cung cấp các tính năng như tối ưu hóa chiến dịch quảng cáo, kiểm toán chi tiêu và kết nối tài khoản doanh nghiệp. Tuy nhiên, khi người dùng nhấp vào nút “Kết nối”, một cửa sổ trình duyệt giả mạo sẽ được vẽ đè lên trình duyệt thật (kỹ thuật Browser-in-the-Browser – BitB). Cửa sổ này hiển thị thanh địa chỉ giả mạo trông giống như các trang web uy tín như accounts.google.com hoặc Okta, trong khi thực tế người dùng vẫn đang ở trên tên miền độc hại.
Đằng sau giao diện này, kẻ tấn công thực hiện kỹ thuật lấy dấu vân tay thiết bị (fingerprinting) và thu thập mọi dữ liệu đăng nhập. Kẻ vận hành hệ thống có thể theo dõi thời gian thực và lựa chọn các thử thách MFA để nạn nhân thực hiện, từ đó chiếm quyền kiểm soát tài khoản ngay lập tức.
Chiến dịch này nhắm mục tiêu cụ thể vào nhân viên các đại lý quảng cáo, người mua truyền thông và quản trị viên tài khoản doanh nghiệp. Kẻ tấn công thường sử dụng các email mời gọi giả mạo thương hiệu để tăng độ tin cậy. Sau khi chiếm được tài khoản, chúng thường thêm quyền quản trị viên cho chính mình và hạ cấp quyền của chủ sở hữu hợp pháp để duy trì quyền truy cập lâu dài, gây thiệt hại nghiêm trọng cho ngân sách quảng cáo của doanh nghiệp.
Các trang web này đều sử dụng chung một cấu trúc kỹ thuật bao gồm Next.js và Socket.IO. Đáng chú ý, mã nguồn của các phiên bản trước đó đã bị rò rỉ do cấu hình sai trên GitHub, cho thấy quy mô của nền tảng này còn lớn hơn nhiều, bao gồm cả các trang web giả mạo dịch vụ hoàn tiền quảng cáo Google và các trang tuyển dụng giả mạo của các thương hiệu lớn như Tesla, Louis Vuitton hay Nike.
Để phòng tránh, các tổ chức được khuyến nghị:
- Triển khai các phương thức xác thực chống phishing (phishing-resistant authentication).
- Thường xuyên kiểm tra các thay đổi trong quyền quản trị quảng cáo.
- Cẩn trọng khi cấp quyền cho các ứng dụng AI tích hợp vào tài khoản doanh nghiệp.
- Giám sát chặt chẽ các hoạt động bất thường liên quan đến tài khoản quảng cáo.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.