

FBI sa thải nhà thầu của Accenture sau sự cố rò rỉ dữ liệu từ ShinyHunters
Cục Điều tra Liên bang Mỹ (FBI) đã chấm dứt hợp đồng với một nhà thầu của Accenture sau khi lỗi không cập nhật bản vá bảo mật dẫn đến vụ tấn công của nhóm hacker...

- Giọng nữ Bắc
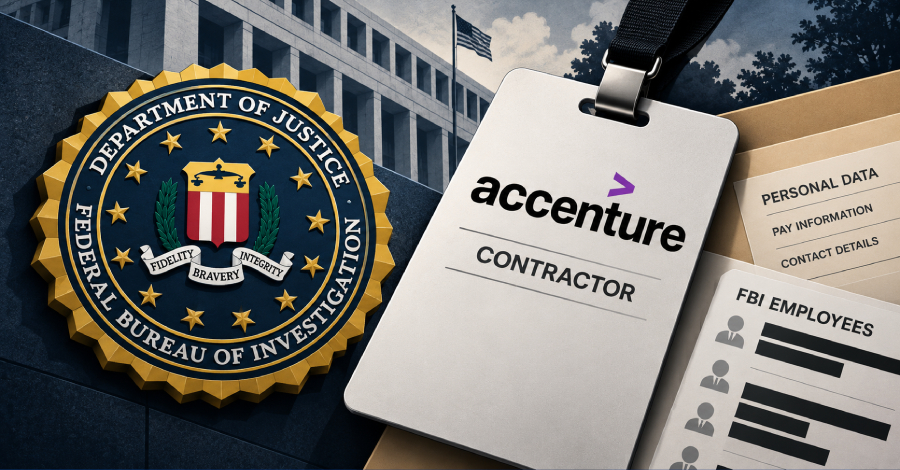
Cục Điều tra Liên bang Mỹ (FBI) vừa đưa ra quyết định chấm dứt hợp đồng với một nhà thầu thuộc tập đoàn Accenture. Nguyên nhân được xác định là do sự thiếu trách nhiệm trong việc quản lý bảo mật, dẫn đến vụ tấn công của nhóm hacker khét tiếng ShinyHunters, làm lộ thông tin cá nhân của hàng ngàn nhân viên FBI.
Theo thông tin từ Reuters, sự cố bắt nguồn từ một lỗi bảo mật trên nền tảng do bên thứ ba quản lý. Brett Leatherman, Trợ lý Giám đốc bộ phận an ninh mạng của FBI, cho biết: “Kết quả điều tra xác định sự cố xảy ra do lỗi bảo mật từ một nền tảng của bên thứ ba, sau khi nhà thầu không thực hiện cài đặt bản vá bảo mật đã được yêu cầu cụ thể để bảo vệ hệ thống”.
Mặc dù FBI không nêu đích danh nền tảng bị ảnh hưởng, nhưng các báo cáo cho biết đó là Oracle PeopleSoft. Nhóm ShinyHunters trước đó đã tuyên bố khai thác lỗ hổng này để xâm nhập vào cổng thông tin tuyển dụng của FBI vào tháng trước.
Theo phân tích từ Mandiant (công ty thuộc Google), nhóm ShinyHunters đã khai thác một phương thức bypass lỗ hổng CVE-2026-35273. Kẻ tấn công sử dụng kỹ thuật mã hóa URL (URL-encoding) để vượt qua các quy tắc của Web Application Firewall (WAF), vốn được thiết lập để chặn endpoint Environment Management Hub (PSEMHUB) đang tồn tại lỗ hổng.
Về phía Accenture, tập đoàn này khẳng định vẫn tự hào khi được hỗ trợ sứ mệnh của FBI và sẽ tiếp tục hợp tác trong tương lai. Hiện tại, FBI vẫn đang tích cực điều tra vụ việc. Trước đó, hai thành viên của nhóm ShinyHunters đã bị bắt giữ, và cơ quan này cảnh báo rằng sẽ còn nhiều vụ bắt giữ khác liên quan đến cuộc điều tra này trong thời gian tới.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.