

Cảnh báo: Malware Linux giả mạo phần mềm bảo mật email để qua mặt kiểm soát
Các nhóm tin tặc đang sử dụng kỹ thuật tinh vi, giả mạo các tiến trình của phần mềm bảo mật email phổ biến tại Hàn Quốc và Đài Loan để ẩn mình trong các thiết bị mạng và viễn...

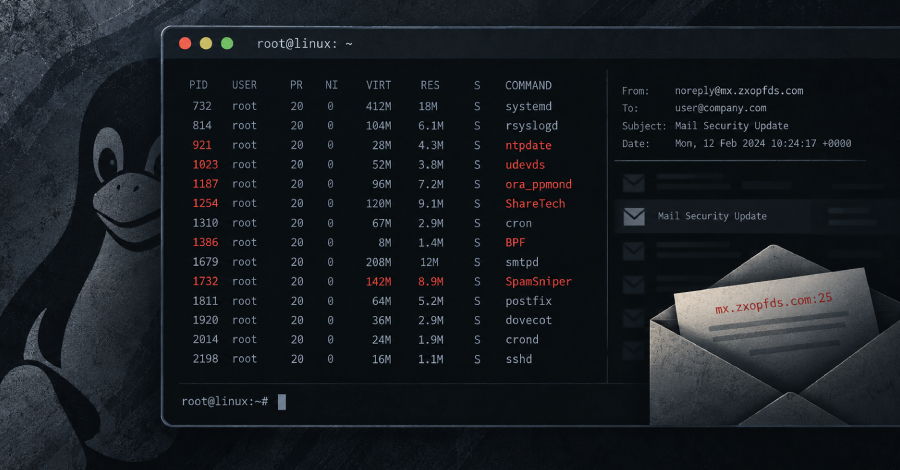
Các nhà nghiên cứu từ Rapid7 vừa phát hiện một chiến dịch tấn công mạng nhắm vào các thiết bị viễn thông và thiết bị mạng tại Hàn Quốc và Đài Loan. Điểm đáng chú ý của chiến dịch này là việc các loại malware (Linux backdoor) không chỉ ẩn mình dưới tên các tiến trình hệ thống thông thường mà còn giả mạo danh tính của các giải pháp bảo mật email doanh nghiệp như SpamSniper và ShareTech.
Table Of Content
Chiến thuật ngụy trang tinh vi
Thay vì sử dụng các tên tiến trình ngẫu nhiên dễ bị phát hiện, kẻ tấn công đã tùy chỉnh các biến thể của BPFDoor và một loại implant mới có tên AVERAT để khớp với quy ước đặt tên của các phần mềm bảo mật địa phương. Việc giả mạo các tiến trình như SpamSniper giúp malware tạo ra một lớp vỏ bọc tin cậy, khiến các quản trị viên hệ thống khó lòng nhận ra sự bất thường trong quá trình kiểm tra thủ công.
Phân tích kỹ thuật về BPFDoor và AVERAT
BPFDoor tiếp tục cho thấy khả năng tiến hóa mạnh mẽ. Thay vì chỉ dựa vào các phương thức cũ, phiên bản mới của BPFDoor đã được tinh chỉnh để vượt qua các hệ thống kiểm tra gói tin chuyên sâu (DPI). Bằng cách bọc các gói tin kích hoạt (magic packet) trong các yêu cầu HTTPS POST tiêu chuẩn và tận dụng cơ chế SSL offloading, malware này có thể giao tiếp với server điều khiển mà không làm dấy lên nghi ngờ.
Trong khi đó, AVERAT là một implant dạng mô-đun được triển khai trên các thiết bị ShareTech. Malware này sử dụng giao thức SMTP (cổng 25) để thực hiện các lệnh điều khiển từ xa (C2). AVERAT hỗ trợ danh sách lệnh phong phú, từ liệt kê thư mục, tải lên/tải xuống tệp tin, cho đến việc mở shell tương tác hoặc thiết lập proxy/port-forwarding, cho phép kẻ tấn công kiểm soát hoàn toàn thiết bị bị nhiễm.
Khuyến nghị bảo mật
Để đối phó với các mối đe dọa này, các tổ chức cần thực hiện các bước kiểm tra nghiêm ngặt:
- Rà soát các raw packet socket và bộ lọc BPF trên các hệ thống Linux không yêu cầu tính năng bắt gói tin.
- Kiểm tra các kết nối TCP cổng 25 đi ra ngoài từ các tiến trình không phải là dịch vụ email.
- Quét và phát hiện các tiến trình đang mạo danh các daemon hệ thống phổ biến.
- Hạn chế quyền truy cập quản trị vào các thiết bị biên (edge appliances) như router, DVR và các thiết bị mạng khác.
Việc kẻ tấn công nhắm vào các cổng bảo mật email (Secure Email Gateways – SEG) cho thấy xu hướng lợi dụng các vị trí đặc quyền trong mạng lưới để thu thập thông tin tình báo, một chiến thuật từng được ghi nhận trong các vụ tấn công khai thác vulnerability trước đây.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.