

Cảnh báo: Kỹ thuật ‘ClickFix’ mới lợi dụng bộ nhớ đệm trình duyệt để vượt giới hạn Windows
Các chiến dịch tấn công ClickFix đang tiến hóa với kỹ thuật 'browser cache smuggling', cho phép tin tặc vượt qua giới hạn ký tự của hộp thoại Windows Run để thực thi mã...

- Giọng nữ Bắc
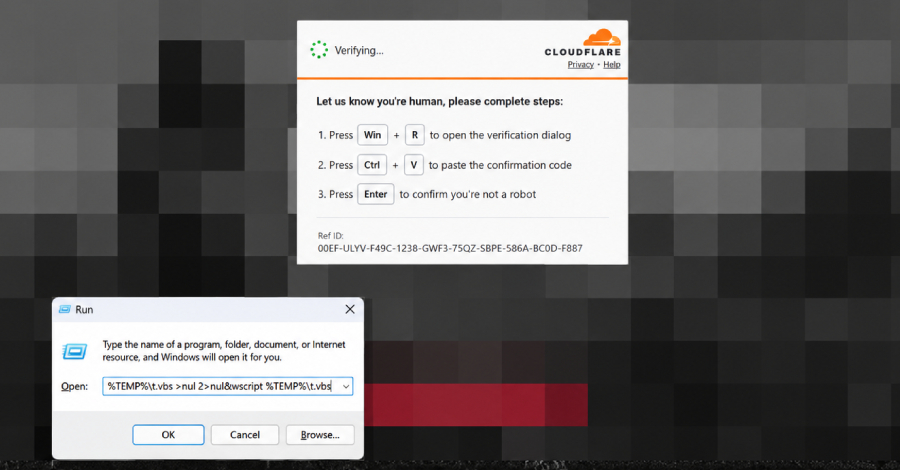
Các chuyên gia từ Microsoft Threat Intelligence vừa phát hiện một biến thể nguy hiểm của kỹ thuật tấn công ClickFix. Thay vì tải xuống mã độc trực tiếp từ máy chủ từ xa, kẻ tấn công sử dụng các trang web bị chiếm quyền để ‘đánh tráo’ payload vào bộ nhớ đệm (cache) của trình duyệt dưới dạng các tệp tin giả mạo (thường là file PNG).
Table Of Content
Cơ chế tấn công ‘Browser Cache Smuggling’
Trong kịch bản này, khi nạn nhân làm theo hướng dẫn để sao chép và thực thi một lệnh độc hại (đặc trưng của ClickFix), hệ thống sẽ không tải mã từ internet mà kích hoạt nội dung đã được lưu sẵn trong cache của thiết bị. Phương pháp này giúp tin tặc:
- Vượt giới hạn ký tự: Hộp thoại Windows Run (Win + R) thường cắt bỏ các lệnh dài hơn 260 ký tự. Việc sử dụng cache giúp kẻ tấn công ẩn giấu các script phức tạp mà không bị giới hạn này ngăn cản.
- Thực thi mã độc: Script (thường là VBScript) sẽ quét các tệp tin trong thư mục profile của trình duyệt, tìm kiếm tệp có kích thước khớp với payload, sau đó đổi tên thành tệp .vbs và thực thi thông qua
wscript.exe.
Chuỗi lây nhiễm tinh vi
Sau khi được kích hoạt, mã độc sẽ thực hiện các bước tiếp theo như:
- Sử dụng WMI để thu thập thông tin hệ thống.
- Tải và chạy các script PowerShell từ máy chủ của kẻ tấn công.
- Tiêm mã độc vào các tiến trình hợp lệ của Windows (như
timeout.exe) để đánh cắp thông tin đăng nhập và dữ liệu nhạy cảm.
Sự phổ biến của ClickFix
ClickFix đã trở thành công cụ đắc lực cho cả tội phạm mạng lẫn các nhóm tấn công có chủ đích (APT). Kỹ thuật này đánh vào tâm lý người dùng thông qua các tình huống giả mạo như: yêu cầu xác thực CAPTCHA, sửa lỗi trình duyệt, hoặc cập nhật phần mềm. Thậm chí, các hệ thống tóm tắt nội dung bằng AI cũng đang bị lợi dụng để phát tán các chỉ dẫn ClickFix thông qua kỹ thuật ‘prompt injection’ ẩn.
Khuyến nghị bảo mật
Microsoft và các chuyên gia an ninh mạng khuyến cáo:
- Nguyên tắc vàng: Một quy trình xác thực CAPTCHA hay sửa lỗi kỹ thuật hợp lệ sẽ không bao giờ yêu cầu người dùng sao chép và chạy lệnh trong Terminal, PowerShell hay Windows Run.
- Giám sát hệ thống: Các tổ chức cần tăng cường giám sát các tiến trình con của WScript/PowerShell, kiểm tra khóa registry RunMRU và các tác vụ định kỳ (scheduled tasks).
- Bảo vệ lớp mạng: Triển khai các giải pháp bảo mật web, kiểm soát ứng dụng và kích hoạt tính năng ghi nhật ký script-block của PowerShell để phát hiện sớm các hành vi bất thường.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.