

Đan Mạch: Dữ liệu định danh của 8,8 triệu người bị truy cập trái phép qua tài khoản doanh nghiệp
Bộ Kỹ thuật số Đan Mạch xác nhận dữ liệu từ cơ quan đăng ký dân cư quốc gia đã bị truy cập trái phép thông qua tài khoản của một doanh nghiệp tư nhân, ảnh hưởng đến khoảng 8,8 triệu hồ sơ cá...

- Giọng nữ Bắc
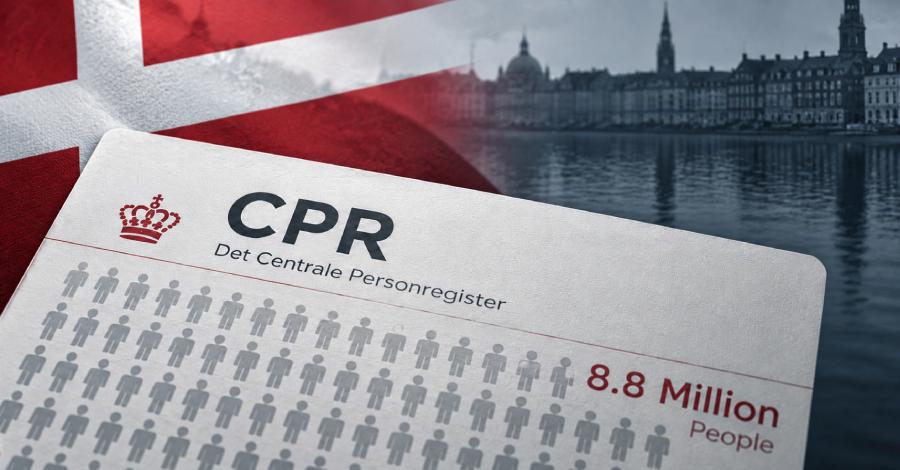
Bộ Kỹ thuật số Đan Mạch vừa thông báo về một vụ vi phạm dữ liệu nghiêm trọng, trong đó các đối tượng trái phép đã truy cập vào thông tin của khoảng 8,8 triệu người trong cơ sở dữ liệu dân cư quốc gia (CPR). Các dữ liệu bị lộ bao gồm tên, địa chỉ và mã số định danh cá nhân (CPR number) của cả người còn sống và người đã khuất.
Theo điều tra sơ bộ, kẻ tấn công đã lợi dụng quyền truy cập hợp pháp của một công ty tư nhân tại Đan Mạch để thực hiện hàng loạt truy vấn tự động vào hệ thống CPR. Sự việc diễn ra trong khoảng 10 ngày vào tháng 9 vừa qua và chỉ được phát hiện vào ngày 2/10 khi nhân viên quản trị hệ thống nhận thấy các hoạt động bất thường.
Bộ trưởng phụ trách kỹ thuật số, bà Christina Egelund, thừa nhận rằng các biện pháp bảo mật hiện tại đối với quyền truy cập của bên thứ ba là chưa đủ chặt chẽ. Hiện tại, cơ quan chức năng đã tạm dừng quyền truy cập của công ty liên quan, đồng thời báo cáo vụ việc cho Cơ quan Bảo vệ Dữ liệu Đan Mạch (Datatilsynet) và cảnh sát để tiến hành điều tra.
Các câu hỏi vẫn còn bỏ ngỏ:
- Bằng cách nào các đối tượng trái phép chiếm quyền điều khiển hệ thống của doanh nghiệp này?
- Dữ liệu đã bị đánh cắp có bị lưu trữ hoặc sử dụng cho mục đích xấu hay không?
- Danh tính thực sự của nhóm tấn công là ai?
Khuyến cáo cho người dân:
Chính phủ Đan Mạch đã hướng dẫn người dân thực hiện các bước bảo vệ cần thiết để tránh bị lừa đảo:
- Cảnh giác cao độ với các tin nhắn, cuộc gọi hoặc email bất thường, ngay cả khi người gửi có vẻ biết thông tin cá nhân của bạn.
- Không nhấp vào các liên kết lạ; hãy truy cập trực tiếp vào website chính thức của cơ quan chức năng.
- Tuyệt đối không chia sẻ mã MitID, mật khẩu hoặc thông tin thẻ ngân hàng.
- Thiết lập cảnh báo tín dụng (credit warning) trên cổng thông tin borger.dk để ngăn chặn việc kẻ gian sử dụng danh tính vay mượn trái phép.
Hiện tại, Bộ Kỹ thuật số Đan Mạch đang triển khai các biện pháp kỹ thuật để ngăn chặn sự cố tái diễn và yêu cầu thực hiện một cuộc đánh giá an ninh toàn diện đối với hệ thống đăng ký dân cư quốc gia.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.