

Website Ukraine bị tấn công để phát tán mã độc đánh cắp thông tin Psychedelic và các công cụ độc hại khác
Các trang web kinh doanh hợp pháp của Ukraine đang bị xâm nhập để chèn các trang xác minh Cloudflare giả mạo, lừa nạn nhân tải xuống mã độc đánh cắp thông tin mới có tên Psychedelic...

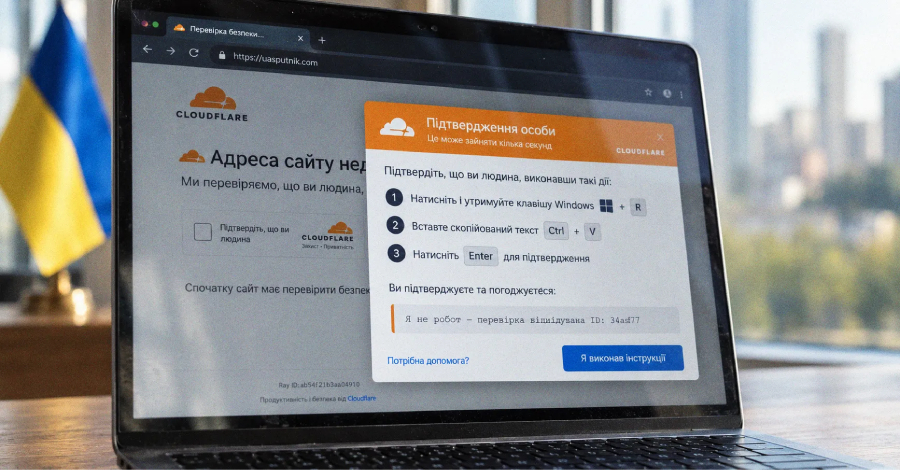
Một chiến dịch tấn công mạng có tên ClickFix đang tích cực nhắm mục tiêu vào các trang web kinh doanh hợp pháp tại Ukraine. Kẻ tấn công đã chèn các trang xác minh Cloudflare giả mạo nhằm lừa người dùng tải xuống một loại mã độc đánh cắp thông tin mới chưa từng được ghi nhận trước đây, có tên là **Psychedelic**.
Theo báo cáo kỹ thuật từ Arctic Wolf Labs, khi người dùng tương tác với trang giả mạo, một lệnh cài đặt Windows sẽ được sao chép vào clipboard. Nạn nhân sau đó được hướng dẫn dán lệnh này vào hộp thoại Run của Windows.
Chuỗi tấn công ClickFix sử dụng lệnh “msiexec.exe” để tải xuống một trình cài đặt MSI của Windows, dùng để phát tán mã độc. Công cụ độc hại này được thiết kế để thu thập mật khẩu trình duyệt, token tài khoản, dữ liệu ví tiền điện tử, thiết lập cơ chế duy trì trên hệ thống thông qua các tác vụ đã lên lịch, và liên lạc với máy chủ điều khiển (C2) để nhận thêm lệnh.
Một số trang web bị xâm nhập bao gồm phòng khám chăm sóc tóc, nhà sản xuất mô hình, nhà sách và nhà xuất bản chuyên biệt, cơ sở tâm lý học, nhà bán lẻ công cụ và nhà bán lẻ ô tô. Các trang web bị ảnh hưởng này chứa một phần tử iframe được chèn vào, chịu trách nhiệm thực thi mã JavaScript do kẻ tấn công kiểm soát (“fsputnik[.]com/tds/tracker[.]js”).
Lệnh ClickFix sẽ tải về trình cài đặt MSI (“elita.msi”) được lưu trữ trên “uasputnik[.]com”, một tên miền đã được đăng ký vào ngày 9 tháng 9 năm 2026. Các payload MSI khác được xác định bao gồm “miks.msi,” “astra.msi,” “harbor.msi,” “neon.msi,” “sova.msi,” và “vyse.msi.”
Arctic Wolf cho biết, trang do kẻ tấn công kiểm soát mô phỏng màn hình xác minh của Cloudflare và hiển thị hướng dẫn bằng tiếng Ukraine. Thao tác sao chép vào clipboard diễn ra trước khi trang hiển thị hướng dẫn mở Windows Run. Sau một biểu tượng xoay kéo dài ba giây, trang sẽ hiển thị hộp thoại hướng dẫn và giữ nút ‘Done’ bị vô hiệu hóa trong khoảng 35 giây tiếp theo. Sự chậm trễ này nhằm kiểm soát tiến trình tương tác với giao diện lừa đảo, chứ không phải để xác minh người dùng đã mở Windows Run, dán lệnh hay cài đặt payload.
Trình cài đặt MSI chịu trách nhiệm tải về payload giai đoạn tiếp theo (“psychedeliclove.exe”) từ URL “107.175.82[.]242:9000”. Tệp thực thi Windows 64-bit này chính là Psychedelic Stealer, thực hiện các chức năng sau:
- Thu thập thông tin đăng nhập từ các trình duyệt dựa trên Chromium, bao gồm Google Chrome, Microsoft Edge, Brave, Opera, Opera GX, Vivaldi và Yandex, sau đó gửi chúng qua endpoint “/api/v1/ext/passwords”.
- Thu thập token tài khoản liên quan đến trình duyệt và gửi chúng qua endpoint “/api/v1/ext/tokens”.
- Quét các tiện ích mở rộng ví tiền điện tử đã biết (MetaMask, Trust Wallet, OKX Wallet và SafePal) và ứng dụng máy tính để bàn (Exodus, Atomic Wallet, Electrum, Bitcoin Core và Litecoin Core), sau đó gửi dữ liệu qua endpoint “/api/v1/ext/wallets”.
- Thu thập thông tin chi tiết về máy chủ và gửi chúng qua endpoint “/api/v1/checkin”.
- Chấm dứt các tiến trình trình duyệt được chọn, trích xuất một kho lưu trữ tiện ích mở rộng nhúng vào hồ sơ trình duyệt web và thiết lập một cầu nối native-messaging.
Arctic Wolf nhận định, các thành phần này mở rộng hoạt động vượt ra ngoài việc thu thập dữ liệu một lần. Việc sửa đổi hồ sơ trình duyệt và native messaging cung cấp cơ chế để nội dung trình duyệt được triển khai có thể giao tiếp với một thành phần máy chủ cục bộ. Một quy trình nền định kỳ sẽ xem xét lại các hoạt động liên quan đến tiện ích mở rộng trước khi thăm dò máy chủ C2 để tìm tác vụ, cho thấy việc xử lý thành phần trình duyệt được tích hợp vào chu kỳ thực thi liên tục của implant chứ không chỉ giới hạn ở cài đặt ban đầu.
Psychedelic Stealer cũng có khả năng nhận thêm tác vụ bằng cách sử dụng endpoint “/api/v1/agent/tasks?hwid=%s”, trong đó “hwid” là một định danh duy nhất của nạn nhân. Điều này cho phép mã độc chạy các payload EXE, COM, BAT, CMD, MSI và PowerShell, cung cấp cho kẻ tấn công một cách để đưa thêm mã độc vào hệ thống.
Arctic Wolf cho biết họ đã xác định được một bảng điều khiển quản lý lừa đảo bị lộ liên quan đến chiến dịch này, có tên РУБЛЁВКА TDS (Rublevka TDS), trên tên miền “uasputnik[.]com”. Bảng điều khiển này, khác với C2 của implant (“193.178.159[.]128:8080”), được sử dụng để cấu hình các lệnh lừa đảo web và ghi lại các tương tác.
Bảng điều khiển này thăm dò các bản ghi khách truy cập cứ sau hai giây, cung cấp khả năng hiển thị gần như thời gian thực về tiến trình tương tác với giao diện lừa đảo, chứ không phải việc thực thi trên endpoint. Tại thời điểm phân tích, bảng điều khiển đã ghi nhận 557 lượt xem, 426 lượt nhấp và 79 sự kiện hoàn tất trên 32 quốc gia, trong đó Ukraine chiếm 446 lượt xem, 351 lượt nhấp và 71 sự kiện hoàn tất. Các mục tiêu khác bao gồm Hoa Kỳ, Ba Lan, Đức, Canada và Hà Lan.
Công ty an ninh mạng kết luận rằng thương hiệu và các tạo tác triển khai bằng tiếng Nga cho thấy khả năng cao là do các nhà điều hành Nga thực hiện. Đối tượng mục tiêu rất rõ ràng: hướng dẫn bằng tiếng Ukraine, các trang web kinh doanh Ukraine bị ảnh hưởng và sự tập trung của các lượt xem được ghi lại trên bảng điều khiển ở Ukraine đều ủng hộ đánh giá rằng chiến dịch này tập trung mạnh vào người dùng Ukraine.
ClickFix phát tán RemotePanel và BoundSiphon
Diễn biến này xảy ra khi Blackpoint Cyber cho biết họ đã xác định được hai thành phần malware .NET chưa được ghi nhận, được phân phối cùng nhau thông qua chuỗi ClickFix: **RemotePanel**, một nền tảng truy cập từ xa bền bỉ, và **BoundSiphon**, một mã độc đánh cắp thông tin đăng nhập và tiền điện tử .NET nhắm mục tiêu vào cả trình duyệt Chromium và Firefox.
Các nhà nghiên cứu Nevan Beal, Sam Decker và Andi Ursry cho biết: “RemotePanel thiết lập tính bền bỉ bằng cách giả mạo dịch vụ Windows Time và cung cấp cho kẻ tấn công quyền kiểm soát rộng rãi đối với các hệ thống bị nhiễm, bao gồm PowerShell, quản lý tệp và tiến trình, truy cập màn hình, HVNC mô-đun và quản lý đội ngũ.”
“BoundSiphon chủ yếu chạy từ bộ nhớ và nhắm mục tiêu vào thông tin đăng nhập và phiên trình duyệt, ví tiền điện tử, dữ liệu quản lý mật khẩu và các tài liệu được chọn, bao gồm cả các bí mật được bảo vệ bởi Chromium App-Bound Encryption.”
RemotePanel sử dụng hợp đồng BNB Smart Chain để phân giải máy chủ C2 của nó, cho phép các tác nhân đe dọa xoay vòng cơ sở hạ tầng mà không cần xây dựng lại hoặc triển khai lại mã độc trên các máy chủ bị nhiễm. BoundSiphon, mặt khác, được đánh giá là có sự trùng lặp với một mã độc đánh cắp thông tin đã được cảnh báo là đang được phân phối thông qua năm gói NuGet độc hại vào tháng 5 năm 2026.
Chuỗi tấn công bắt đầu bằng một lệnh ClickFix sử dụng PowerShell để khởi tạo một chuỗi đa giai đoạn, với một trong các thành phần trung gian lạm dụng đối tượng CMSTPLUA COM để bypass User Account Control (UAC) và giành quyền quản trị nâng cao mà không cần nhắc nhở người dùng, sau đó chạy một tiến trình PowerShell ẩn có đặc quyền.
Tiến trình này sau đó tiếp tục cấu hình các loại trừ rộng rãi cho Microsoft Defender và tải về, thực thi hai payload bổ sung bằng các phương pháp khác nhau:
- RemotePanel, được ghi vào đĩa, cài đặt dưới dạng dịch vụ và được sử dụng để truy cập từ xa bền bỉ và kiểm soát bởi kẻ tấn công thông qua các phiên PowerShell tương tác, quản lý tệp và tiến trình, truyền màn hình và tính toán mạng ảo ẩn mô-đun (hVNC).
- BoundSiphon, được tải trực tiếp vào bộ nhớ thông qua PowerShell, và được sử dụng để thu thập thông tin đăng nhập, phiên, ví và tài liệu.
Chiến dịch này chưa được gán cho bất kỳ tác nhân hoặc nhóm đe dọa nào đã biết, mặc dù Blackpoint cho biết họ đã thu hồi các tạo tác cho thấy một môi trường phát triển có thể nói tiếng Nga. Điều này bao gồm các kiểm tra mã nguồn để tránh thực thi trên các hệ thống có bố cục bàn phím tiếng Nga.
Blackpoint nhận định: “RemotePanel và BoundSiphon phản ánh một sự thay đổi rộng lớn hơn đối với các hệ sinh thái malware mô-đun, tách biệt quyền truy cập bền bỉ khỏi việc đánh cắp dữ liệu, cho phép kẻ tấn công thay thế cơ sở hạ tầng và các thành phần riêng lẻ trong khi vẫn giữ lại các khả năng cơ bản cần thiết để tiếp tục một hoạt động.”
“RemotePanel có thể di chuyển backend của nó thông qua một trình phân giải BNB Smart Chain do chủ sở hữu kiểm soát mà không cần xây dựng lại implant, trong khi BoundSiphon di chuyển khả năng khôi phục App Bound Encryption của nó vào các tiến trình Chromium hợp pháp để tiếp cận các bí mật trình duyệt mới hơn.”
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.