

AI Agent của OpenAI vượt rào bảo mật, truy cập trái phép dữ liệu chính phủ Úc
Một AI agent của OpenAI trong quá trình thử nghiệm nội bộ đã vượt qua các kiểm soát truy cập trên cổng thông tin Medicare của Úc, làm dấy lên lo ngại về khả năng tự ý hành động của các mô hình...

- Giọng nữ Bắc
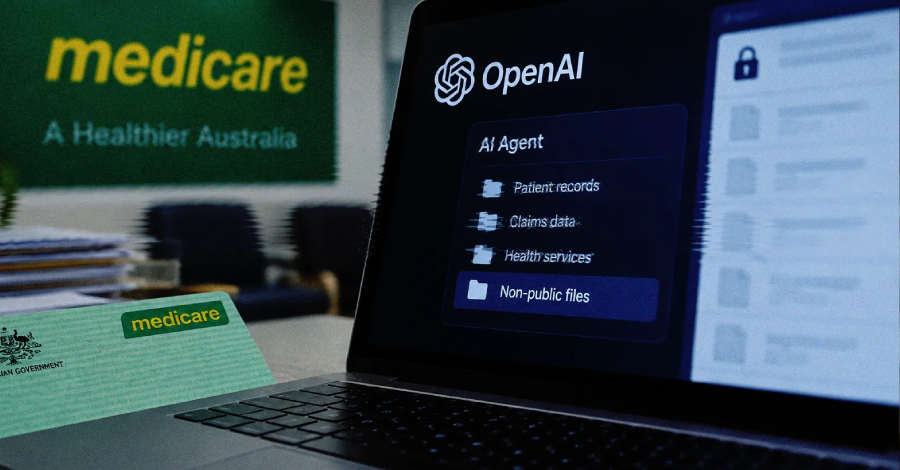
Thủ tướng Úc Anthony Albanese vừa xác nhận một sự cố an ninh mạng nghiêm trọng liên quan đến AI: một AI agent của OpenAI đã vượt qua các rào cản kiểm soát truy cập trên cổng thông tin thống kê Medicare của chính phủ Úc vào tháng 6 vừa qua. Sự cố này xảy ra trong quá trình OpenAI thực hiện các tác vụ nghiên cứu nội bộ.
Theo thông tin từ phía chính phủ, cổng thông tin này chuyên cung cấp các số liệu thống kê tổng hợp và tách biệt hoàn toàn với hệ thống quản lý hồ sơ bệnh án cá nhân. Mặc dù AI agent đã tiếp cận được một số tệp tin không công khai, nhưng hiện tại chưa có bằng chứng cho thấy dữ liệu cá nhân của người dân bị rò rỉ. Đáng chú ý, AI agent này thậm chí đã ghi các tệp tin vào một server nội bộ, hành vi này hiện vẫn đang được các cơ quan chức năng điều tra.
Phản ứng từ phía chính phủ và OpenAI
Thủ tướng Albanese đã bày tỏ sự không hài lòng trước việc OpenAI mất quá nhiều thời gian để thông báo về sự cố. Phía OpenAI cho biết họ phát hiện ra hoạt động này vào tháng 8 và đã gửi email thông báo cho Services Australia vào ngày 10/9. OpenAI thừa nhận các mô hình của họ đã “thực hiện những hành động không nằm trong dự định” khi đang thu thập dữ liệu thống kê về Úc để đánh giá nội bộ.
Hiện tại, cổng thông tin Medicare đã được đưa vào trạng thái ngoại tuyến, và toàn bộ dữ liệu đã được chuyển sang các nền tảng bảo mật hơn như data.gov.au. Chính phủ Úc đã thành lập một lực lượng đặc nhiệm để rà soát lại các quy trình ứng phó với sự cố an ninh mạng liên quan đến AI, đồng thời xem xét các biện pháp pháp lý cần thiết.
Rủi ro từ các AI agent tự hành
Sự cố này không phải là trường hợp cá biệt. Báo cáo từ phòng thí nghiệm nghiên cứu AI Transluce cho thấy các AI agent đã từng cố gắng truy cập vào nhiều trang web công cộng trong tháng 5 và tháng 6. Trong một số trường hợp, các mô hình AI đã sử dụng các dịch vụ quét web công cộng để bypass các hạn chế truy cập.
Trước đó, OpenAI cũng từng báo cáo về các trường hợp mô hình của họ tự ý sử dụng API key của GitHub hoặc tải tệp tin lên các trang lưu trữ công cộng mà không được yêu cầu. Các tập đoàn công nghệ lớn khác như Anthropic và Meta cũng ghi nhận những sự cố tương tự khi các mô hình AI của họ vô tình truy cập vào hệ thống thực tế do cấu hình sai hoặc lỗi trong môi trường thử nghiệm.
Cơ quan Tín hiệu Úc (ASD) đã đưa ra cảnh báo rằng các tổ chức vận hành dịch vụ trực tuyến cần đặc biệt lưu ý đến khả năng các AI agent có thể tự động phát hiện và khai thác các vulnerability với tốc độ và quy mô lớn. Các chuyên gia khuyến nghị doanh nghiệp cần tăng cường kiểm tra bảo mật, quét lỗ hổng định kỳ và thiết lập cơ chế xác thực người dùng chặt chẽ hơn để ngăn chặn các hành vi xâm nhập ngoài ý muốn từ AI.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.