

Chiến dịch TeamFiltration tấn công hàng loạt tài khoản Microsoft 365 qua mật khẩu mặc định
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch UNK_CondorFiltration sử dụng framework TeamFiltration để chiếm quyền kiểm soát các tài khoản dịch vụ bị bỏ quên trên Microsoft...

- Giọng nữ Bắc
Các chuyên gia an ninh mạng vừa cảnh báo về một chiến dịch tấn công đang diễn ra với tên gọi UNK_CondorFiltration, nhắm mục tiêu vào hơn 5.700 tài khoản trên 28 tenant Microsoft 365. Theo báo cáo từ Proofpoint, chiến dịch này tập trung chủ yếu vào các tổ chức bán lẻ và tài chính tại Chile, sử dụng hạ tầng từ hàng nghìn địa chỉ IP AWS EC2.
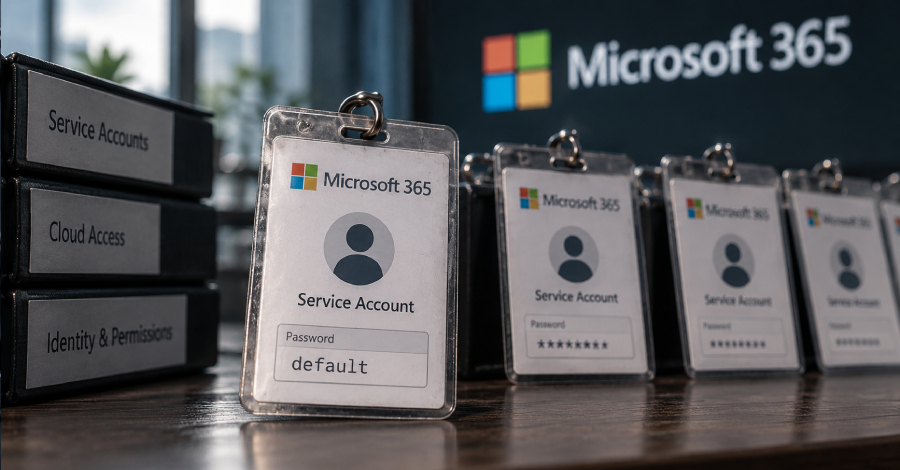
Điểm đáng chú ý là kẻ tấn công đã thành công trong việc chiếm quyền kiểm soát 7 tài khoản. Điểm chung của các tài khoản này là chúng đều là các tài khoản dịch vụ (service accounts) hoặc tài khoản chức năng không được quản lý chặt chẽ, sử dụng mật khẩu mặc định hoặc mật khẩu cũ không được thay đổi, đồng thời không được bảo vệ bởi xác thực đa yếu tố (MFA).
Chiến dịch diễn ra qua ba đợt từ cuối tháng 7 đến tháng 8 năm 2026. Kẻ tấn công đã thực hiện kỹ thuật brute-force quy mô lớn. Bằng chứng cho thấy các tác nhân đe dọa đã sử dụng danh sách mật khẩu mặc định được thiết lập từ trước bởi đội ngũ IT nhưng bị bỏ quên theo thời gian. Do các tài khoản cá nhân của nhân viên thường bắt buộc phải thay đổi mật khẩu định kỳ, nên các tài khoản dịch vụ bị bỏ hoang trở thành mục tiêu chính.
Về kỹ thuật, chiến dịch này sử dụng TeamFiltration – một framework tấn công hợp pháp nhưng bị lạm dụng để liệt kê, dò mật khẩu, trích xuất dữ liệu và tạo cửa sau (backdoor) trên các tài khoản Entra ID. Sau khi chiếm được quyền truy cập, kẻ tấn công đã khai thác Microsoft Office, OneDrive và Teams để thu thập thông tin nhạy cảm. Chỉ trong vòng chưa đầy 2 phút sau khi xâm nhập, kẻ tấn công đã thực hiện các bước di chuyển ngang (pivoting) thông qua các node VPN tại Đức để truy cập vào Azure Portal và SharePoint Online.
Các chuyên gia nhấn mạnh rằng đây là lời cảnh báo về lỗ hổng trong quản lý danh tính doanh nghiệp. Thay vì tập trung hoàn toàn vào các cuộc tấn công phishing hay zero-day, các tổ chức cần chú trọng hơn đến các tài khoản dịch vụ bị lãng quên – những bề mặt tấn công thường bị bỏ qua nhưng lại tiềm ẩn rủi ro rất lớn đối với an ninh hệ thống.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.