

Cảnh báo: Lỗ hổng nghiêm trọng trên WordPress bị khai thác chỉ vài giờ sau khi công bố
Các tin tặc đang tích cực khai thác lỗ hổng bảo mật CVE-2026-87902 trên WordPress để thực thi mã từ xa (RCE). Quản trị viên cần cập nhật phiên bản mới nhất ngay lập...

- Giọng nữ Bắc
Chỉ vài giờ sau khi thông tin về lỗ hổng bảo mật nghiêm trọng CVE-2026-87902 được công bố, các nhóm tin tặc đã bắt đầu chiến dịch khai thác nhắm vào các website WordPress trên toàn cầu. Lỗ hổng này đạt điểm CVSS 9.2, cho phép kẻ tấn công không cần xác thực thực thi mã từ xa (RCE).
Table Of Content
Chi tiết về lỗ hổng CVE-2026-87902
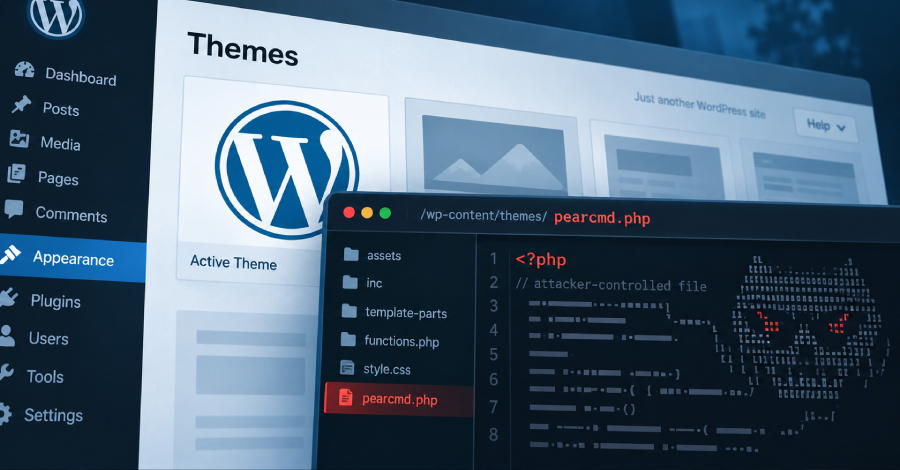
Theo tài liệu kỹ thuật từ WordPress, lỗ hổng nằm trong cơ chế phân giải mẫu trang (page-template resolution) của hàm get_page_template(). Cụ thể, một kẻ tấn công không cần xác thực có thể thao túng để hệ thống bao gồm (include) một tệp .php cục bộ nằm ngoài thư mục giao diện (theme) đang hoạt động.
Việc khai thác thành công đòi hỏi hai điều kiện tiên quyết:
- Theme đang sử dụng (theme cha hoặc con) phải chứa một thư mục cấp cao nhất có tên bắt đầu bằng
page-(ví dụ:page-templates). - Một tệp .php mục tiêu phải tồn tại trên server và có quyền đọc bởi tài khoản web server (ví dụ:
pearcmd.php).
Tình hình khai thác thực tế
Các đơn vị nghiên cứu bảo mật như Previdian và Patchstack đã ghi nhận hàng chục nỗ lực tấn công kể từ ngày 23/9/2026. Các cuộc tấn công thường bắt đầu bằng việc quét các tệp tin hệ thống, sau đó sử dụng pearcmd.php để ghi các tệp PHP độc hại vào thư mục /tmp/ hoặc /var/tmp/ trên server.
Các tệp tin độc hại được ghi nhận bao gồm: wp-pear-rce-flag.php, poc87902.php, luci_.php và zeta_.php. Dữ liệu từ các hệ thống honeypot cho thấy các yêu cầu tấn công xuất phát từ nhiều địa chỉ IP khác nhau trên thế giới, bao gồm cả Mỹ và Indonesia.
Khuyến nghị cho quản trị viên
Dù các điều kiện khai thác khá cụ thể khiến việc tấn công diện rộng trở nên khó khăn hơn, các chuyên gia vẫn cảnh báo đây là mối đe dọa nghiêm trọng. Để bảo vệ website, quản trị viên cần thực hiện ngay các bước sau:
- Cập nhật ngay lập tức: Nâng cấp WordPress lên các phiên bản mới nhất đã được vá lỗi: 7.1.2, 7.0.6, 6.9.9 hoặc 6.8.10.
- Kiểm tra hệ thống: Rà soát các tệp tin lạ trong thư mục
/tmphoặc các thư mục tạm trên server. - Giám sát log: Kiểm tra log truy cập để tìm kiếm các yêu cầu bất thường liên quan đến
pearcmd.phphoặc các tệp tin .php lạ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.