

Cơ quan an ninh Úc vô hiệu hóa hạ tầng malware Amadey, giải cứu 180.000 máy tính
Cơ quan Tín hiệu Úc (ASD) vừa thực hiện chiến dịch tấn công mạng thành công vào hệ thống điều khiển của malware Amadey, cắt đứt quyền truy cập của tội phạm mạng đối với 180.000 thiết bị bị lây nhiễm...

- Giọng nữ Bắc
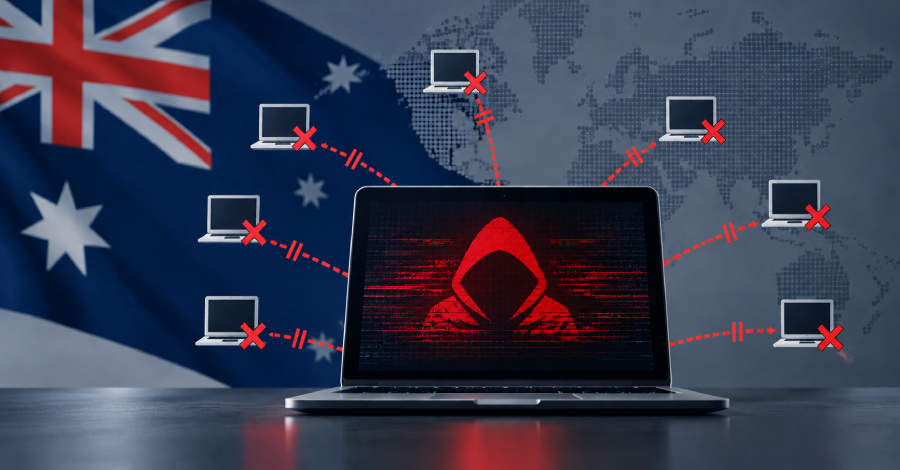
Cơ quan Tín hiệu Úc (ASD) – đơn vị tình báo tín hiệu và an ninh mạng quốc gia – vừa thông báo về việc vô hiệu hóa thành công hạ tầng điều khiển của một chiến dịch malware mang tên Amadey. Hành động này đã cắt đứt khả năng truy cập và đánh cắp dữ liệu từ khoảng 180.000 máy tính bị lây nhiễm trên khắp thế giới.
Theo Tauri Gregory, Phó giám đốc điều hành tình báo của ASD, cơ quan này đã thâm nhập trực tiếp vào backend của kẻ tấn công và ngắt kết nối các máy chủ điều khiển (C2) khỏi các thiết bị nạn nhân. Amadey vốn là một loại malware được phát triển theo mô hình “malware-as-a-service” từ năm 2018, cho phép các tội phạm mạng thuê và vận hành bảng điều khiển riêng trên server của chúng.
Cơ chế hoạt động của Amadey thường bắt đầu bằng việc lây nhiễm thông qua các bản cập nhật phần mềm giả mạo, các trình cài đặt phần mềm bẻ khóa (cracked software) hoặc thông qua các malware loader khác. Khi đã xâm nhập, Amadey sẽ liên lạc với server C2 để nhận lệnh, bao gồm việc tải thêm các mã độc khác như StealC (một loại infostealer), đánh cắp thông tin đăng nhập hoặc cung cấp quyền truy cập từ xa cho kẻ tấn công.
Các chuyên gia bảo mật từ ESET từng ghi nhận sự tồn tại của ít nhất 53 botnet Amadey riêng biệt, mỗi botnet sử dụng hạ tầng độc lập. Mặc dù việc ngắt kết nối C2 giúp ngăn chặn các cuộc tấn công tiếp diễn, các chuyên gia cảnh báo rằng điều này không thể khôi phục dữ liệu đã bị đánh cắp trước đó. Các thông tin nhạy cảm như session cookie có thể bị kẻ xấu lưu trữ trong nhiều tháng để thực hiện các cuộc tấn công bypass xác thực đa yếu tố (MFA).
Ngoài chiến dịch này, ASD cũng tiết lộ một vụ việc riêng biệt khác, trong đó cơ quan này đã chặn đứng một âm mưu rao bán 5 terabyte dữ liệu bị đánh cắp từ một doanh nghiệp. Dữ liệu này bao gồm tài liệu kinh doanh, thông tin cá nhân và mật khẩu của khoảng 4,8 triệu người Úc cùng hàng trăm nghìn nạn nhân quốc tế. ASD đã can thiệp và tiêu hủy toàn bộ số dữ liệu này trước khi chúng kịp được giao dịch trên thị trường đen.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.