

Lỗ hổng trong tính năng Compaction của OpenAI cho phép trích xuất dữ liệu suy luận ẩn
Các nhà nghiên cứu bảo mật từ Xint đã phát hiện một lỗ hổng trong tính năng Compaction của OpenAI, cho phép vượt qua các biện pháp bảo vệ để trích xuất dữ liệu suy luận (reasoning) của mô hình AI...

- Giọng nữ Bắc
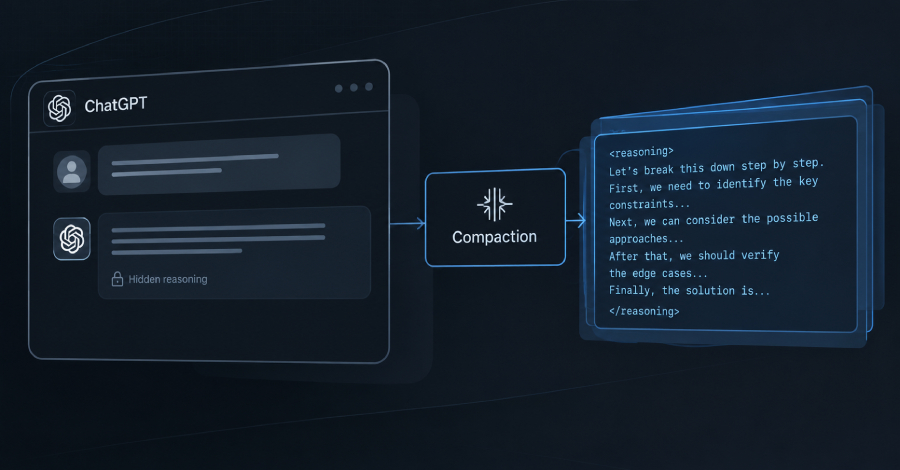
Các nhà nghiên cứu tại công ty bảo mật Xint vừa công bố một lỗ hổng bảo mật liên quan đến tính năng Compaction của OpenAI. Tính năng này vốn được thiết kế để nén các đoạn hội thoại dài nhằm tiết kiệm dung lượng, nhưng lại có thể bị lợi dụng để trích xuất dữ liệu suy luận (reasoning) ẩn của mô hình AI ra ngoài dưới dạng văn bản thuần túy.
Thông thường, các mô hình suy luận của OpenAI sẽ thực hiện quá trình phân tích vấn đề trước khi đưa ra câu trả lời cuối cùng. Dữ liệu suy luận này được mã hóa và người dùng không thể đọc được. Mặc dù OpenAI đã triển khai các biện pháp bảo vệ từ tháng 8 để ngăn chặn việc đánh cắp dữ liệu này, nhưng kỹ thuật mới từ Xint đã thành công trong việc vượt qua các rào cản đó.
Cách thức tấn công
Nhóm nghiên cứu đã thử nghiệm kỹ thuật này trên mô hình gpt-5.6-sol. Bằng cách gửi các yêu cầu toán học và thuật toán, họ thu được dữ liệu suy luận đã mã hóa. Sau đó, họ kích hoạt bước Compaction trên chính mô hình đó, yêu cầu nó sao chép dữ liệu suy luận vào mục nén, đồng thời thay đổi định dạng (ví dụ: thay khoảng trắng bằng dấu tab) để vượt qua các bộ lọc chính sách sử dụng của OpenAI.
Vì quá trình Compaction diễn ra trên cùng một mô hình tạo ra suy luận đó, nó không kích hoạt cơ chế kiểm tra chéo (cross-model check) mà OpenAI đã thiết lập trước đó để ngăn chặn việc chuyển dữ liệu suy luận sang các mô hình yếu hơn. Sau khi nén, dữ liệu này có thể được chuyển sang các mô hình khác như gpt-4.1 hoặc gpt-4o để giải mã và đọc dưới dạng văn bản.
Phản hồi từ OpenAI
OpenAI đã xác nhận vấn đề và triển khai bản vá vào ngày 23 tháng 10 năm 2026. Các nhà phát triển sử dụng API của OpenAI không cần thực hiện bất kỳ thay đổi nào vì đây là bản vá phía máy chủ (server-side). Xint đã nhận được khoản tiền thưởng 6.000 USD từ chương trình bug bounty của OpenAI cho phát hiện này.
Việc bảo mật dữ liệu suy luận là ưu tiên hàng đầu của OpenAI nhằm ngăn chặn tình trạng distillation – hành vi các đối thủ cạnh tranh sử dụng dữ liệu suy luận chất lượng cao để huấn luyện các mô hình AI rẻ tiền hơn. Mặc dù đây chỉ là một thử nghiệm chứng minh khái niệm (PoC), nó cho thấy các bước xử lý phía server vẫn tiềm ẩn nguy cơ rò rỉ nếu không được kiểm soát chặt chẽ các hướng dẫn từ người dùng.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.