


Trezor xác nhận ví phần cứng bán qua đại lý CryptoBilis bị cài thiết bị theo dõi trái phép
Trezor vừa xác nhận một số ví Safe 5 mua từ đại lý CryptoBilis bị cài thêm bảng mạch trái phép nhằm đánh cắp cụm từ khôi phục (recovery phrase) của người...

- Giọng nữ Bắc
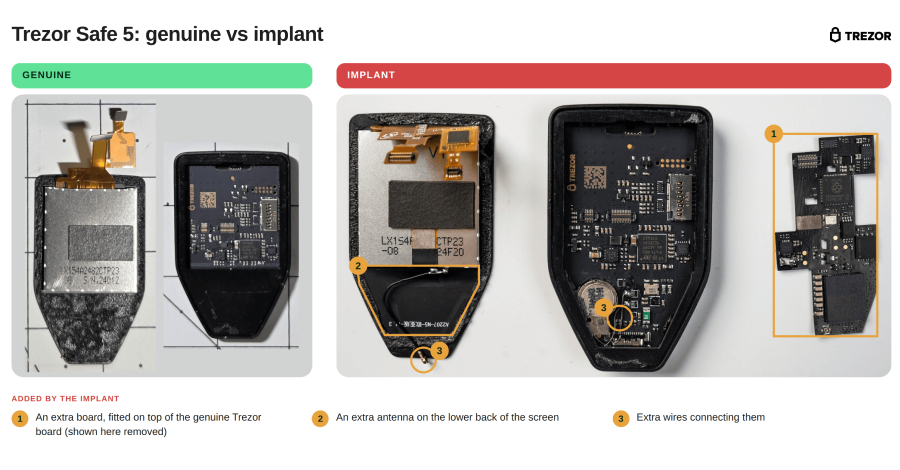
Hãng sản xuất ví phần cứng Trezor vừa đưa ra cảnh báo khẩn cấp sau khi phát hiện các thiết bị Trezor Safe 5 được bán thông qua đại lý CryptoBilis bị can thiệp phần cứng. Cụ thể, các thiết bị này bị cài thêm một bảng mạch phụ (implant) có khả năng đánh cắp cụm từ khôi phục (recovery phrase) của người dùng.
Theo phân tích từ đội ngũ kỹ thuật của Trezor, thiết bị cấy ghép này được đặt giữa bảng mạch chính và màn hình của ví. Nó hoạt động bằng cách đọc cụm từ khôi phục khi người dùng thiết lập hoặc khôi phục ví, sau đó gửi dữ liệu này qua mạng di động đến một server do kẻ tấn công kiểm soát. Đáng chú ý, kẻ gian đã mã hóa dữ liệu trước khi truyền đi và thiết bị sẽ liên tục thử lại nếu không kết nối được mạng.
Trezor cho biết các thành phần này không làm thay đổi firmware hay Secure Element của ví, khiến việc phát hiện bằng mắt thường hoặc kiểm tra phần mềm trở nên khó khăn. Mặc dù hãng đã phát hành bản cập nhật firmware 2.13.1 để ngăn chặn việc thu thập dữ liệu mới, nhưng bản cập nhật này không thể bảo vệ các cụm từ đã bị lộ trước đó.
Khuyến cáo dành cho người dùng:
- Nếu bạn đã mua ví Trezor từ CryptoBilis kể từ tháng 3 (bao gồm cả các gian hàng trên Shopee và Tokopedia), hãy ngừng sử dụng thiết bị đó ngay lập tức.
- Chuyển toàn bộ tài sản sang một ví mới hoàn toàn với cụm từ khôi phục mới. Việc khôi phục cụm từ cũ trên một thiết bị khác sẽ không giải quyết được vấn đề vì cụm từ đó đã bị lộ.
- Không nên tự ý tháo rời hoặc mở thiết bị để kiểm tra vì đây không phải là phương pháp xác thực an toàn.
- Liên hệ trực tiếp với bộ phận hỗ trợ của Trezor để được hướng dẫn đổi trả thiết bị.
- Cảnh giác với các đối tượng giả danh nhân viên Trezor liên hệ để đề nghị hoàn tiền hoặc đổi ví nhằm mục đích lừa đảo (phishing).
Trezor đã chấm dứt hợp tác với CryptoBilis từ ngày 9/10 sau khi nhận được các báo cáo về sự cố. Hiện tại, hãng vẫn đang tiếp tục điều tra và khẳng định chưa ghi nhận trường hợp mất mát tài sản nào từ ba thiết bị bị phát hiện có cài cắm phần cứng trái phép. Đây là vụ việc tương tự với các báo cáo trước đó từ Ledger, cho thấy một chiến dịch tấn công chuỗi cung ứng nhắm vào người dùng ví tiền điện tử đang diễn ra.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.