


FBI cảnh báo: Hacker Triều Tiên đánh cắp hơn 400 triệu USD tiền điện tử bằng Deepfake
FBI vừa công bố chiến dịch tấn công mạng tinh vi mang tên FaceStealer, trong đó các nhóm hacker Triều Tiên sử dụng deepfake và kỹ thuật social engineering để chiếm đoạt hàng trăm triệu USD từ các cá...

- Giọng nữ Bắc
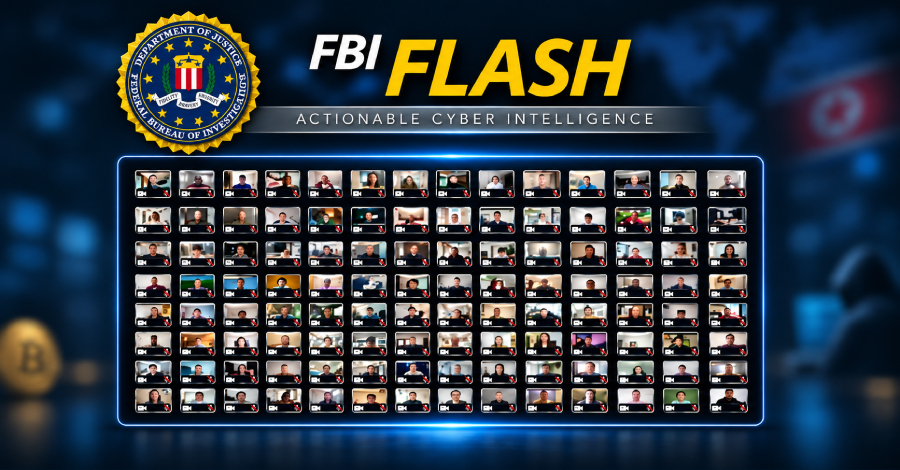
Cục Điều tra Liên bang Mỹ (FBI) mới đây đã xác nhận rằng các nhóm hacker có liên hệ với Triều Tiên đã đánh cắp hơn 400 triệu USD tiền điện tử trong vòng 18 tháng qua thông qua một chiến dịch social engineering quy mô lớn có tên mã FaceStealer. Để đối phó, chính phủ Mỹ đã tiến hành vô hiệu hóa hạ tầng cloud được các đối tượng này sử dụng để thực hiện các cuộc tấn công.
Song song đó, Bộ Tư pháp Mỹ (DoJ) cũng thông báo đã thu giữ hơn 1,2 tỷ USD tiền điện tử bị đánh cắp bởi nhóm TraderTraitor – một tổ chức có liên hệ với Triều Tiên – sau vụ tấn công vào sàn giao dịch Binance. Theo giới chức Mỹ, số tiền này được sử dụng để tài trợ cho các chương trình vũ khí bất hợp pháp của Bình Nhưỡng.
Chiêu thức FaceStealer: Khi Deepfake trở thành công cụ lừa đảo
Chiến dịch FaceStealer dựa trên việc kết hợp các video ghi âm lén và công nghệ deepfake để tạo lòng tin với nạn nhân. Hoạt động này được cho là có liên quan đến nhóm hacker khét tiếng BlueNoroff (còn được biết đến với nhiều tên gọi khác như APT38, Stardust Chollima).
Quy trình tấn công của nhóm này diễn ra rất tinh vi:
- Chiếm đoạt tài khoản: Hacker xâm nhập vào tài khoản Telegram, LinkedIn hoặc Discord của nạn nhân cũ, sau đó truy cập danh sách liên lạc để tiếp cận các mục tiêu mới.
- Dàn dựng cuộc họp giả: Chúng gửi lời mời họp qua Zoom hoặc Microsoft Teams bằng các đường link giả mạo (typosquatting) như “uu01webzoom[.]us”.
- Sử dụng Deepfake: Trong cuộc họp, hacker phát lại các video webcam đã ghi âm từ trước hoặc sử dụng deepfake của những nhân vật có tầm ảnh hưởng trong ngành Web3 để tạo sự tin tưởng.
- Cài cắm Malware: Với lý do lỗi kỹ thuật (như lỗi âm thanh hoặc yêu cầu cập nhật SDK), hacker gửi một đường link “ClickFix” để nạn nhân tải về và cài đặt malware, từ đó chiếm quyền kiểm soát thiết bị và ví tiền điện tử.
Theo báo cáo từ Arctic Wolf, hơn 80% mục tiêu của chiến dịch này là các CEO, nhà sáng lập và nhân sự cấp cao trong lĩnh vực tài chính, blockchain. Hacker không chỉ dừng lại ở việc giả mạo cá nhân mà còn sử dụng AI tạo sinh (như ChatGPT, Grok) để tạo ra các tài liệu, hình ảnh và video thuyết phục hơn.
Sự trỗi dậy của các chiến dịch tuyển dụng giả mạo
Ngoài FaceStealer, các nhóm hacker Triều Tiên còn triển khai chiến dịch Contagious Interview. Thay vì họp trực tuyến, chúng đóng vai nhà tuyển dụng trên LinkedIn để gửi các “bài kiểm tra kỹ thuật” chứa mã độc. Các chuyên gia bảo mật tại JFrog cảnh báo rằng hacker thậm chí đã lập ra cả một công ty giả mạo có tên AccuraSoftHire với đầy đủ website, hồ sơ LinkedIn và các nhà tuyển dụng được xác thực để đánh lừa các kỹ sư phần mềm.
Các chuyên gia khuyến cáo: Nhân viên không nên chạy các bài kiểm tra kỹ thuật hoặc file tải về từ nguồn lạ trên máy tính làm việc. Thay vào đó, hãy sử dụng các máy ảo (virtual machine) riêng biệt để đảm bảo an toàn cho hạ tầng công nghệ của doanh nghiệp.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.