

Tin tặc liên kết với Trung Quốc sử dụng AI ‘ARTEX’ tấn công chuỗi cung ứng ConnectWise
Microsoft cảnh báo nhóm tin tặc Storm-0940 đang sử dụng khung làm việc AI tự động ARTEX để thực hiện các cuộc tấn công chuỗi cung ứng với tốc độ cực nhanh, nhắm vào hàng trăm tổ chức toàn...

- Giọng nữ Bắc
Microsoft vừa công bố báo cáo về chiến dịch tấn công chuỗi cung ứng nhắm vào ứng dụng ConnectWise Cloud Backup, được thực hiện bởi nhóm tin tặc Storm-0940, một thực thể được cho là có liên kết với chính phủ Trung Quốc.
Table Of Content
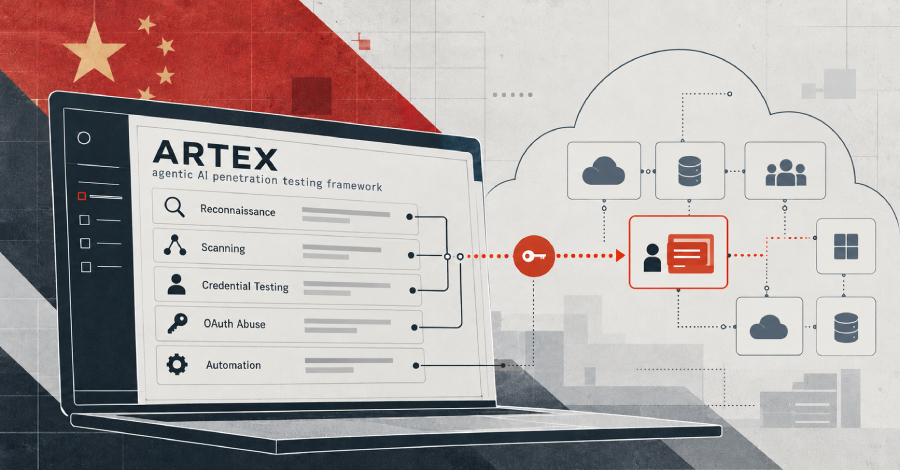
Điểm đáng chú ý trong chiến dịch này là việc sử dụng ARTEX, một khung làm việc (framework) penetration testing dựa trên AI. Công cụ này vốn được thiết kế để tự động hóa quá trình quét, trinh sát, password spraying và khai thác các ứng dụng OAuth. Sau khi bị lạm dụng trong các cuộc tấn công vào tổ chức tài chính tại Hàn Quốc, ARTEX đã được chuyển sang trạng thái đóng (closed-source), nhưng vẫn bị các nhóm tin tặc khai thác triệt để.
Tấn công ở ‘tốc độ máy’
Theo Microsoft, Storm-0940 đã tận dụng ARTEX để thực hiện các cuộc tấn công với tốc độ cực nhanh, nhắm vào hàng trăm tổ chức trên toàn thế giới từ tháng 9/2026. Các lĩnh vực bị ảnh hưởng bao gồm quốc phòng, năng lượng, tài chính, sản xuất và công nghệ. AI cho phép tin tặc xác thực vào môi trường mục tiêu thông qua các ứng dụng đã được cấp quyền trước đó mà không cần người dùng thực hiện đăng nhập tương tác.
Trong sự cố ConnectWise, tin tặc đã sử dụng ARTEX để thực hiện hơn 2.900 lần thử đăng nhập mỗi phút vào hơn 2.250 tenant. Tốc độ này tạo ra áp lực rất lớn đối với các hệ thống phòng thủ và rút ngắn đáng kể thời gian từ khi bắt đầu nhắm mục tiêu đến khi chiếm được quyền truy cập đặc quyền (trong một số trường hợp là dưới 3 giờ).
Cơ chế duy trì sự hiện diện (Persistence)
Sau khi chiếm được quyền kiểm soát các ứng dụng đám mây của ConnectWise, tin tặc đã sử dụng chính các thông tin xác thực bị đánh cắp này để xâm nhập vào môi trường của khách hàng. Chúng lợi dụng sự tin tưởng sẵn có giữa các ứng dụng này trong một tenant để thực hiện các hành vi như:
- Trinh sát hệ thống.
- Thay đổi thông tin xác thực ứng dụng.
- Sửa đổi các đặc quyền, nhóm và danh tính để duy trì quyền truy cập lâu dài (backdoor), ngay cả khi ứng dụng ban đầu đã được khắc phục.
Sự trỗi dậy của AI trong tấn công mạng
Không chỉ Storm-0940, các nhóm tin tặc khác như TAG-217 cũng đã được ghi nhận sử dụng ARTEX. Các cấu hình của công cụ này cho thấy sự kết hợp của nhiều mô hình AI như DeepSeek, GLM và Grok, với các kịch bản (prompt) được thiết kế để phân chia nhiệm vụ điều tra và kiểm tra chéo kết quả lẫn nhau.
Microsoft nhấn mạnh rằng các tác nhân AI không bị giới hạn bởi yếu tố con người, chúng có thể hoạt động 24/7 và thực hiện nhiều đường lối tấn công cùng lúc. Điều này làm thay đổi hoàn toàn cục diện an ninh mạng, buộc các nhà cung cấp dịch vụ (MSP) và các đơn vị phần mềm phải xem xét lại chiến lược phòng thủ khi đối mặt với các cuộc tấn công chuỗi cung ứng được tăng tốc bởi AI.
Hiện tại, ConnectWise đang trong quá trình khôi phục dịch vụ theo từng giai đoạn sau khi tạm dừng hoạt động để ứng phó với sự cố.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.