


Lỗ hổng PHP2Shell: Hàng triệu nỗ lực tấn công bất thành, hacker chật vật khai thác
Dù ghi nhận hàng triệu nỗ lực khai thác lỗ hổng PHP2Shell (CVE-2026-109618 và CVE-2026-109619) nhằm phát tán malware Mirai, các chuyên gia bảo mật cho biết việc thực thi mã từ xa (RCE) vẫn đang gặp...

- Giọng nữ Bắc
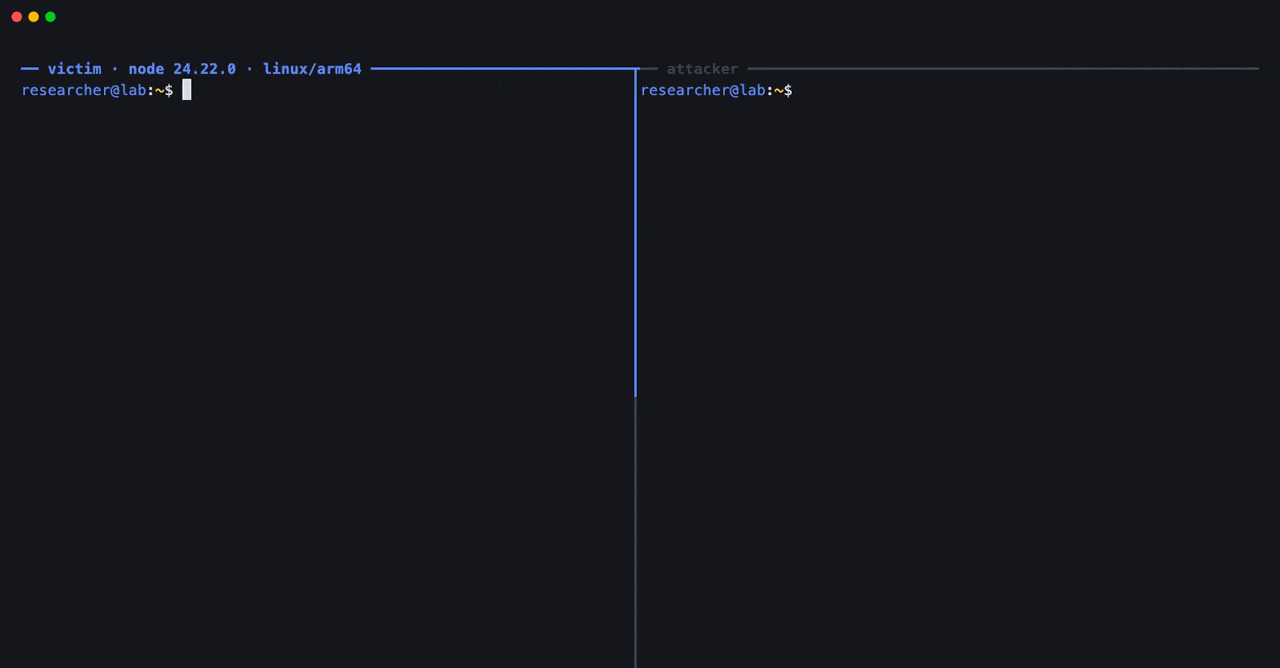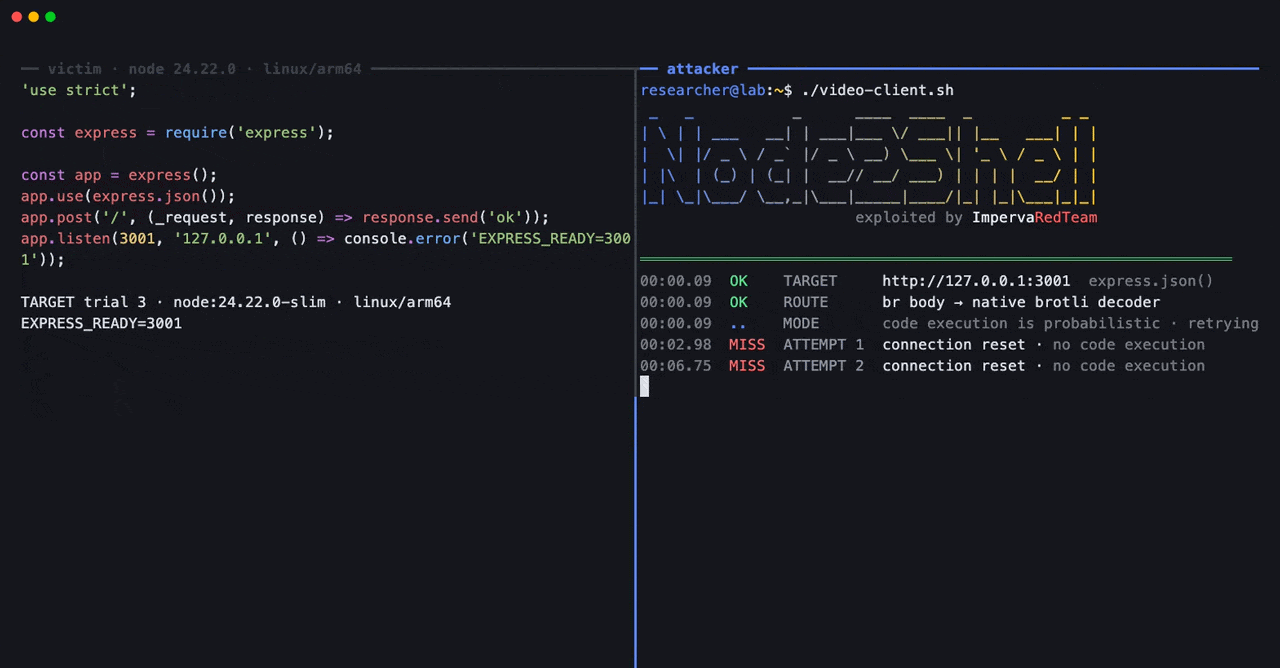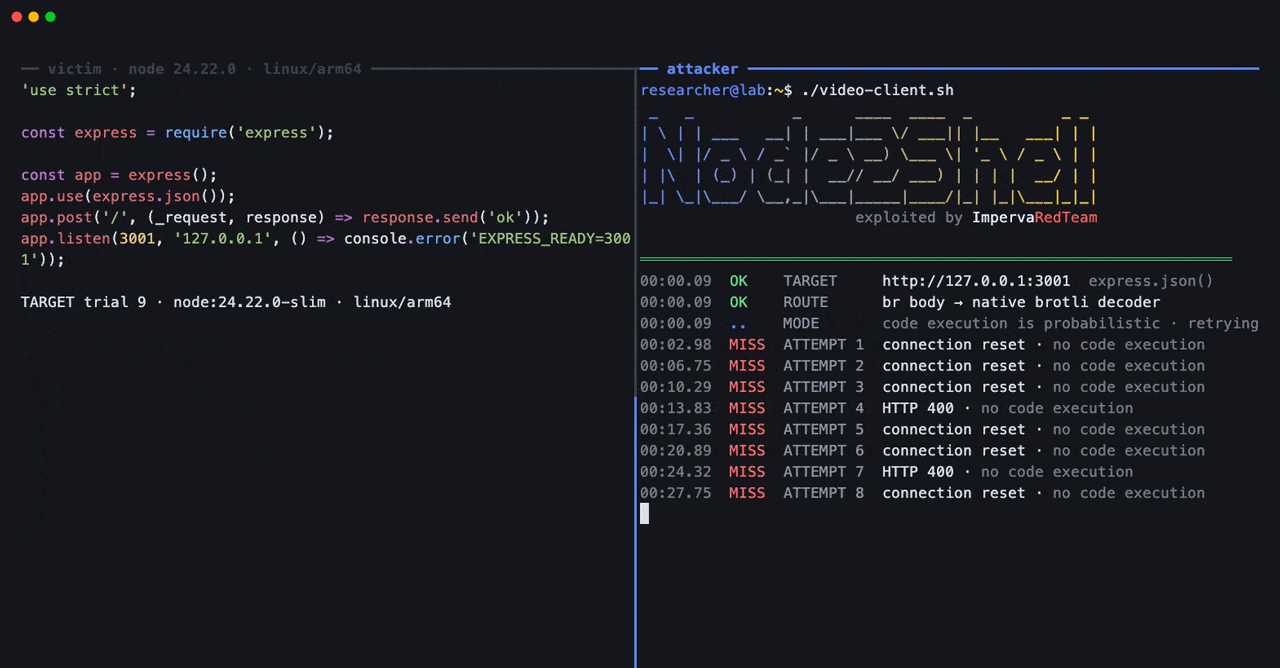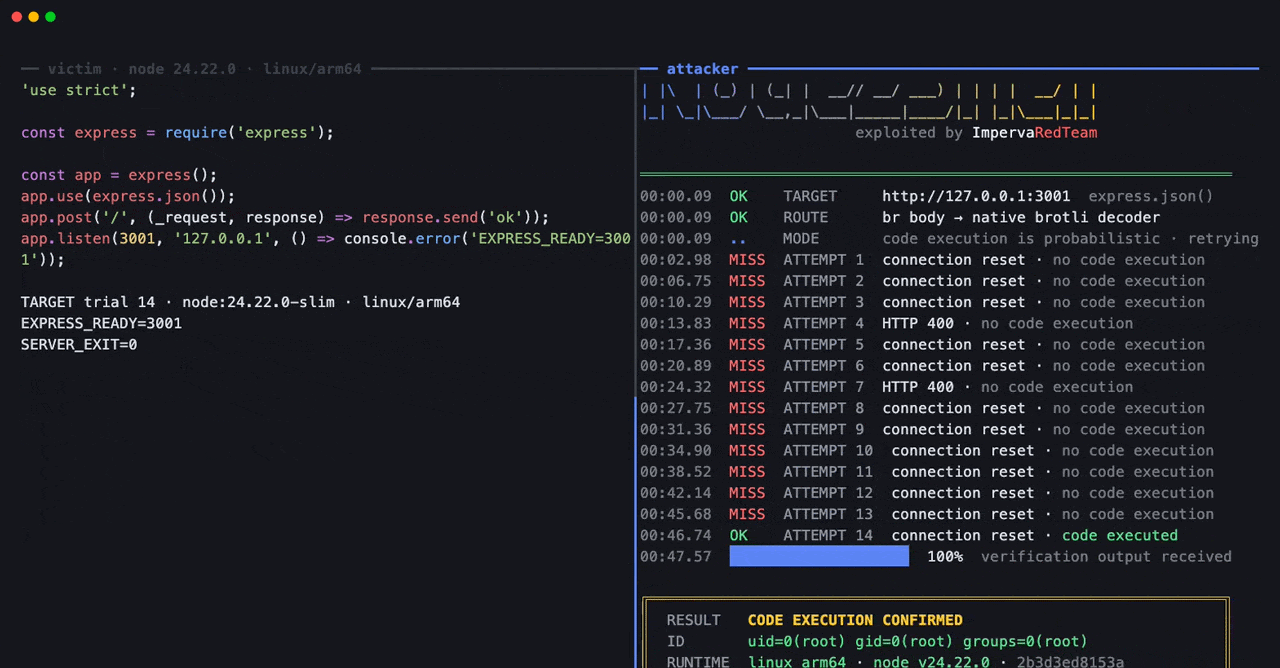
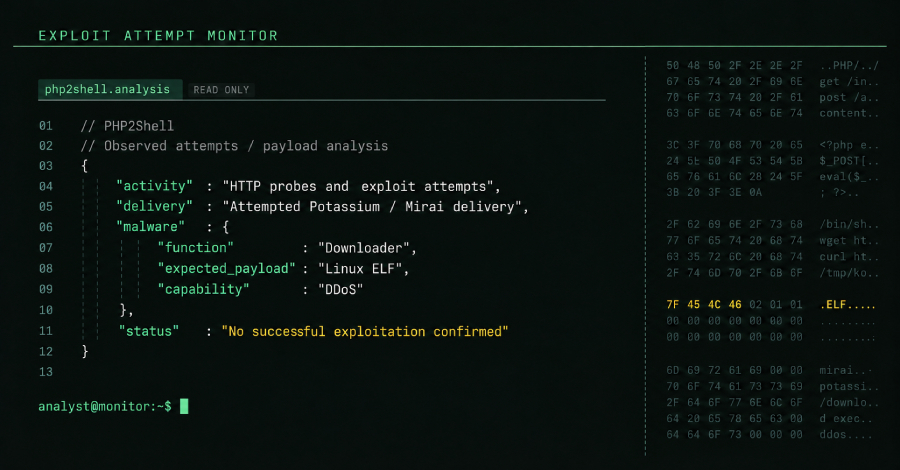
Các nhà nghiên cứu bảo mật đang theo dõi làn sóng tấn công nhắm vào lỗ hổng mới được công bố mang tên PHP2Shell. Dù ghi nhận hàng triệu lượt thử nghiệm khai thác, các cuộc tấn công nhằm đưa hệ thống vào mạng lưới botnet Mirai (biến thể Potassium) vẫn chưa đạt được kết quả như mong đợi, cho thấy việc vũ khí hóa các lỗ hổng này phức tạp hơn dự đoán ban đầu.
Table Of Content
Chi tiết về lỗ hổng
Hai lỗ hổng được nhắc đến là CVE-2026-109618 và CVE-2026-109619 với điểm CVSS lên tới 9.2. Chúng cho phép kẻ tấn công thực thi mã từ xa (RCE) mà không cần xác thực thông qua các yêu cầu HTTP được chế tạo đặc biệt. Các bản vá đã được phát hành cho các phiên bản PHP 8.5.12, 8.4.27, 8.3.36 và 8.2.35.
Theo phân tích từ Sophos, các mẫu malware liên quan là phiên bản mở rộng của dòng botnet Mirai, có khả năng tải xuống payload bổ sung và gây gián đoạn mạng. Malware này sử dụng các kỹ thuật như giải mã địa chỉ C2 (Command-and-Control) ẩn, kiểm tra phản hồi HTTP và xác thực tệp nhị phân Linux ELF để tiếp tục quá trình lây nhiễm.
Tại sao việc khai thác lại khó khăn?
Mặc dù các công cụ khai thác như aslr_exploit.py đã xuất hiện trên các server do hacker kiểm soát, việc vượt qua cơ chế bảo mật ASLR (Address Space Layout Randomization) vẫn là rào cản lớn. ASLR giúp xáo trộn vị trí bộ nhớ của các tệp hệ thống, khiến kẻ tấn công khó dự đoán nơi mã độc sẽ được nạp vào.
Tuy nhiên, các chuyên gia từ VulnCheck cảnh báo rằng họ đã phát triển thành công kỹ thuật kết hợp hai lỗ hổng để vượt qua ASLR trên hệ thống x86-64. Điều này cho thấy dù hiện tại các cuộc tấn công quy mô lớn chủ yếu dừng lại ở mức quét (scanning) và thăm dò, nguy cơ từ các exploit tinh vi hơn là hoàn toàn có thật.
Khuyến nghị cho quản trị viên
Dữ liệu từ Censys cho thấy hơn 34 triệu dịch vụ PHP hiện vẫn đang ở trạng thái dễ bị tổn thương. Các tổ chức đang sử dụng các phiên bản PHP cũ (như 7.4, 8.0, 8.1) được khuyến cáo khẩn trương nâng cấp lên các nhánh được hỗ trợ hoặc áp dụng các bản vá backport từ nhà phân phối.
Các chuyên gia nhấn mạnh rằng lỗ hổng này nằm trong chính engine của PHP, do đó bất kỳ trang web nào (WordPress, Drupal, Joomla…) chạy trên nền tảng PHP chưa được vá đều đối mặt với rủi ro, bất kể mã nguồn ứng dụng có sạch hay không. Việc chủ động cập nhật và giám sát lưu lượng truy cập bất thường từ các IP nghi vấn là ưu tiên hàng đầu trong thời điểm hiện tại.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.