

Tin tặc liên kết với Nga sử dụng backdoor mạng lưới mesh mới trong vụ tấn công hủy diệt tại Ukraine
Các nhà nghiên cứu từ ESET đã phát hiện một chiến dịch tấn công phối hợp giữa nhóm UAC-0099 và Sandworm, sử dụng backdoor MythicRatatoskr vận hành trên mạng lưới Yggdrasil để nhắm vào hạ tầng tại...

- Giọng nữ Bắc
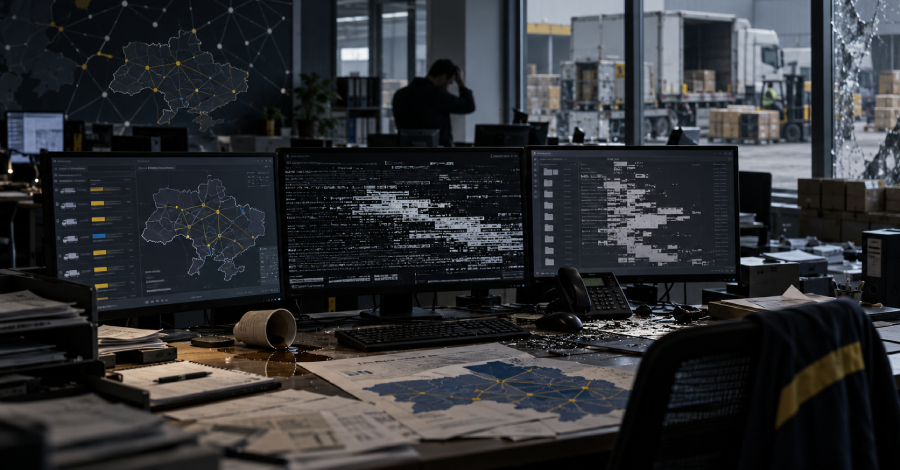
Một chiến dịch tấn công mạng tinh vi nhắm vào một công ty logistics tại Ukraine vào năm 2025 đã làm lộ diện sự hợp tác giữa nhóm tin tặc UAC-0099 (còn gọi là Earth Sirrush) và nhóm Sandworm khét tiếng. Theo báo cáo từ ESET, đây là một ví dụ điển hình cho xu hướng phối hợp giữa các tác nhân đe dọa được nhà nước hậu thuẫn nhằm tối đa hóa hiệu quả phá hoại.
Table Of Content
Chi tiết chiến dịch tấn công
Quá trình xâm nhập bắt đầu từ ngày 16/07/2025 thông qua các email phishing chứa tệp đính kèm độc hại. UAC-0099 đã triển khai trình tải xuống MATCHBOIL để cài đặt backdoor MATCHWOK. Sau hơn hai tháng duy trì quyền truy cập, nhóm này đã bàn giao mục tiêu cho Sandworm. Vào ngày 17/09/2025, Sandworm đã thực hiện đòn tấn công xóa dữ liệu (wiper) bằng cách sử dụng tiện ích SDelete thông qua chính sách Active Directory Group Policy.
Điểm nhấn kỹ thuật: MythicRatatoskr và mạng lưới Yggdrasil
Điểm đáng chú ý nhất trong vụ tấn công là việc sử dụng một backdoor chưa từng được ghi nhận trước đây có tên là MythicRatatoskr. Mã độc này giao tiếp với máy chủ command-and-control (C2) được lưu trữ bên trong mạng lưới mesh Yggdrasil. Đây được cho là trường hợp đầu tiên một tác nhân đe dọa cấp quốc gia lạm dụng mạng lưới ngang hàng (P2P) này để tăng cường khả năng phục hồi và ẩn mình cho cơ sở hạ tầng của chúng.
Các tính năng của MythicRatatoskr bao gồm:
- Thu thập metadata của nạn nhân và gửi về máy chủ C2.
- Thực thi lệnh shell qua “cmd.exe”.
- Chụp ảnh màn hình, tải lên/tải xuống tệp tin.
- Thiết lập reverse SOCKS5 proxy để định tuyến kết nối thông qua mạng bị xâm nhập.
- Có cơ chế trì hoãn khởi động 10 phút để tránh bị phát hiện khi kết nối vào mạng Yggdrasil.
Mặc dù biến thể hiện tại nhắm vào hệ điều hành Windows, các nhà nghiên cứu tìm thấy tham chiếu đến “crond” trong mã nguồn, cho thấy khả năng tồn tại một phiên bản dành cho Linux.
Xu hướng hợp tác giữa các nhóm tin tặc
Việc UAC-0099 đóng vai trò là đơn vị “mở đường” và chuyển giao các mục tiêu đã xác thực cho Sandworm phản ánh một chiến lược phối hợp rộng lớn hơn. ESET lưu ý rằng sự hợp tác này không chỉ giới hạn ở hai nhóm trên, mà còn xuất hiện giữa các nhóm như Gamaredon và Turla. Việc chia sẻ tài nguyên và kỹ thuật giúp các nhóm này gia tăng đáng kể sức ảnh hưởng và khả năng duy trì sự hiện diện dai dẳng trong các hệ thống mục tiêu tại Ukraine, nhắm vào các lĩnh vực trọng yếu như chính phủ, năng lượng và logistics.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.