

Cảnh báo: Hacker tấn công hàng loạt Firewall và VPN, đánh cắp hơn 70.000 thông tin đăng nhập
Một chiến dịch tấn công mạng quy mô lớn đang nhắm vào các thiết bị edge như Fortinet và Palo Alto Networks, dẫn đến việc lộ lọt hơn 70.000 thông tin đăng nhập trên toàn...

- Giọng nữ Bắc
Các nhà nghiên cứu an ninh mạng vừa công bố chi tiết về một chiến dịch tấn công quy mô lớn nhắm vào các thiết bị mạng biên (network edge devices), đặc biệt là các tường lửa (firewall) của Fortinet FortiGate và Palo Alto Networks GlobalProtect. Theo báo cáo từ Group-IB và NyxLab, kẻ tấn công đã chiếm quyền truy cập vào nhiều tổ chức trên toàn thế giới, thiết lập quyền truy cập từ xa bền vững (persistent remote access) và thực hiện hành vi đánh cắp dữ liệu.
Phương thức tấn công tinh vi
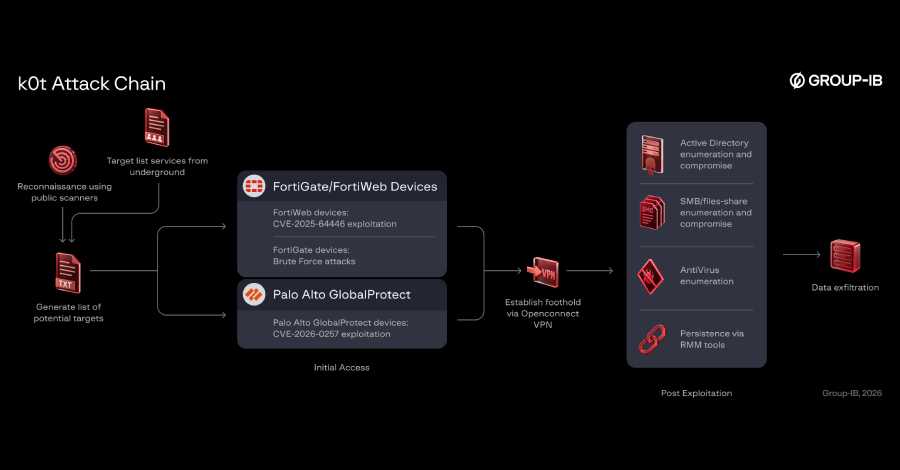
Chiến dịch này được cho là do một đối tượng đe dọa có biệt danh ‘k0t’ thực hiện. Kẻ này được đánh giá có mối liên hệ với các nhóm ransomware như Qilin và The Gentlemen, hoạt động như một nhà môi giới truy cập ban đầu (initial access broker). Quy trình tấn công của k0t bao gồm các bước chính:
- Trinh sát: Sử dụng các công cụ quét công khai như FOFA và ZoomEye để liệt kê các thiết bị VPN và firewall đang phơi bày trên internet.
- Khai thác: Sử dụng các script Python tùy chỉnh để khai thác các lỗ hổng đã biết như CVE-2025-64446 (lỗ hổng path traversal trên FortiWeb) và CVE-2026-0257 (lỗ hổng authentication bypass trên PAN-OS), hoặc thực hiện tấn công brute-force.
- Duy trì quyền truy cập: Thiết lập kết nối OpenConnect VPN và cài đặt các công cụ quản trị từ xa hợp pháp như MeshCentral, Atera, Teramind, AnyDesk cùng framework AdaptixC2 để duy trì sự hiện diện trong hệ thống.
- Đánh cắp dữ liệu: Sử dụng Rclone để đẩy dữ liệu ra các dịch vụ cloud như Wasabi S3 và MEGA.
Phạm vi ảnh hưởng
Dữ liệu cho thấy mục tiêu của chiến dịch này mang tính chất không phân biệt, tập trung vào các thiết bị có lỗ hổng thay vì nhắm vào một ngành cụ thể. Khu vực Châu Á – Thái Bình Dương chịu ảnh hưởng nặng nề nhất với gần 38% số nạn nhân, tiếp theo là Mỹ Latinh (31,9%), Châu Âu (15,8%) và Trung Đông/Bắc Phi (12,7%).
Hơn 70.000 thông tin đăng nhập liên quan đến các thiết bị mạng và dữ liệu LDAP đã bị xác định là đã bị lộ lọt. Các chuyên gia khuyến cáo các tổ chức cần rà soát ngay lập tức các thiết bị mạng, cập nhật các bản vá (patch) cho các lỗ hổng đã được nêu trong báo cáo và tăng cường giám sát các hoạt động bất thường từ các công cụ quản trị từ xa.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.