

LiteLLM bị tấn công: Lộ GitHub Token dẫn đến phát tán mã độc qua thư viện Python
Dự án LiteLLM vừa phát đi cảnh báo về việc kẻ tấn công chiếm quyền kiểm soát quy trình phát hành phần mềm, phát tán phiên bản chứa mã độc đánh cắp thông tin và...

- Giọng nữ Bắc
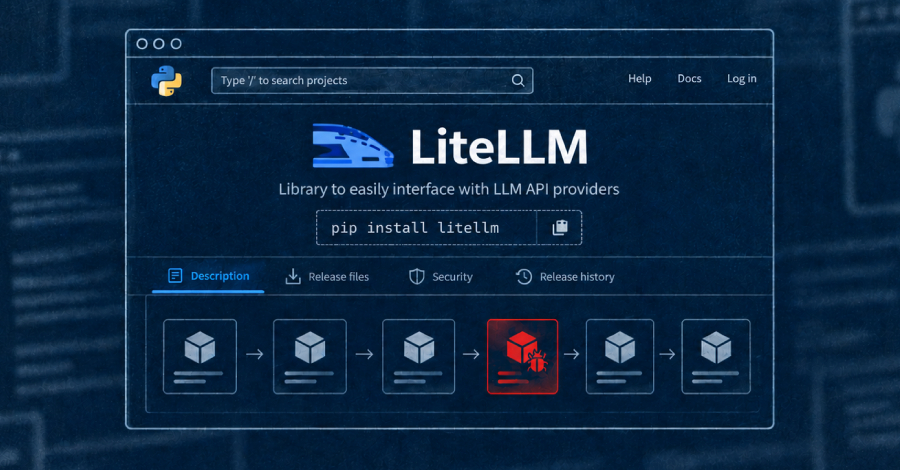
Dự án LiteLLM mới đây đã xác nhận một vụ tấn công nghiêm trọng vào quy trình phát hành phần mềm (release pipeline), khiến một phiên bản chứa mã độc (malware) bị đẩy lên PyPI và Docker Hub. Kẻ tấn công đã lợi dụng các thông tin xác thực bị rò rỉ để thực hiện hành vi này.
Table Of Content
Chi tiết vụ tấn công
Sự cố xảy ra vào ngày 21/10/2026, ảnh hưởng trực tiếp đến phiên bản LiteLLM v1.107.0. Kẻ tấn công đã chèn mã độc vào gói phần mềm, biến nó thành một dạng Remote Access Trojan (RAT). Khi được cài đặt, mã độc sẽ thực hiện các hành vi sau:
- Đánh cắp thông tin: Thu thập dữ liệu từ hệ thống, trình duyệt, các công cụ phát triển, dịch vụ cloud và các khóa API của các công cụ AI.
- Thực thi mã từ xa: Mã độc thiết lập một daemon chạy ngầm, định kỳ kết nối với máy chủ điều khiển (C2) để tải về và thực thi các payload bổ sung.
- Kỹ thuật tinh vi: Sử dụng đồng thời tệp
.pthvàsitecustomize.pyđể duy trì sự hiện diện trên hệ thống, một kỹ thuật được đánh giá là hiếm gặp trong thực tế.
Nguyên nhân gốc rễ
Theo điều tra từ LiteLLM, kẻ tấn công đã chiếm được ba bộ thông tin xác thực GitHub CLI của các kỹ sư nội bộ. Nguyên nhân được cho là do các GitHub CLI OAuth token của người dùng vô tình bị ghi lại trong các tệp log của một triển khai LiteLLM nội bộ vốn đang bị phơi bày trên internet. Kẻ tấn công đã lợi dụng các token này để vô hiệu hóa các cơ chế bảo vệ nhánh (branch protection) và ép buộc đẩy các thay đổi độc hại vào kho lưu trữ.
Khuyến nghị cho người dùng
Các chuyên gia bảo mật từ Wiz và JFrog đưa ra các khuyến cáo khẩn cấp cho cộng đồng:
- Gỡ bỏ ngay lập tức: Xóa phiên bản LiteLLM 1.107.0 khỏi môi trường làm việc.
- Cách ly hệ thống: Cô lập các máy chủ đã cài đặt phiên bản bị nhiễm.
- Xoay vòng thông tin xác thực (Rotate credentials): Thay đổi toàn bộ các khóa API, token và mật khẩu có khả năng đã bị lộ trong quá trình mã độc hoạt động.
- Kiểm tra kỹ lưỡng: Rà soát các tệp tin thực thi và các tiến trình lạ trong hệ thống, đặc biệt là các tệp liên quan đến
/codepy.
Đây là lời nhắc nhở đắt giá cho các đội ngũ phát triển về tầm quan trọng của việc bảo mật quy trình CI/CD và quản lý chặt chẽ các log hệ thống để tránh rò rỉ thông tin nhạy cảm.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.