

Nhóm tin tặc ẩn backdoor Vasilek trong VMware Tools để tấn công hệ thống y tế Nga
Một nhóm tin tặc liên kết với Belarus đã duy trì sự hiện diện trái phép trong mạng lưới y tế Nga suốt 2 năm, sử dụng kỹ thuật tinh vi ngụy trang backdoor Vasilek dưới dạng thành phần của VMware...

- Giọng nữ Bắc
Một chiến dịch gián điệp mạng kéo dài gần hai năm nhắm vào một tổ chức y tế tại Nga vừa được các chuyên gia từ công ty an ninh mạng Solar công bố. Hoạt động này được quy kết cho nhóm tin tặc có tên Partisan Zmiy (còn được biết đến là Cyber Partisans), một nhóm hacktivist có liên hệ với Belarus.
Theo báo cáo, nhóm này đã duy trì quyền truy cập vào hệ thống của nạn nhân từ đầu năm 2024 mà không thực hiện các hành vi phá hoại ngay lập tức. Các chuyên gia nhận định mục tiêu chính của chúng là khai thác các mối quan hệ tin cậy giữa tổ chức y tế này với các đơn vị trực thuộc để phục vụ mục đích gián điệp lâu dài.
Kỹ thuật ngụy trang tinh vi
Điểm đáng chú ý nhất trong chiến dịch này là cách thức tin tặc duy trì sự hiện diện (persistence). Chúng đã lợi dụng các thư mục của VMware Tools – vốn là thành phần thường không được giám sát chặt chẽ – để cài đặt các tệp thực thi độc hại hoặc thay thế tệp vmtools.dll hợp lệ bằng phiên bản chứa backdoor Vasilek (phiên bản 1.5.8).
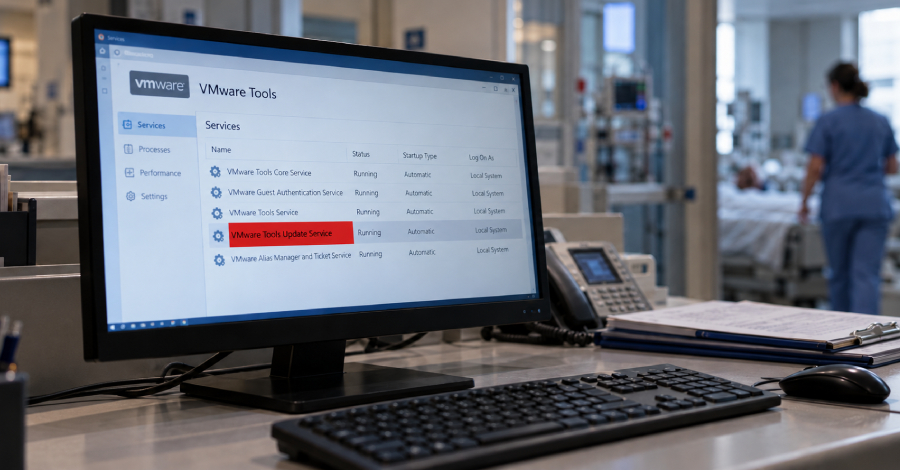
Để che giấu hành vi, tin tặc sử dụng một dịch vụ Windows giả mạo có tên vmauad, đóng vai trò là trình tải (loader) để kích hoạt backdoor. Ngoài việc duy trì kết nối C2 qua Telegram, Vasilek còn được trang bị nhiều tính năng mạnh mẽ như:
- Thu thập thông tin hệ thống và thực thi lệnh Windows.
- Chụp ảnh màn hình, ghi lại thao tác bàn phím (keylogging).
- Leo thang đặc quyền thông qua lệnh
runas. - Điều khiển con trỏ chuột và mô phỏng tương tác người dùng.
- Ngăn chặn máy tính chuyển sang chế độ ngủ (sleep mode).
Xu hướng tấn công mới
Ngoài Vasilek, các nhà nghiên cứu cũng phát hiện nhóm này sử dụng các công cụ khác như wiper Pryanik để phá hủy dữ liệu và tiện ích Evlx để xóa sạch nhật ký sự kiện (event logs) của Windows. Đặc biệt, nhóm này chú trọng vào việc duy trì tính ẩn danh và bảo mật vận hành (OPSEC) thay vì liên tục cập nhật tính năng mới cho mã độc.
Bên cạnh vụ việc trên, Solar cũng cảnh báo về một chiến dịch phishing khác sử dụng tệp đính kèm JavaScript để phát tán trojan HypeAgent. Loại malware này có khả năng kiểm soát toàn diện hệ thống, từ việc đánh cắp cookie của các trình duyệt và ứng dụng (Discord, Steam, Telegram, ví tiền điện tử) cho đến việc kích hoạt webcam và thực thi các phiên điều khiển từ xa (VNC/RDP) ẩn danh.
Sự việc một lần nữa gióng lên hồi chuông cảnh báo về việc các thành phần phần mềm hệ thống tin cậy như VMware Tools đang trở thành mục tiêu ưu tiên của kẻ tấn công để bypass các giải pháp bảo mật truyền thống.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.