

CISA cảnh báo khẩn: Các lỗ hổng trên Plex, Siemens và SiteGuard đang bị khai thác tích cực
CISA vừa bổ sung 4 lỗ hổng trong Plex Media Server (Plex2Shell) cùng các lỗi bảo mật trên Siemens và SiteGuard vào danh mục Known Exploited Vulnerabilities (KEV) do đang bị tin tặc khai...

- Giọng nữ Bắc
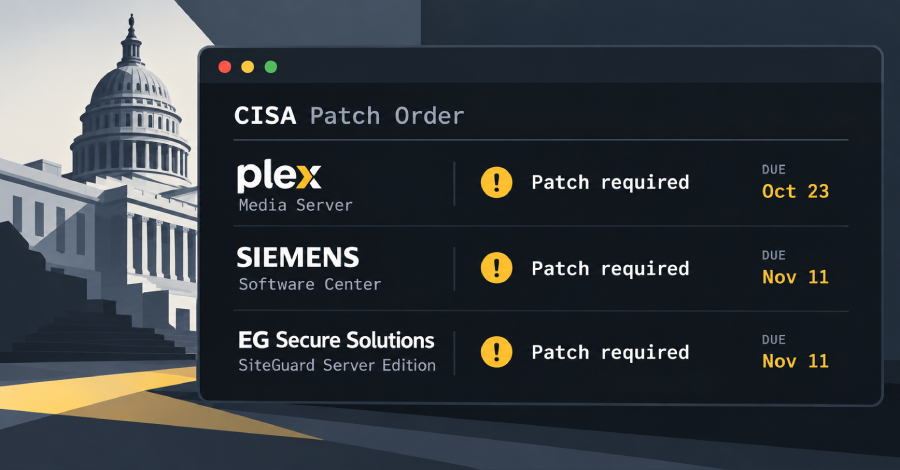
Cơ quan An ninh Cơ sở hạ tầng và An ninh mạng Hoa Kỳ (CISA) vừa cập nhật danh mục Known Exploited Vulnerabilities (KEV), bổ sung thêm một loạt lỗ hổng bảo mật đang bị tin tặc khai thác tích cực trong thực tế. Đáng chú ý nhất là nhóm 4 lỗ hổng trong Plex Media Server, được giới nghiên cứu gọi chung là Plex2Shell.
Chi tiết về Plex2Shell
Theo nhà nghiên cứu bảo mật Zach Main, kẻ tấn công có thể kết hợp 4 lỗ hổng này để thực thi mã từ xa (RCE) mà không cần xác thực:
- CVE-2026-96652 & CVE-2026-96655: Các lỗ hổng Server-Side Request Forgery (SSRF).
- CVE-2026-96654: Lỗi xử lý sai các lược đồ URI được mã hóa trong trang web.
- CVE-2026-96656: Lỗi kiểm soát bên ngoài đối với tên tệp hoặc đường dẫn.
Các vấn đề này đã được khắc phục trong phiên bản Plex Media Server 1.43.3.10861 phát hành ngày 3/8/2026. Các báo cáo từ boredhackerblog cho thấy tin tặc đang tận dụng các lỗ hổng này để triển khai malware đào tiền ảo và các proxy độc hại.
Các lỗ hổng khác trong danh sách cảnh báo
Ngoài Plex, CISA cũng cảnh báo về hai lỗ hổng nghiêm trọng khác:
- Siemens Software Center (CVE-2026-110936): Lỗ hổng DLL sideloading (điểm CVSS 8.4), hiện đang bị lạm dụng trong các chiến dịch tấn công ClickFix thông qua nền tảng Romulus.
- EG Secure Solutions SiteGuard Server Edition (CVE-2026-106931): Lỗi command injection (điểm CVSS 8.5) đã được xác nhận bị khai thác thực tế.
Yêu cầu hành động
CISA yêu cầu các cơ quan thuộc nhánh hành pháp dân sự liên bang (FCEB) phải áp dụng bản vá cho CVE-2026-106931, CVE-2026-96656 và CVE-2026-96654 trước ngày 23/10/2026. Đối với các lỗ hổng còn lại, hạn chót để hoàn tất việc vá lỗi là ngày 3/11/2026. Các quản trị viên hệ thống và doanh nghiệp sử dụng các phần mềm này được khuyến cáo nên kiểm tra và cập nhật lên phiên bản mới nhất ngay lập tức để tránh nguy cơ bị tấn công.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.