

PHP phát hành bản vá khẩn cấp cho hai lỗ hổng RCE nghiêm trọng ‘PHP2Shell’
Dự án PHP vừa tung ra các bản cập nhật khẩn cấp để khắc phục hai lỗ hổng RCE nghiêm trọng có tên mã PHP2Shell, cho phép kẻ tấn công thực thi mã từ xa mà không cần xác...

- Giọng nữ Bắc
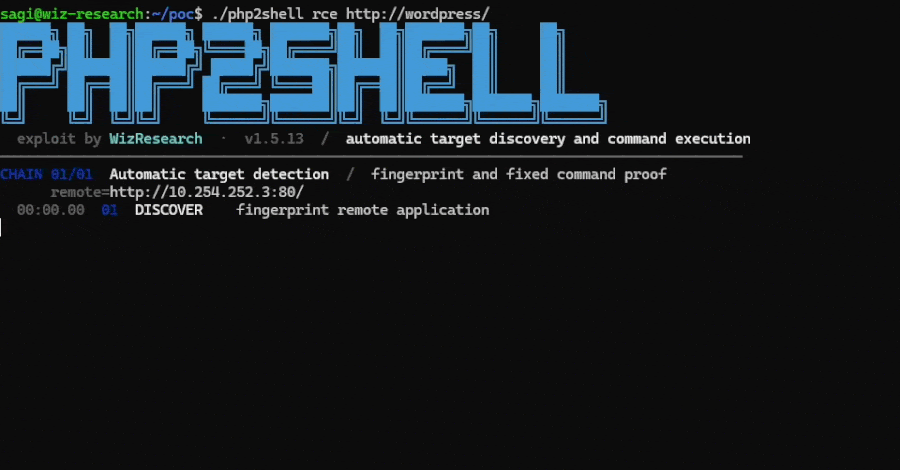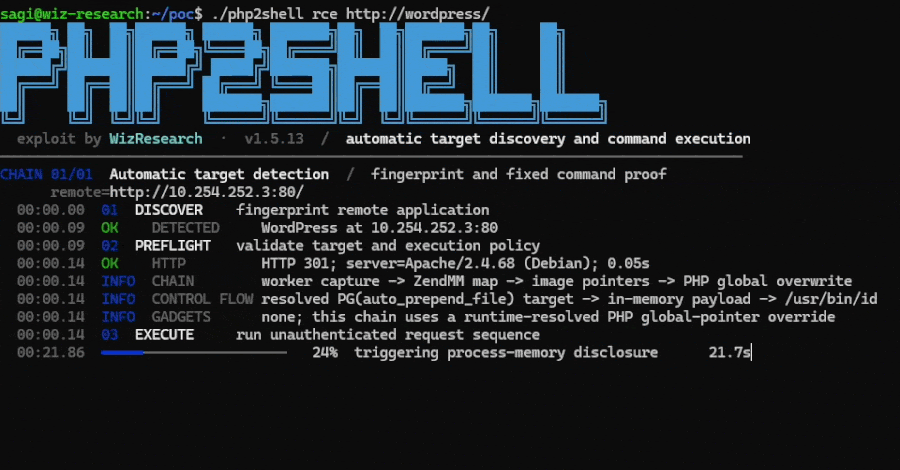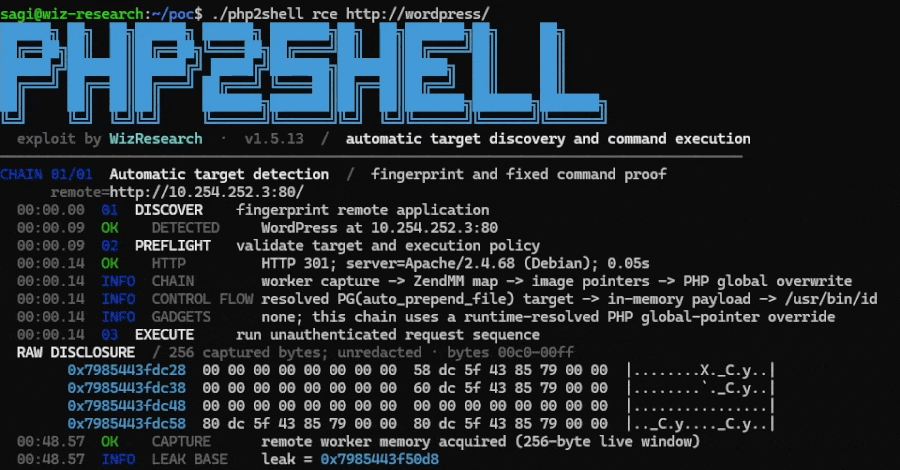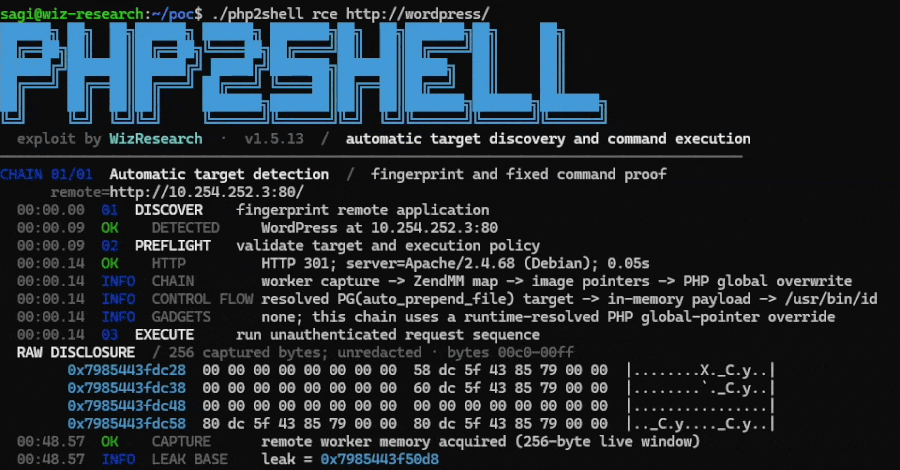
Nhóm phát triển PHP vừa phát hành các bản cập nhật khẩn cấp nhằm xử lý hai lỗ hổng bảo mật nghiêm trọng trong ngôn ngữ lập trình này. Các lỗ hổng, được gọi chung là PHP2Shell, cho phép kẻ tấn công không cần tài khoản vẫn có thể thực thi mã tùy ý trên máy chủ web.
Table Of Content
Chi tiết về lỗ hổng PHP2Shell
Hai lỗ hổng này mang định danh CVE-2026-109618 và CVE-2026-109619, cả hai đều được đánh giá ở mức 9.2 trên thang điểm CVSS v4.0. Điểm đáng chú ý là các lỗ hổng này nằm trong chính engine của PHP, do đó mọi trang web đều có nguy cơ bị tấn công bất kể mã nguồn ứng dụng có an toàn hay không. Mức độ rủi ro cao nhất được ghi nhận trên các máy chủ sử dụng Apache mod_php, nơi kẻ tấn công có thể kích hoạt exploit trước khi bất kỳ mã ứng dụng nào được thực thi.
Các nhà nghiên cứu từ Wiz, Calif và OpenAI cho biết lỗ hổng này ảnh hưởng đến gần như mọi phiên bản PHP từ 5.4 trở đi. Ngoài việc thực thi mã, kẻ tấn công còn có khả năng đọc bộ nhớ của tiến trình PHP worker, qua đó đánh cắp mật khẩu, token xác thực, khóa API và các chứng chỉ nhạy cảm.
Cần làm gì ngay bây giờ?
Người quản trị hệ thống cần cập nhật runtime PHP lên các phiên bản mới nhất ngay lập tức:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
Sau khi cập nhật, hãy khởi động lại Apache, PHP-FPM và các tiến trình PHP đang chạy. Lưu ý rằng việc cập nhật các framework như WordPress hay Laravel không thay thế cho việc cập nhật runtime PHP trên máy chủ. Đối với các phiên bản cũ hơn đã hết hỗ trợ (EOL), nhóm bảo mật PHP đã cung cấp các bản backport cho PHP 7.4, 8.0 và 8.1.
Cảnh báo về các cuộc tấn công
Mặc dù chưa có báo cáo xác nhận về việc máy chủ cụ thể nào bị chiếm quyền điều khiển, nhưng các tổ chức như Cloudflare đã ghi nhận những nỗ lực khai thác thực tế. Một số đơn vị lớn tại Hà Lan và các dịch vụ nhân sự như BambooHR đã chủ động tạm ngắt dịch vụ để phòng ngừa rủi ro. Các nhà nghiên cứu cũng nhấn mạnh rằng việc sử dụng các công cụ AI đã giúp rút ngắn đáng kể thời gian chuyển đổi từ lỗ hổng lý thuyết sang exploit thực tế.
Nhóm PHP Foundation thừa nhận đã có những thiếu sót trong quy trình xử lý lỗ hổng từ năm 2024 và cam kết sẽ cải thiện quy trình ra quyết định bảo mật cũng như tăng cường nhân sự để phát hiện sớm các vấn đề tương tự trong tương lai.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.