

Thư viện LiteLLM bị tấn công chuỗi cung ứng: Chèn mã độc đánh cắp thông tin và backdoor
Thư viện Python phổ biến LiteLLM vừa bị phát hiện chứa mã độc trong phiên bản 1.107.0, cho phép kẻ tấn công đánh cắp thông tin xác thực và thiết lập backdoor trên hệ thống người...

- Giọng nữ Bắc
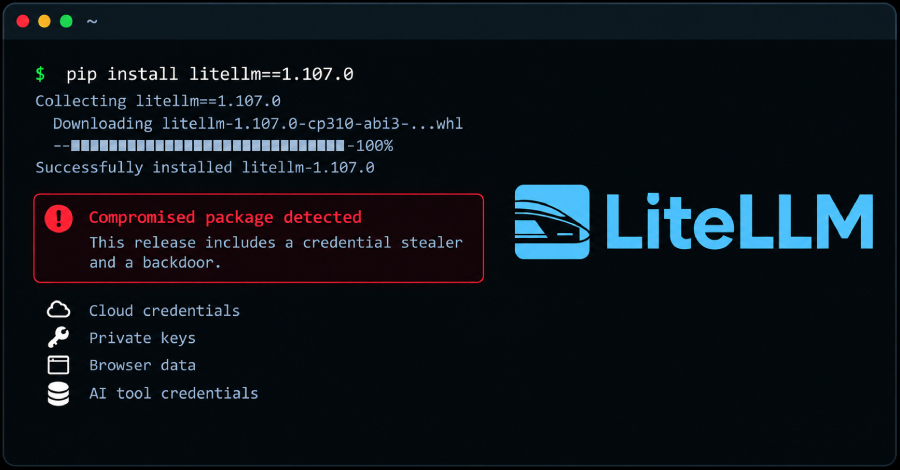
Cộng đồng bảo mật vừa ghi nhận một cuộc tấn công chuỗi cung ứng phần mềm nghiêm trọng nhắm vào LiteLLM, một thư viện Python phổ biến. Theo các báo cáo từ SafeDep, Socket, StepSecurity và Upwind, phiên bản 1.107.0 của thư viện này đã bị kẻ gian can thiệp để phát tán mã độc đánh cắp thông tin (credential stealer) và backdoor.
Chi tiết về cuộc tấn công
Oliver Jensen, giám đốc bảo mật tại LiteLLM, cho biết cuộc tấn công diễn ra thông qua việc chiếm quyền điều khiển tài khoản GitHub của ba kỹ sư thuộc dự án, có khả năng do bị lộ GitHub CLI OAuth tokens. Kẻ tấn công đã lợi dụng các tài khoản này để kích hoạt quy trình phát hành gói phần mềm (project-releaser) và phê duyệt các thay đổi độc hại.
Hiện tại, các mã độc đã bị gỡ bỏ khỏi PyPI và các Docker image liên quan cũng đã bị xóa. LiteLLM đang tiến hành rà soát lại toàn bộ quy trình bảo mật và thu hồi các token bị ảnh hưởng.
Cơ chế hoạt động của mã độc
Mã độc được kích hoạt thông qua tệp cook.pth, cho phép thực thi code ngay khi trình thông dịch Python khởi chạy, thậm chí trước cả khi thư viện LiteLLM được import. Các hành vi nguy hiểm bao gồm:
- Đánh cắp thông tin: Thu thập thông tin xác thực cloud, khóa bí mật (private keys), dữ liệu trình duyệt (Chromium và Firefox), tệp cấu hình AI và các biến môi trường.
- Backdoor: Thiết lập một daemon chạy ngầm, định kỳ kiểm tra một địa chỉ GitHub để nhận lệnh thực thi Python từ xa.
- Truy xuất dữ liệu: Dữ liệu thu thập được sẽ được nén dưới dạng GZIP và gửi về máy chủ của kẻ tấn công thông qua yêu cầu HTTP POST.
Khuyến nghị cho người dùng
Các phiên bản bị ảnh hưởng bao gồm nhiều định dạng wheel trên các hệ điều hành macOS, Linux và Windows. Nếu bạn đã cài đặt phiên bản 1.107.0, các chuyên gia khuyến cáo:
- Ngay lập tức thu hồi và thay thế tất cả các thông tin xác thực (credentials) đã lưu trên môi trường phát triển.
- Sử dụng phiên bản 1.106.2 và ghim phiên bản (pin version) bằng digest để đảm bảo tính toàn vẹn.
- Kiểm tra kỹ các tệp tin lạ trong môi trường làm việc, đặc biệt là các tệp có đuôi
.pth.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.