

Tiện ích mở rộng Twitch ‘JeetBot’ bị phát hiện đánh cắp OAuth token của gần 31.000 người dùng
Một tiện ích mở rộng trên trình duyệt dành cho Twitch có tên 'JeetBot' đã bị phát hiện tự động gửi OAuth token của người dùng đến các máy chủ proxy của bên thứ ba, gây rủi ro bảo mật nghiêm trọng cho...

- Giọng nữ Bắc
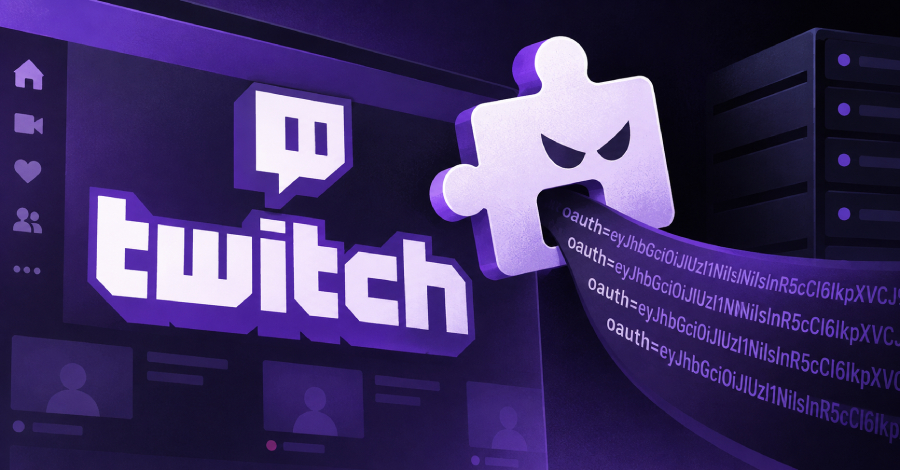
Một tiện ích mở rộng trình duyệt phổ biến dành cho Twitch có tên “Twitch Enhanced Viewer | JeetBot” vừa bị phát hiện chứa mã độc, âm thầm thu thập và rò rỉ OAuth token của gần 31.000 người dùng. Các token này được chuyển tiếp đến những máy chủ proxy do một dịch vụ bot thương mại có trụ sở tại Nga vận hành.
Table Of Content
Theo các nhà nghiên cứu bảo mật từ Socket, tiện ích này hiện có mặt trên cả Google Chrome Web Store và Mozilla Firefox Add-Ons với số lượng người dùng đáng kể. Mặc dù được quảng cáo là công cụ hỗ trợ xem stream chất lượng cao và không quảng cáo, thực tế nó đã thực hiện hành vi thu thập dữ liệu trái phép.
Cơ chế đánh cắp dữ liệu
Tiện ích này hoạt động bằng cách định tuyến các yêu cầu danh sách phát video của Twitch thông qua các máy chủ proxy do kẻ tấn công kiểm soát. Trong quá trình này, OAuth token của người dùng được đính kèm dưới dạng tham số truy vấn &auth= trong URL. Do được gửi dưới dạng văn bản thuần (cleartext), các token này dễ dàng bị ghi lại trong nhật ký yêu cầu của máy chủ proxy.
Đáng chú ý, mã nguồn của tiện ích chứa một danh sách loại trừ (allowlist) gồm 10 kênh streamer người Nga. Đối với các kênh này, hành vi chuyển tiếp token sẽ không diễn ra, trong khi người dùng xem bất kỳ kênh nào khác đều bị lộ thông tin phiên đăng nhập.
Rủi ro đối với người dùng
OAuth token đóng vai trò là thông tin xác thực (bearer credential). Kẻ sở hữu token này có thể chiếm quyền điều khiển tài khoản mà không cần mật khẩu hay xác thực hai yếu tố (2FA), bao gồm các quyền:
- Đọc và gửi tin nhắn riêng (whispers).
- Đăng bài trong khung chat.
- Thay đổi cài đặt tài khoản và tiêu tốn điểm kênh (channel points).
Khắc phục và khuyến cáo
Nhà phát triển JeetBot đã thừa nhận vấn đề và phát hành phiên bản 85.8.7 để loại bỏ cơ chế gửi token đến máy chủ proxy. Tuy nhiên, các chuyên gia bảo mật nhấn mạnh rằng việc cập nhật hoặc gỡ bỏ tiện ích không thể thu hồi các token đã bị rò rỉ trước đó.
Người dùng đang cài đặt JeetBot được khuyến cáo:
- Gỡ bỏ ngay lập tức tiện ích nếu không cần thiết.
- Cập nhật lên phiên bản 85.8.7 hoặc mới hơn nếu vẫn muốn tiếp tục sử dụng.
- Thực hiện đăng xuất tài khoản Twitch trên tất cả các thiết bị để vô hiệu hóa các phiên đăng nhập cũ, từ đó làm mất hiệu lực của các token đã bị đánh cắp.
Nguồn tham khảo: The Hacker News







No Comment! Be the first one.