

WordPress triển khai quét tự động plugin để chặn các bản cập nhật rủi ro cao
WordPress vừa công bố quy trình kiểm duyệt bảo mật tự động mới cho mọi bản cập nhật plugin trước khi phát hành, nhằm ngăn chặn mã độc và các lỗ hổng bảo mật nghiêm trọng tiếp cận người...

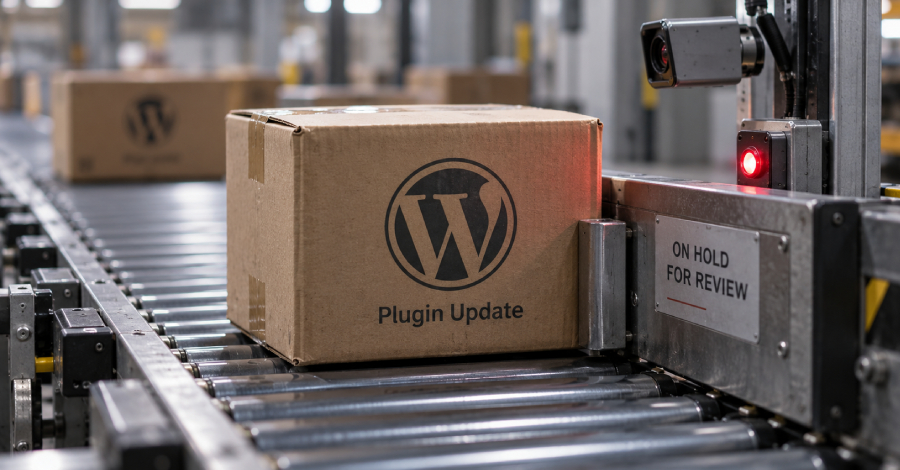
WordPress vừa chính thức triển khai một lớp bảo mật mới: quét tự động mọi bản cập nhật plugin trước khi chúng được phát hành thông qua API của WordPress.org. Động thái này nhằm mục đích phát hiện sớm các vấn đề bảo mật và giảm thiểu rủi ro cho hàng triệu website đang sử dụng nền tảng này.
David Perez, đồng trưởng nhóm Plugin Repository của WordPress, cho biết: “Mặc dù các plugin mới luôn được kiểm duyệt trước khi đưa vào thư mục, nhưng các bản cập nhật lại được phát hành liên tục sau đó. Một plugin có thể an toàn ở thời điểm hiện tại nhưng lại vô tình hoặc cố ý chứa vulnerability hoặc mã độc trong các bản cập nhật tương lai.”
Cơ chế hoạt động của hệ thống kiểm duyệt mới:
- Giai đoạn “cooldown”: Kể từ tháng 6/2026, các bản cập nhật plugin và theme phải trải qua thời gian chờ (hiện là 6 giờ) trước khi được phân phối tự động. Đây là khoảng thời gian để hệ thống thực hiện kiểm tra.
- Phân tích AI và Jetpack Scan: Trong thời gian chờ, các thay đổi trong bản cập nhật sẽ được phân tích bởi các mô hình AI kết hợp cùng công cụ Jetpack Scan.
- Chấm điểm rủi ro: Hệ thống sẽ tổng hợp kết quả để đưa ra điểm số bảo mật. Nếu bản cập nhật bị đánh giá là “rủi ro cao”, quá trình phân phối sẽ tự động bị chặn mà không cần sự can thiệp thủ công từ đội ngũ quản trị.
- Thông báo cho nhà phát triển: Nếu bản cập nhật bị chặn, tác giả sẽ nhận được email thông báo chi tiết về các vấn đề cần khắc phục.
Hệ thống này tập trung phát hiện các lỗi bảo mật phổ biến như: các endpoint REST/AJAX thiếu kiểm tra quyền hạn, truy vấn database không sử dụng $wpdb->prepare(), các hàm nguy hiểm như unserialize() trên dữ liệu từ người dùng, hoặc các đoạn mã bị làm rối (obfuscated code).
WordPress nhấn mạnh rằng việc bị đánh giá “rủi ro cao” không đồng nghĩa với việc nhà phát triển có ý đồ xấu, mà có thể là do các lỗ hổng vô tình được đưa vào trong quá trình code. Để tránh bị chặn, các nhà phát triển được khuyến nghị tuân thủ nghiêm ngặt các tiêu chuẩn mã hóa của WordPress và sử dụng các công cụ kiểm thử như Quality Insights Toolkit (QIT) đối với các WooCommerce extension.
Trong trường hợp bản cập nhật bị chặn, cách nhanh nhất để giải quyết là nhà phát triển tự rà soát, sửa lỗi và gửi lại bản cập nhật mới thay vì chờ đợi quy trình kháng cáo thủ công từ đội ngũ WordPress.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.