


SilentAir: Nhóm gián điệp mạng chiếm quyền điều khiển hạ tầng viễn thông để đánh chặn SMS 2FA
Nhóm gián điệp mạng SilentAir đã xâm nhập vào thiết bị của các nhà mạng tại châu Á nhằm đánh chặn cuộc gọi, tin nhắn và mã xác thực 2FA của người dùng, đặc biệt là tại Đài...

- Giọng nữ Bắc
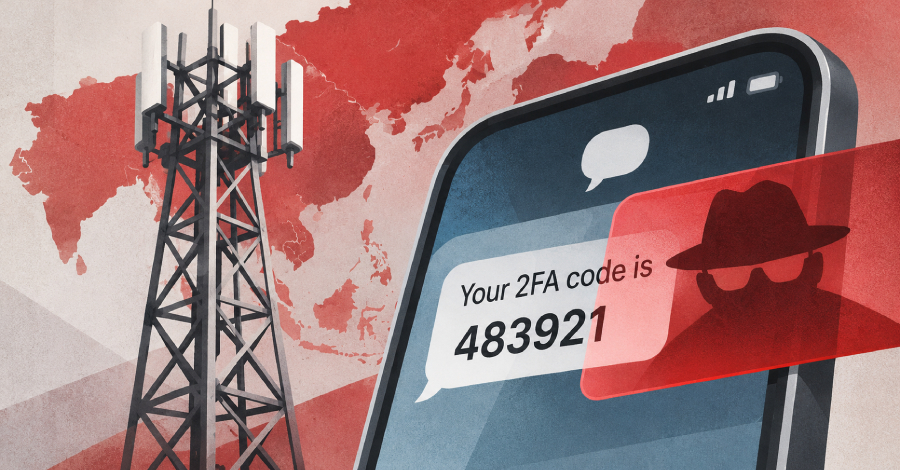
Một nhóm gián điệp mạng mới được phát hiện có tên là SilentAir đã thực hiện các cuộc tấn công tinh vi vào hạ tầng của nhiều nhà mạng viễn thông tại châu Á. Theo báo cáo từ công ty an ninh mạng Enea, nhóm này đã chiếm quyền điều khiển các thiết bị bên trong mạng lưới nhà mạng để đánh chặn cuộc gọi và tin nhắn văn bản của các mục tiêu cụ thể, chủ yếu tập trung tại Đài Loan.
Table Of Content
Phương thức tấn công qua giao thức SS7 và Diameter
SilentAir khai thác sự tin tưởng cao độ trong mạng lưới IPX (IP eXchange) – hạ tầng kết nối các nhà mạng toàn cầu. Bằng cách gửi các bản tin UpdateLocation (hoặc các bản tin tương đương trong giao thức Diameter) đến mạng nội bộ của nạn nhân, nhóm này đánh lừa hệ thống rằng thiết bị của kẻ tấn công đang phục vụ số điện thoại mục tiêu. Khi thành công, toàn bộ cuộc gọi và tin nhắn của nạn nhân sẽ bị chuyển hướng sang máy chủ của kẻ tấn công.
Đáng chú ý, các chuyên gia đã quan sát thấy mã xác thực hai lớp (2FA) bị đánh chặn ngay lập tức sau khi quá trình chuyển hướng hoàn tất, cho thấy mục đích chính là chiếm đoạt tài khoản cá nhân của nạn nhân.
Dấu vết của một nhóm gián điệp cấp quốc gia
Enea đánh giá với độ tin cậy cao rằng SilentAir là một nhóm gián điệp cấp quốc gia. Mặc dù chưa có bằng chứng khẳng định chắc chắn, các dấu hiệu như thời gian hoạt động trùng khớp với múi giờ UTC+8 (giờ chuẩn Trung Quốc) và việc không nhắm mục tiêu vào các mạng lưới tại Trung Quốc đã khiến giới chuyên gia đặt nghi vấn về nguồn gốc của nhóm này.
Nhóm này cũng sử dụng kỹ thuật silent SMS (tin nhắn không hiển thị trên màn hình điện thoại) để kiểm tra xem quá trình chuyển hướng có thành công hay không. Các tin nhắn này thường được gửi vào ban đêm để tránh bị phát hiện.
Mối liên hệ với các chiến dịch khác
Báo cáo cũng đặt ra câu hỏi về mối liên hệ giữa SilentAir và nhóm Liminal Panda – một nhóm tội phạm mạng từng được biết đến với việc sử dụng backdoor GTPDoor để xâm nhập mạng viễn thông. Tuy nhiên, SilentAir cho thấy khả năng vận hành tinh vi hơn và sử dụng các công cụ tùy chỉnh có khả năng phản hồi tín hiệu mà các mã độc trước đây như SCTPE (hay SIGweaver) không thể thực hiện.
Khuyến nghị cho các nhà mạng
Trước nguy cơ từ SilentAir, Enea đưa ra các khuyến nghị bảo mật quan trọng cho các nhà mạng:
- Triển khai tường lửa GTP-C và GTP-U, đồng thời tích hợp chia sẻ dữ liệu với tường lửa SS7 và Diameter.
- Xây dựng tư duy “Zero Trust” đối với toàn bộ hạ tầng IPX.
- Tăng cường giám sát các giao thức báo hiệu (signaling) ngay trong nội bộ mạng lưới.
- Kết nối chặt chẽ hệ thống an ninh viễn thông với hạ tầng bảo mật IT tổng thể.
Hiện tại, các nhà mạng bị ảnh hưởng đã được thông báo và các nguồn tấn công từ SilentAir đã tạm thời bị vô hiệu hóa, tuy nhiên các chuyên gia cảnh báo nhóm này hoàn toàn có khả năng quay trở lại.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.