


Operation Endgame: Triệt phá hạ tầng Gootloader, CastleRAT và StealC, thu giữ 6,4 triệu tài khoản bị đánh cắp
Chiến dịch quốc tế Operation Endgame vừa đánh sập hàng loạt máy chủ của các nhóm tội phạm mạng, vô hiệu hóa các công cụ malware nguy hiểm và thu hồi hơn 6,4 triệu thông tin đăng nhập bị đánh...

- Giọng nữ Bắc
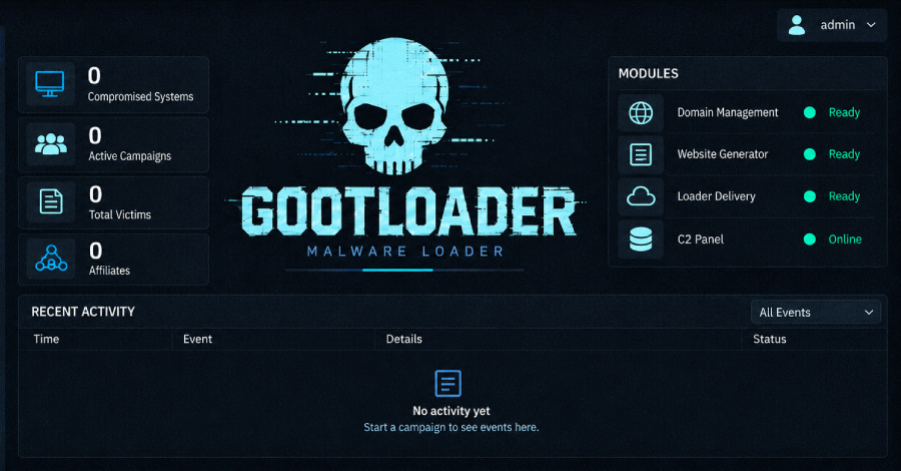
Trong một chiến dịch phối hợp quốc tế quy mô lớn, lực lượng cảnh sát đã thành công trong việc triệt phá hạ tầng máy chủ đứng sau ba loại malware khét tiếng: Gootloader, CastleRAT và StealC. Đây là những công cụ được tội phạm mạng sử dụng để chiếm quyền điều khiển máy tính, đánh cắp thông tin xác thực và phát tán ransomware.
Theo thông tin từ Cơ quan Cảnh sát Hình sự Liên bang Đức (BKA), chiến dịch này đã thu giữ khoảng 6,4 triệu thông tin đăng nhập bị đánh cắp, ảnh hưởng đến hơn 40.000 nạn nhân trên toàn cầu. Tổng cộng, cảnh sát đã vô hiệu hóa 235 máy chủ và 257 tên miền liên quan đến các chiến dịch này.
Chi tiết về các mối đe dọa bị triệt phá
- Gootloader: Một dạng loader nguy hiểm thường lây lan qua các tài liệu giả mạo trên các website bị hack (đặc biệt là WordPress). Kẻ tấn công sử dụng kỹ thuật SEO poisoning để đưa các trang web này lên top tìm kiếm. Kể từ năm 2020, Gootloader đã lây nhiễm hàng triệu máy tính, đóng vai trò là bàn đạp để phát tán ransomware.
- CastleRAT: Một loại Remote Access Trojan (RAT) cho phép kẻ tấn công kiểm soát từ xa máy tính của nạn nhân. Cảnh sát đã thu giữ 120 máy chủ và 39 tên miền của mạng lưới này.
- StealC: Một loại infostealer chuyên đánh cắp mật khẩu và thông tin đăng nhập. Dù đã bị tấn công vào tháng 6, nhóm vận hành đã cố gắng khôi phục hạ tầng thông qua các dịch vụ bulletproof hosting như Virtualine/Omegatech, nhưng cuối cùng đã bị cảnh sát triệt hạ hoàn toàn vào cuối tháng 10.
Khuyến nghị cho quản trị viên website
Cảnh sát Đan Mạch và Hà Lan nhấn mạnh rằng nhiều website bị lợi dụng để phát tán malware là do kẻ tấn công đã chiếm được quyền truy cập thông qua mật khẩu bị lộ. Để bảo vệ website WordPress, quản trị viên cần thực hiện ngay các bước sau:
- Thay đổi toàn bộ mật khẩu quản trị (admin) thành các chuỗi ký tự phức tạp, dài ít nhất 12 ký tự.
- Kích hoạt xác thực đa yếu tố (MFA).
- Rà soát và xóa bỏ các tài khoản người dùng không xác định.
- Kiểm tra và loại bỏ các đoạn mã backdoor (cửa sau) trên website.
- Cập nhật WordPress, theme và các plugin lên phiên bản mới nhất.
- Giới hạn quyền truy cập vào trang đăng nhập
/wp-adminchỉ từ các địa chỉ IP tin cậy.
Hiện tại, cảnh sát Hà Lan đã tải dữ liệu bị đánh cắp lên dịch vụ Check your hack để người dùng có thể kiểm tra xem email của mình có nằm trong danh sách bị lộ hay không. Các tổ chức cũng được khuyến khích tham gia dự án No More Leaks để nhận thông tin cảnh báo sớm về các dữ liệu bị rò rỉ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.