

Các nhóm Ransomware Qilin và INC khai thác lỗ hổng Palo Alto Networks để vượt qua MFA
Các nhóm ransomware khét tiếng như Qilin và INC đang tích cực khai thác lỗ hổng CVE-2026-0257 trên các thiết bị Palo Alto Networks để vượt qua xác thực đa yếu tố (MFA) và xâm nhập mạng doanh...

- Giọng nữ Bắc
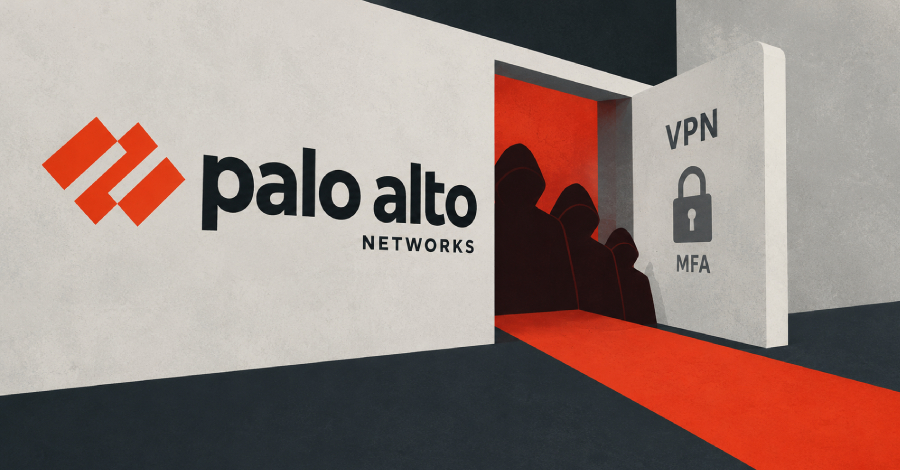
Palo Alto Networks vừa đưa ra cảnh báo về việc các nhóm ransomware đang tiếp tục khai thác một lỗ hổng bảo mật nghiêm trọng trên PAN-OS và Prisma Access. Lỗ hổng này, được định danh là CVE-2026-0257 (điểm CVSS 7.8), cho phép kẻ tấn công vượt qua cơ chế xác thực để thiết lập các kết nối VPN trái phép.
Mặc dù bản vá đã được phát hành từ tháng 5/2026 và lỗ hổng này cũng đã nằm trong danh mục các lỗ hổng bị khai thác thực tế (KEV) của CISA, các nhóm tội phạm mạng như Spikey Scorpius (Qilin) và Tarnished Scorpius (INC) vẫn đang tận dụng nó để tấn công vào nhiều lĩnh vực khác nhau, từ tài chính, y tế đến sản xuất và chính phủ.
Phương thức tấn công tinh vi
Theo các nhà nghiên cứu từ Unit 42, sau khi vượt qua MFA và thiết lập phiên VPN thành công, kẻ tấn công thực hiện chuỗi hành động hậu xâm nhập (post-compromise) bao gồm:
- Thăm dò mạng nội bộ bằng các công cụ RMM (Remote Monitoring and Management).
- Di chuyển ngang (lateral movement) thông qua giao thức RDP và SMB.
- Chuẩn bị các công cụ để thu thập thông tin xác thực, trích xuất dữ liệu và triển khai mã độc ransomware.
Đáng chú ý, chiến thuật mới nhất của các nhóm này là nhắm trực tiếp vào lớp ảo hóa. Kẻ tấn công đã được ghi nhận chuyển hướng từ gateway VPN sang thiết bị quản lý vCenter, sau đó vô hiệu hóa các biện pháp bảo mật trên hypervisor ESXi và sử dụng công cụ tùy chỉnh để thực hiện dump thông tin xác thực trực tiếp từ đĩa ảo (VMDK) của domain controller. Cách tiếp cận này giúp chúng né tránh các giải pháp EDR (Endpoint Detection and Response) đang chạy bên trong máy ảo.
Khuyến nghị bảo mật
Ngoài việc áp dụng các bản vá mới nhất từ nhà sản xuất, Palo Alto Networks khuyến cáo các tổ chức cần:
- Chủ động rà soát các chỉ số thỏa hiệp (IoC) trong hệ thống.
- Thiết lập quy trình ứng phó sự cố (incident response) nếu phát hiện các kết nối VPN bất thường.
- Kiểm tra kỹ các hạ tầng sao lưu như Veeam để tránh việc bị kẻ tấn công lợi dụng các lỗ hổng cũ (như CVE-2023-27532) nhằm gây thiệt hại tối đa.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.