

8 khóa bí mật của eMudhra bị lộ: Các trình duyệt và phần mềm khẩn cấp tung bản vá
Tám khóa bí mật của các chứng chỉ trung gian từ eMudhra đã bị xâm phạm, buộc Google, Mozilla và nhiều nhà phát triển phần mềm phải tung ra các bản vá khẩn cấp để ngăn chặn nguy cơ giả mạo chứng...

- Giọng nữ Bắc
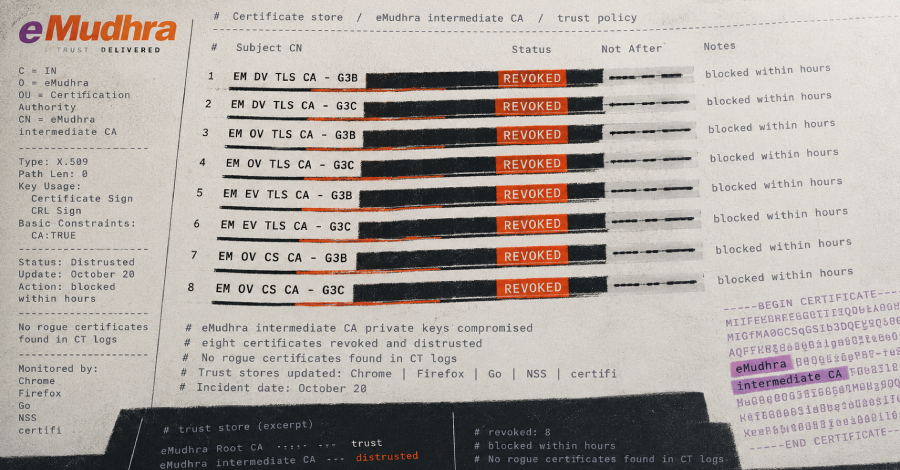
Vào ngày 20/10/2026, các chương trình quản lý chứng chỉ gốc (Root Program) của Google Chrome và Mozilla đã xác nhận sự cố nghiêm trọng liên quan đến việc lộ 8 khóa bí mật (private keys) của các chứng chỉ trung gian (intermediate CA) thuộc eMudhra.
Table Of Content
Việc lộ các khóa này cho phép kẻ tấn công có khả năng phát hành các chứng chỉ giả mạo cho bất kỳ trang web nào, khiến trình duyệt tin tưởng nhầm lẫn. Sự cố được một nhà nghiên cứu bảo mật phát hiện và báo cáo vào tối ngày 17/10. Ngay sau khi xác minh, Chrome và Firefox đã nhanh chóng chặn các chứng chỉ bị ảnh hưởng.
Phạm vi ảnh hưởng
Các chứng chỉ bị xâm phạm bao gồm nhiều loại từ TLS (DV, OV, EV) đến chứng chỉ ký mã (code signing) của eMudhra – một đơn vị cung cấp chứng chỉ số có trụ sở tại Ấn Độ. Đáng chú ý, các khóa này cũng tồn tại dưới dạng bản sao được ký chéo (cross-signed) bởi Sectigo, làm tăng độ phức tạp trong việc xử lý.
Hiện tại, vẫn chưa rõ nguyên nhân, thời điểm xảy ra vụ việc hoặc liệu có bên thứ ba nào khác ngoài nhà nghiên cứu bảo mật đã nắm giữ các khóa này hay không.
Phản ứng từ các nhà cung cấp
Các trình duyệt lớn đã triển khai cơ chế thu hồi chứng chỉ tự động:
- Chrome: Sử dụng CRLSet để chặn các chứng chỉ trung gian TLS trong thời gian rất ngắn.
- Firefox: Sử dụng cơ chế OneCRL để đẩy danh sách chặn đến người dùng mà không cần khởi động lại trình duyệt.
- Các nền tảng khác: Apple và Microsoft cũng đã thực hiện chặn các chứng chỉ này vào ngày 19 và 20/10.
Khuyến nghị cập nhật
Không phải mọi phần mềm đều kiểm tra danh sách thu hồi chứng chỉ (revocation data). Do đó, nhiều nhà phát triển đã phải tung ra các bản cập nhật để loại bỏ sự tin tưởng đối với các root CA liên quan:
- Go: Đã phát hành phiên bản 1.27.3 và 1.26.10 (CVE-2026-111943) để từ chối các chuỗi chứng chỉ chứa các khóa bị lộ.
- Python certifi & Rust webpki-roots: Đã loại bỏ root CA bị ảnh hưởng khỏi gói tin cậy.
- Node.js & Composer: Đang trong quá trình cập nhật để chặn các khóa này.
Các chuyên gia khuyến cáo người vận hành hệ thống cần kiểm tra xem phần mềm của mình có hỗ trợ kiểm tra thu hồi chứng chỉ hay không. Nếu không, việc cập nhật lên các phiên bản mới nhất là bắt buộc để đảm bảo tính toàn vẹn của chuỗi tin cậy. Mozilla và Chrome hiện đang tiếp tục làm việc với eMudhra để điều tra nguyên nhân gốc rễ của sự cố này.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.