

Cảnh báo: Hacker sử dụng AI tự hành để tấn công hơn 1.200 website doanh nghiệp
Các tác nhân đe dọa đang tận dụng công cụ AI tự hành Cairn để tự động hóa quy trình xâm nhập website, nhắm mục tiêu vào hơn 100 công ty lớn trên toàn cầu với chi phí cực...

- Giọng nữ Bắc
Một chiến dịch tấn công mạng quy mô lớn vừa được phát hiện, trong đó các hacker sử dụng các tác nhân AI tự hành (autonomous AI agents) để xâm nhập vào website của hàng loạt doanh nghiệp. Theo báo cáo từ công ty bảo mật NorForge, các đối tượng này đã nhắm mục tiêu vào hơn 1.200 website và thành công trong việc xâm nhập hệ thống của hơn 100 công ty, bao gồm các tên tuổi lớn như Deere, SharkNinja và Cummins.
Table Of Content
Cơ chế tấn công bằng AI tự hành
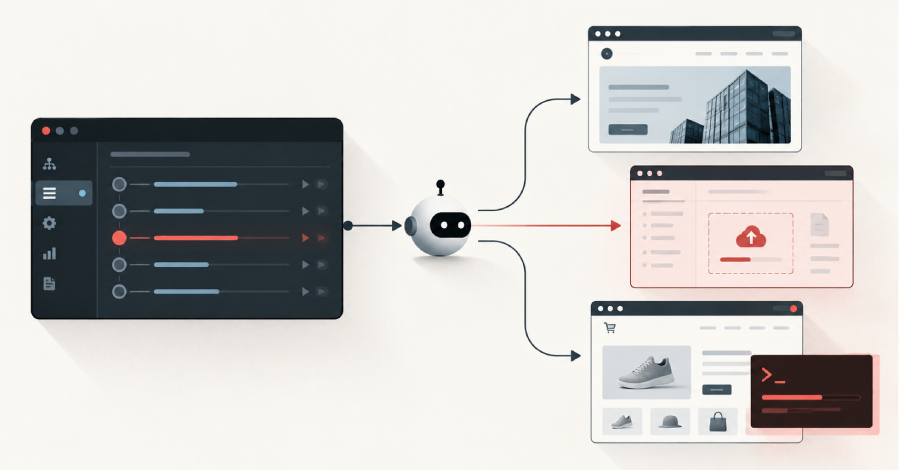
Các hacker đã sử dụng Cairn, một công cụ mã nguồn mở vốn được thiết kế cho mục đích kiểm thử xâm nhập (penetration testing) hợp pháp. Tuy nhiên, trong trường hợp này, các tác nhân xấu đã cấu hình để AI tự động tìm kiếm lỗ hổng, thực hiện các bước tấn công từng giai đoạn và báo cáo kết quả về một bảng điều khiển chung mà không cần sự can thiệp thủ công liên tục.
Nhà nghiên cứu Snorre Fagerland từ NorForge đã phát hiện ra chiến dịch này khi quét internet và tìm thấy các bảng điều khiển Cairn bị cấu hình sai, để lộ quyền truy cập công khai. Điều này cho phép ông theo dõi trực tiếp quá trình tấn công của hacker. Các tác nhân này thường đặt mục tiêu tìm cách thực thi mã (code execution) trên máy chủ, sau đó cài đặt các web shell để duy trì quyền truy cập lâu dài.
Hiệu quả và chi phí thấp
Đáng chú ý, chiến dịch này có chi phí vận hành cực kỳ thấp. Ước tính mỗi cuộc tấn công thành công chỉ tiêu tốn khoảng 50 USD tiền token AI. Thời gian trung bình để hoàn tất một vụ xâm nhập chỉ mất chưa đầy 23 giờ. Các tác nhân sử dụng các mô hình ngôn ngữ lớn (LLM) như DeepSeek và Claude Code để điều khiển các tác nhân AI thực hiện các chuỗi tấn công phức tạp, từ việc khai thác lỗ hổng trong Zend Framework đến việc thao túng các phiên làm việc (session store) memcached.
Rủi ro từ các bảng điều khiển bị lộ
Việc để lộ các bảng điều khiển Cairn không chỉ là vấn đề của riêng hacker. NorForge cảnh báo rằng các bảng điều khiển này chứa đầy thông tin nhạy cảm như danh sách mục tiêu, lỗ hổng đã tìm thấy, và thậm chí là các thông tin xác thực (credentials) bị đánh cắp. Việc này tạo ra rủi ro kép: không chỉ website bị tấn công mà dữ liệu của chính hacker cũng bị phơi bày cho bất kỳ ai quét thấy các bảng điều khiển không bảo mật này.
Khuyến nghị bảo mật
Để phòng chống các cuộc tấn công tự động này, các quản trị viên hệ thống cần lưu ý:
- Kiểm tra cổng 8000: Đây là cổng thường được các bảng điều khiển AI sử dụng. Hãy đảm bảo không có bảng điều khiển nào bị lộ ra internet mà không có lớp xác thực.
- Rà soát file upload: Kiểm tra các thư mục ẩn để tìm kiếm các form upload file bất thường, vốn là mục tiêu chính để hacker cài đặt web shell.
- Cập nhật bản vá: Đặc biệt lưu ý các lỗ hổng trên nền tảng Magento/Adobe Commerce. Dù chưa có bằng chứng xác thực việc khai thác CVE-2026-75650 trong chiến dịch này, việc áp dụng các bản vá mới nhất cho Adobe Commerce 2.4.4 – 2.4.9 là yêu cầu bắt buộc để đảm bảo an toàn.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.