

Nhóm APT28 tấn công các tổ chức quốc phòng NATO bằng mã độc mới
Nhóm tin tặc APT28 liên quan đến Nga đang triển khai các chiến dịch gián điệp tinh vi nhắm vào các quốc gia NATO, sử dụng backdoor HOOKEDGE và một trình nạp (loader) mới để xâm nhập hệ...

- Giọng nữ Bắc
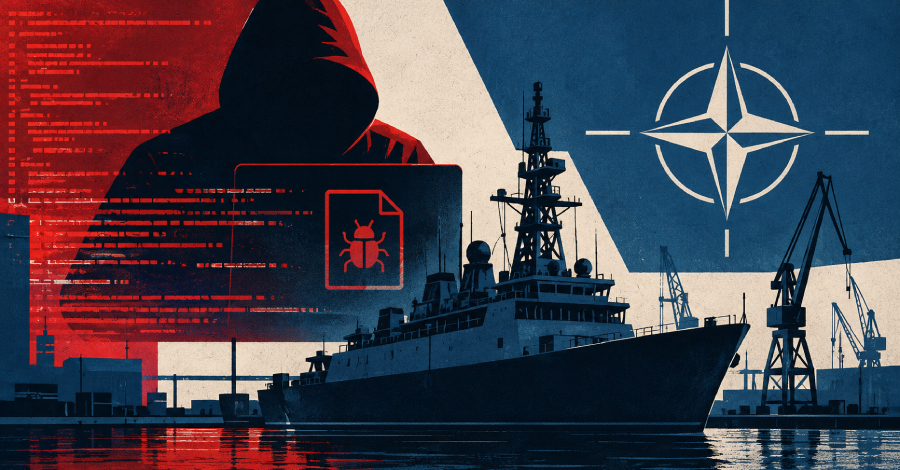
Nhóm tin tặc APT28 (còn được biết đến với các tên gọi như Fancy Bear hay Forest Blizzard) đang đẩy mạnh các chiến dịch tấn công nhắm vào các quốc gia thành viên NATO. Theo báo cáo từ Symantec, nhóm này – được định danh là Swallowtail trong chiến dịch mới nhất – đã nhắm mục tiêu vào các cơ quan thực thi pháp luật, nhà đóng tàu hải quân và các nhà sản xuất động cơ máy bay quân sự.
Table Of Content
Chiến thuật xâm nhập tinh vi
Trong một cuộc tấn công điển hình vào nhà đóng tàu hải quân, các đối tượng đã duy trì sự hiện diện liên tục trong suốt một tuần. Chúng sử dụng hai kỹ thuật đánh cắp thông tin xác thực (credential) riêng biệt: một là đẩy khóa SSH cá nhân lên máy chủ bị xâm nhập để tạo đường hầm (tunnel) kết nối ngược về hạ tầng của kẻ tấn công; hai là sử dụng script PowerShell để thu thập NTLM handshake thông qua một listener cục bộ.
Điểm đáng chú ý là việc triển khai một reflective loader chưa từng được ghi nhận trước đây. Trình nạp này được tải xuống thông qua lệnh curl qua SSH, có khả năng giải mã và thực thi payload ngay trong bộ nhớ, giúp kẻ tấn công bypass các biện pháp bảo mật truyền thống.
Sự tiến hóa của backdoor HOOKEDGE
HOOKEDGE, một backdoor từng được Recorded Future ghi nhận trong các chiến dịch nhắm vào Romania, Tây Ban Nha và Thổ Nhĩ Kỳ, đã được nâng cấp. Thay vì sử dụng webhook.site như trước, các biến thể mới đã chuyển sang giao tiếp trực tiếp qua địa chỉ IP chuyên dụng để nhận lệnh và exfiltrate dữ liệu. HOOKEDGE có mối liên hệ mật thiết về mã nguồn với HEADLACE, một công cụ implant trên Windows mà APT28 thường sử dụng để nhắm vào các nhà ngoại giao.
Tình hình an ninh mạng tại Ukraine
Bên cạnh các hoạt động của APT28, báo cáo từ Team Cymru cũng cảnh báo về 5 máy chủ C2 mới liên quan đến LegionRelay – một loại RAT dựa trên PowerShell nhắm vào các thực thể tại Ukraine. Đồng thời, CERT-UA ghi nhận xu hướng gia tăng tấn công vào thiết bị di động của quân nhân và quan chức chính phủ Ukraine thông qua các bộ công cụ khai thác như DarkSword (cho iOS) và các loại malware như CAMELSPY hay BTMOB RAT (cho Android).
Các chuyên gia cũng cảnh báo rằng APT28 vẫn tiếp tục khai thác các lỗ hổng đã biết như CVE-2026-21509 (bypass tính năng bảo mật trong Microsoft Office) và CVE-2026-8496 (lỗ hổng zero-click trong SOGo) để phát tán malware COVENANT. Số lượng sự cố an ninh mạng được CERT-UA ghi nhận trong nửa đầu năm 2026 đã tăng 8% so với giai đoạn cuối năm 2025, cho thấy cường độ tấn công ngày càng leo thang.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.