

NGINX vá 5 lỗ hổng bảo mật nghiêm trọng: Cảnh báo nguy cơ RCE và bypass xác thực TLS
NGINX vừa phát hành các phiên bản 1.30.6 và 1.31.7 để khắc phục 5 lỗ hổng bảo mật, bao gồm các lỗi tràn bộ nhớ có khả năng dẫn đến thực thi mã từ xa (RCE) và lỗi TLS cho phép vượt qua xác thực chứng...

- Giọng nữ Bắc
Vào ngày 14/10, đội ngũ phát triển NGINX đã chính thức phát hành hai phiên bản mới là 1.30.6 và 1.31.7 nhằm giải quyết 5 lỗ hổng bảo mật. Đáng chú ý, một trong số các lỗ hổng này đã tồn tại trong mã nguồn từ tháng 5/2005.
Table Of Content
Chi tiết các lỗ hổng
F5, công ty chủ quản của NGINX, xác nhận có 3 lỗ hổng liên quan đến bộ nhớ (memory bugs) có thể gây crash tiến trình worker hoặc cho phép kẻ tấn công thực thi mã từ xa (RCE) nếu cấu hình server phù hợp. Các lỗ hổng này được đánh giá mức độ nghiêm trọng 9.2 trên thang điểm CVSS v4.0.
Lỗ hổng thứ tư liên quan đến giao thức TLS, cho phép kẻ tấn công giả mạo phiên TLS để vượt qua bước kiểm tra chứng chỉ client (client-certificate checks). Mặc dù F5 cho biết quá trình này mang tính ngẫu nhiên và khó kiểm soát, nhưng đây vẫn là một rủi ro đáng kể. Lỗ hổng cuối cùng nằm ở giao thức HTTP/3, cho phép kẻ tấn công chèn thêm dữ liệu vào request gửi đến backend.
Các cấu hình bị ảnh hưởng
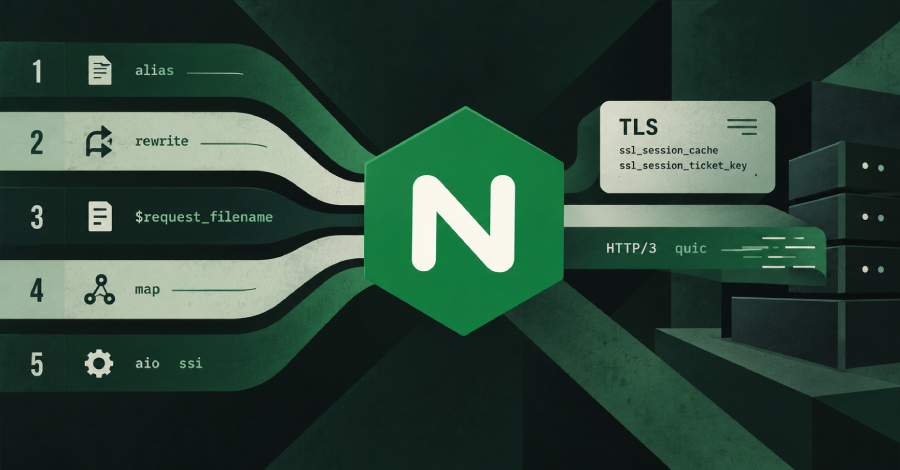
Tất cả 5 lỗ hổng đều yêu cầu các cấu hình đặc thù mới có thể bị khai thác, bao gồm: sử dụng alias kết hợp rewrite, sử dụng regex map, bật AIO cùng SSI, sử dụng shared TLS session cache hoặc kích hoạt HTTP/3. Đáng chú ý, một số cấu hình mặc định như proxy_request_buffering on cũng nằm trong danh sách rủi ro.
Bảng tổng hợp các lỗ hổng
- CVE-2026-15176: Heap overflow (RCE). Ảnh hưởng khi dùng
aliasvàrewrite. - CVE-2026-93479: Heap overflow. Ảnh hưởng khi dùng
regex maptrongroothoặclog_format. - CVE-2026-97205: Use-after-free. Ảnh hưởng khi bật
aiovàSSI. - CVE-2026-95101: HTTP/3 injection. Ảnh hưởng khi bật
proxy_request_buffering. - CVE-2026-97629: Giả mạo TLS. Ảnh hưởng khi dùng
ssl_session_cachemà không cấu hìnhssl_session_ticket_key.
Khuyến nghị từ chuyên gia
Người dùng được khuyến cáo nâng cấp ngay lên phiên bản 1.30.6 (nhánh stable) hoặc 1.31.7 (nhánh mainline). Đối với các hệ thống chưa thể cập nhật ngay lập tức, quản trị viên có thể kiểm tra cấu hình hiện tại bằng lệnh nginx -T và áp dụng các biện pháp giảm thiểu (workaround) như tắt các tính năng không cần thiết hoặc cấu hình lại các chỉ thị (directive) theo tài liệu hướng dẫn của F5.
Ngoài ra, NGINX cũng đã phát hành bản cập nhật njs 1.0.2 để vá hai lỗ hổng mức độ trung bình liên quan đến xử lý XML trong module JavaScript.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.