

Help TDS và Hotejka: Mạng lưới lừa đảo hỗ trợ kỹ thuật quy mô lớn trên Cloudflare Pages
Hệ thống phân phối lưu lượng (TDS) mang tên Help TDS đang bị cáo buộc đứng sau hàng loạt chiến dịch lừa đảo hỗ trợ kỹ thuật, lợi dụng hơn 20.000 tên miền trên Cloudflare Pages để dẫn dụ nạn...

- Giọng nữ Bắc
Các nhà nghiên cứu an ninh mạng từ Infoblox vừa công bố báo cáo về Help TDS, một hệ thống phân phối lưu lượng (Traffic Distribution System) lâu đời có liên kết chặt chẽ với chương trình liên kết (affiliate program) mang tên Hotejka. Đây được cho là phiên bản tái cấu trúc của chiến dịch kiếm tiền từ lưu lượng truy cập khét tiếng ROI777.
Table Of Content
Phương thức hoạt động của Help TDS
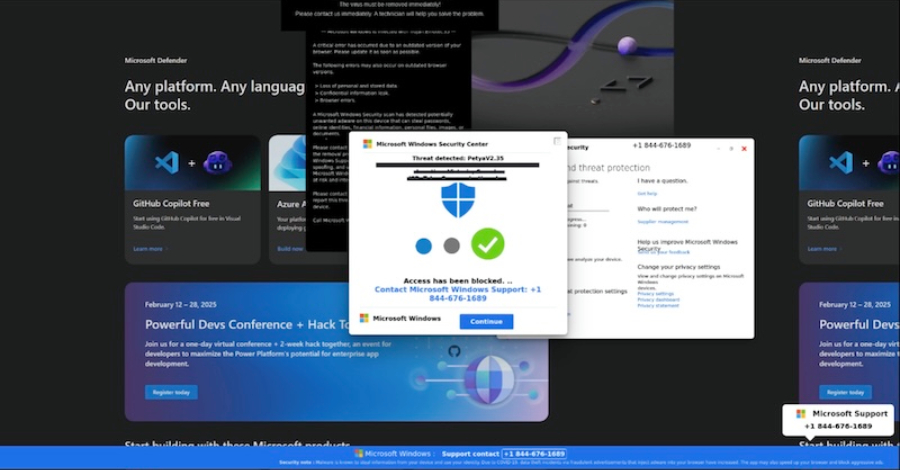
Hoạt động ít nhất từ năm 2017, Help TDS cung cấp các mẫu mã PHP cho các đối tác để cài cắm vào các website bị chiếm quyền điều khiển. Mục tiêu là chuyển hướng người dùng đến các trang web lừa đảo hỗ trợ kỹ thuật (tech support scams). Tại đây, kẻ tấn công sử dụng các kỹ thuật thao túng trình duyệt để hiển thị thông báo giả mạo từ Microsoft Windows, ép buộc nạn nhân gọi đến số điện thoại hỗ trợ giả để giải quyết lỗi hệ thống.
Infoblox cảnh báo rằng đây không chỉ là lừa đảo tài chính đơn thuần. Sau khi nạn nhân gọi điện, kẻ tấn công sử dụng kỹ thuật xã hội (social engineering) để thuyết phục họ cài đặt các công cụ điều khiển từ xa (remote desktop), từ đó chiếm quyền kiểm soát máy tính và triển khai các loại malware nguy hiểm.
Sự tiến hóa từ ROI777 đến Hotejka
Các bằng chứng kỹ thuật cho thấy Hotejka là hậu duệ của ROI777 – một thực thể từng bị Guardicore Labs vạch trần vào năm 2018 trong chiến dịch Operation Prowli. Sự kết nối này được củng cố thông qua các tên miền C2 (Command-and-Control) lịch sử và cách thức vận hành không thay đổi qua nhiều năm. Sau khi dữ liệu của ROI777 bị rò rỉ vào năm 2018, nhóm này đã chuyển đổi sang sử dụng Help TDS như một hạ tầng điều hướng chính.
Lạm dụng hạ tầng Cloudflare Pages
Từ tháng 4/2026, chiến dịch này đã có sự thay đổi đáng kể về hạ tầng. Kẻ tấn công bắt đầu sử dụng dịch vụ Cloudflare Pages (*.pages.dev) để lưu trữ các trang lừa đảo. Chỉ trong thời gian ngắn, hơn 20.000 tên miền đã được tạo ra với tốc độ khoảng 300 trang mỗi ngày. Điều này giúp chúng dễ dàng vượt qua các bộ lọc bảo mật và duy trì sự hiện diện liên tục.
Mạng lưới liên kết rộng khắp
Help TDS không hoạt động đơn độc. Nó đóng vai trò như một trạm trung chuyển cho khoảng 20 đối tác liên kết khác nhau, bao gồm các nhóm như Balada Injector, Detour Dog và DollyWay. Các nhóm này thường xuyên nhắm mục tiêu vào các website WordPress bằng cách khai thác các vulnerability hoặc sử dụng plugin độc hại như “woocommerce_inputs” để đánh cắp thông tin đăng nhập và chèn mã chuyển hướng.
Các chuyên gia nhận định rằng sự kiên trì của Hotejka trong việc duy trì hạ tầng suốt 8 năm qua đã mang lại lợi nhuận hàng triệu USD. Việc sử dụng các nền tảng như Keitaro để quản lý lưu lượng và kỹ thuật fingerprinting (lấy dấu vân tay trình duyệt) giúp chúng tối ưu hóa việc dẫn dụ nạn nhân, biến Help TDS thành một trong những hạ tầng lừa đảo tinh vi và bền bỉ nhất hiện nay.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.