

Lỗ hổng RCE nghiêm trọng trên Langflow bị khai thác trong hơn 1.400 cuộc tấn công
Một lỗ hổng RCE nghiêm trọng (CVE-2026-105740) trong nền tảng Langflow đang bị tin tặc tích cực khai thác thông qua các cấu hình MCP server độc hại.

- Giọng nữ Bắc
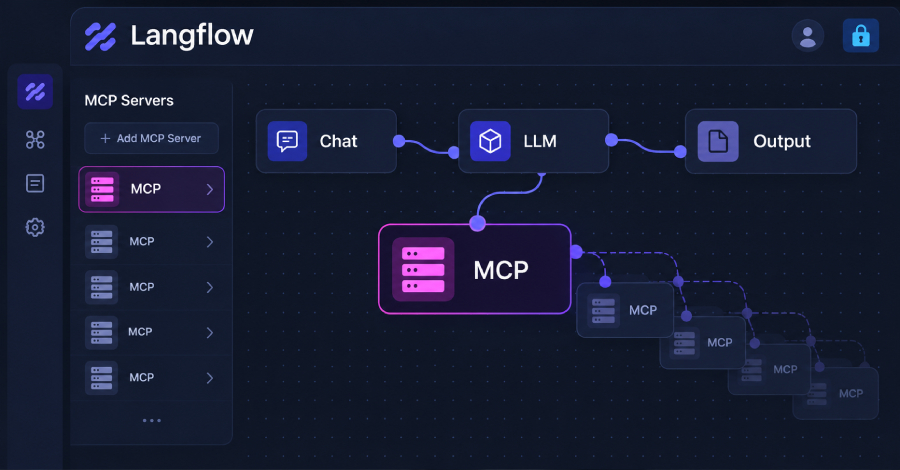
Nền tảng mã nguồn mở Langflow, công cụ hỗ trợ xây dựng các ứng dụng AI và quy trình làm việc tự động, đang đối mặt với một lỗ hổng bảo mật nghiêm trọng cho phép thực thi mã từ xa (RCE). Theo các báo cáo từ Previdian, lỗ hổng này đang bị tin tặc tích cực khai thác trên thực tế.
Table Of Content
Chi tiết về lỗ hổng CVE-2026-105740
Lỗ hổng được định danh là CVE-2026-105740 với điểm CVSS lên tới 9.9, ảnh hưởng đến các phiên bản Langflow trước 1.9.0. Vấn đề nằm ở cơ chế xử lý MCP (Model Context Protocol) server. Cụ thể, bất kỳ người dùng nào đã xác thực đều có thể thực thi lệnh tùy ý trên server thông qua việc thêm một MCP server với transport ‘stdio’.
Điểm yếu cốt lõi là hệ thống không thực hiện kiểm duyệt, sandbox hay danh sách cho phép (allowlisting) đối với các lệnh được người dùng cung cấp. Các lệnh này sẽ được chuyển trực tiếp tới bash -c. Ngoài ra, kẻ tấn công còn có thể lợi dụng trường env để thực hiện tiêm biến môi trường (environment variable injection), từ đó chiếm quyền điều khiển server với đặc quyền của tiến trình Langflow.
Kịch bản tấn công và thực trạng
Kẻ tấn công thường thực hiện theo các bước sau:
- Đăng nhập vào hệ thống bằng tài khoản người dùng thông thường.
- Gửi yêu cầu HTTP POST tới endpoint
/api/v2/mcp/servers/để thêm một cấu hình MCP server chứa mã độc (ví dụ: reverse shell). - Kích hoạt lỗ hổng bằng cách truy vấn danh sách MCP server thông qua yêu cầu GET.
Dữ liệu từ các hệ thống honeypot của Previdian ghi nhận hơn 1.400 nỗ lực khai thác kể từ giữa tháng 9/2026, xuất phát từ nhiều quốc gia khác nhau. Các payload được ghi nhận bao gồm việc trích xuất các biến môi trường nhạy cảm (như LANGFLOW_SECRET_KEY), đọc tệp hệ thống /etc/passwd và thực hiện các lệnh thăm dò hệ thống.
Khuyến nghị bảo mật
Để bảo vệ hệ thống trước các cuộc tấn công này, các quản trị viên cần thực hiện ngay các biện pháp sau:
- Cập nhật phiên bản: Nâng cấp Langflow lên phiên bản mới nhất đã được vá lỗi.
- Tắt tính năng tự động đăng nhập: Thiết lập
LANGFLOW_AUTO_LOGIN=falseđể ngăn chặn việc truy cập trái phép. - Kiểm soát truy cập: Đảm bảo sử dụng mật khẩu mạnh, duy nhất và chỉ cấp quyền cho những người dùng đáng tin cậy.
- Giám sát: Kiểm tra kỹ các log xác thực và các yêu cầu gửi đến endpoint
/api/v2/mcp/servers/để phát hiện sớm các hành vi bất thường.
Nếu chưa thể cập nhật ngay lập tức, hãy hạn chế việc phơi bày Langflow trực tiếp ra các mạng không tin cậy.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.