

AhsayCBS tung bản vá khẩn cấp sau khi các lỗ hổng bị khai thác để cài đặt Web Shell
Ahsay Backup vừa phát hành các bản vá mới cho phần mềm AhsayCBS nhằm khắc phục triệt để hai lỗ hổng nghiêm trọng từng bị tin tặc khai thác để cài đặt web shell và phần mềm đào tiền...

- Giọng nữ Bắc
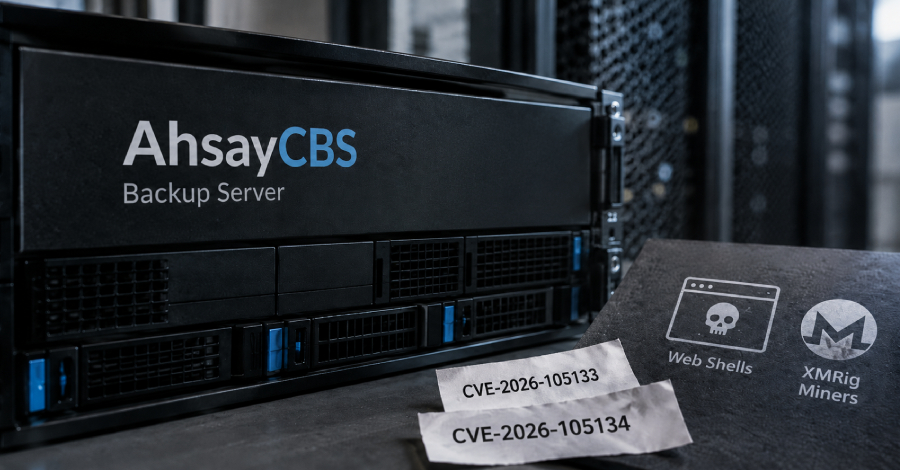
Công ty Ahsay Backup có trụ sở tại Singapore vừa chính thức phát hành các bản cập nhật bảo mật mới cho phần mềm AhsayCBS. Động thái này nhằm khắc phục triệt để hai lỗ hổng bảo mật nghiêm trọng đã bị tin tặc lợi dụng để triển khai các web shell và phần mềm đào tiền ảo XMRig trên hệ thống của người dùng.
Hai lỗ hổng được xác định là CVE-2026-105133 và CVE-2026-105134. Khi kết hợp với nhau, các lỗ hổng này cho phép kẻ tấn công vượt qua cơ chế xác thực và thực thi lệnh từ xa (RCE) với quyền hạn cao trên các hệ thống bị ảnh hưởng.
Trước đó, công ty bảo mật Huntress đã phát hiện các nhóm tin tặc chủ động khai thác chuỗi lỗ hổng này. Dù Ahsay từng tung ra các bản vá vào tháng 8/2026 (phiên bản 9.15.2.59 và 10.3.4.0), tuy nhiên hãng thừa nhận rằng các bản sửa lỗi này chưa thực sự triệt để.
Người dùng được khuyến cáo cập nhật ngay lên các phiên bản hotfix mới nhất để đảm bảo an toàn:
- AhsayCBS v10.3.4.45
- AhsayCBS v9.15.2.70
Đại diện Ahsay nhấn mạnh: “Do tính chất nghiêm trọng của các rủi ro này, chúng tôi đặc biệt khuyến nghị người dùng thực hiện hành động ngay lập tức để bảo vệ môi trường hệ thống và dữ liệu khách hàng. Sau khi áp dụng bản hotfix, vui lòng khởi động lại server của bạn.”
Huntress cũng đã xác nhận độc lập rằng bản hotfix v10.3.4.45 đã ngăn chặn thành công điểm xâm nhập ban đầu của chuỗi tấn công này.
Trước tình hình khai thác tích cực, Cơ quan An ninh mạng và Cơ sở hạ tầng Hoa Kỳ (CISA) đã đưa hai lỗ hổng này vào danh mục Các lỗ hổng đã bị khai thác (KEV), đồng thời yêu cầu các cơ quan liên bang phải hoàn tất việc vá lỗi trước ngày 17/10/2026.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.