

Cảnh báo lỗ hổng RCE nghiêm trọng trong Drupal Core: Cần cập nhật ngay
Drupal vừa phát hành bản vá cho lỗ hổng RCE nghiêm trọng trong module Field UI. Kẻ tấn công có thể khai thác thông qua các module mở rộng mà không cần đăng nhập.

- Giọng nữ Bắc
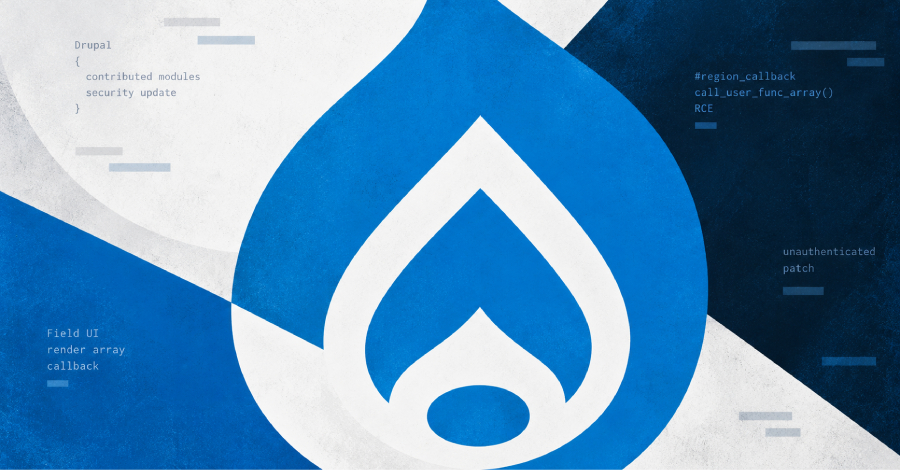
Đội ngũ bảo mật của Drupal vừa phát đi cảnh báo về một lỗ hổng bảo mật nghiêm trọng (định danh CVE-2026-108097) nằm trong module Field UI của Drupal core. Lỗ hổng này cho phép kẻ tấn công thực thi mã từ xa (RCE) trên server của website.
Table Of Content
Chi tiết về lỗ hổng
Theo thông báo, lỗ hổng nằm trong cách module Field UI xử lý các bảng quản trị. Trước khi được vá, hệ thống render của Drupal đã vô tình cho phép thực thi các hàm callback không an toàn thông qua thuộc tính #region_callback, dẫn đến nguy cơ bị chiếm quyền điều khiển server.
Mặc dù lỗ hổng không thể bị khai thác trực tiếp thông qua core mặc định, nhưng các module đóng góp (contributed modules) hoặc mã nguồn tùy chỉnh có thể tạo ra các đường dẫn khai thác (exploit path). Đáng chú ý, ít nhất một đường dẫn đã được xác nhận là không yêu cầu quyền đăng nhập.
Các phiên bản bị ảnh hưởng và giải pháp
Drupal đã phát hành các bản vá trong các phiên bản 11.4.10, 11.3.19 và 10.6.19. Quản trị viên cần thực hiện cập nhật ngay lập tức:
- Drupal 11.4.x: Cập nhật lên 11.4.10
- Drupal 11.3.x: Cập nhật lên 11.3.19
- Drupal 10.6.x: Cập nhật lên 10.6.19
Đối với các website chưa thể cập nhật ngay, đội ngũ bảo mật khuyến nghị gỡ cài đặt module field_ui để tạm thời ngăn chặn nguy cơ bị tấn công. Lưu ý rằng việc này sẽ khiến các trang quản lý trường (field) và hiển thị (display) trong bảng điều khiển admin tạm thời không khả dụng.
Lưu ý quan trọng
Ngoài lỗ hổng trên, module Entity List cũng ghi nhận một lỗ hổng RCE nghiêm trọng khác (CVE-2026-108099) với cơ chế tương tự. Người dùng đang sử dụng module này cần kiểm tra và cập nhật lên phiên bản mới nhất. Bên cạnh đó, hai lỗ hổng XSS mức độ trung bình trong module Link và Navigation cũng đã được xử lý trong đợt cập nhật này.
Hiện tại chưa có mã khai thác công khai (exploit code) được ghi nhận, nhưng các chuyên gia bảo mật cảnh báo rằng việc khai thác có thể xuất hiện trong thời gian ngắn. Việc cập nhật hệ thống là ưu tiên hàng đầu để đảm bảo an toàn cho hạ tầng website.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.