

Cảnh báo lỗ hổng TLS nghiêm trọng trên GoAhead Web Server: Nguy cơ bị vượt qua xác thực và giải mã phiên
Các nhà nghiên cứu vừa phát hiện nhiều lỗ hổng bảo mật trong GoAhead, web server nhúng phổ biến trên hàng triệu thiết bị IoT, cho phép kẻ tấn công vượt qua kiểm tra chứng chỉ bị thu hồi và giải mã dữ...

- Giọng nữ Bắc
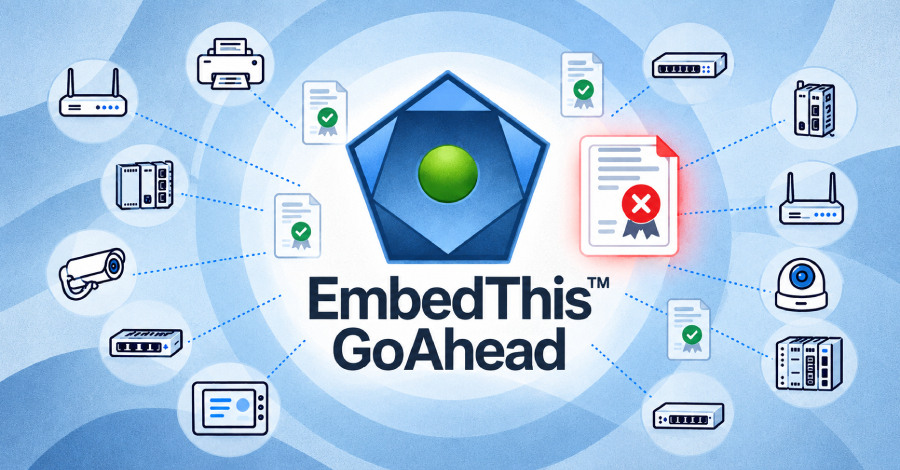
Hàng triệu thiết bị IoT như router, máy in, cổng kết nối (gateway) và bộ điều khiển công nghiệp đang đối mặt với rủi ro bảo mật nghiêm trọng sau khi các lỗ hổng trong GoAhead web server được công bố. Các nhà nghiên cứu từ FoxIO đã chỉ ra ba vấn đề liên quan đến TLS, cho phép kẻ tấn công khai thác để vượt qua cơ chế xác thực hoặc giải mã lưu lượng truy cập.
Các lỗ hổng chính
Lỗ hổng đáng chú ý nhất (CVE-2026-115881, điểm 9.1) nằm ở cách GoAhead xử lý danh sách thu hồi chứng chỉ (CRL) khi sử dụng backend OpenSSL. Mặc dù hệ thống được cấu hình để kiểm tra chứng chỉ, nhưng tính năng này không thực sự được kích hoạt, khiến các chứng chỉ đã bị thu hồi vẫn được chấp nhận hợp lệ trong quá trình bắt tay (handshake) TLS.
Ngoài ra, các nhà nghiên cứu còn phát hiện hai vấn đề khác:
- Lỗ hổng trên LibreSSL: Cho phép kẻ tấn công trình diễn một chuỗi chứng chỉ vượt quá giới hạn cho phép (10 chứng chỉ), từ đó hoàn tất quá trình xác thực mà không cần khóa tin cậy.
- Lỗ hổng trên Mbed TLS: Một lỗi sai sót trong việc xử lý độ dài khóa Diffie-Hellman khiến hệ thống gửi đi giá trị 1-byte thay vì 2048-bit, tạo điều kiện cho kẻ tấn công giải mã phiên làm việc nếu phía client không có cơ chế kiểm tra kích thước khóa tối thiểu.
Tác động và giải pháp
GoAhead là một web server nhúng được tích hợp sâu vào firmware của nhiều nhà sản xuất lớn như HP, Siemens, D-Link và nhiều hãng khác. Do đó, việc cập nhật không thể thực hiện trực tiếp bởi người dùng cuối mà phụ thuộc hoàn toàn vào bản vá firmware từ nhà sản xuất thiết bị.
Bên cạnh các lỗi TLS, phiên bản GoAhead 6.1.1 còn khắc phục một lỗ hổng nghiêm trọng khác cho phép bỏ qua đăng nhập (login bypass) đối với các tài khoản sử dụng định dạng mật khẩu Blowfish.
Khuyến nghị:
- Các nhà phát triển và nhà sản xuất thiết bị cần cập nhật ngay lên GoAhead 6.1.1.
- Sau khi cập nhật, người dùng nên khởi động lại server, kết thúc các phiên làm việc cũ và thay đổi mật khẩu cho các tài khoản đang sử dụng định dạng Blowfish.
- Kiểm tra thông báo từ nhà sản xuất thiết bị để cập nhật firmware mới nhất.
Hiện tại, chưa có báo cáo về việc các lỗ hổng này bị khai thác trong thực tế, tuy nhiên, với mã khai thác (PoC) đã được công bố, người dùng cần đặc biệt cảnh giác và ưu tiên việc cập nhật khi có bản vá từ hãng.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.