

Apple tung bản vá khẩn cấp cho lỗ hổng CoreGraphics trên các dòng iPhone, iPad đời cũ
Apple vừa phát hành bản cập nhật bảo mật cho các thiết bị cũ nhằm khắc phục lỗ hổng CoreGraphics nghiêm trọng đã bị khai thác trong các cuộc tấn công thực...

- Giọng nữ Bắc
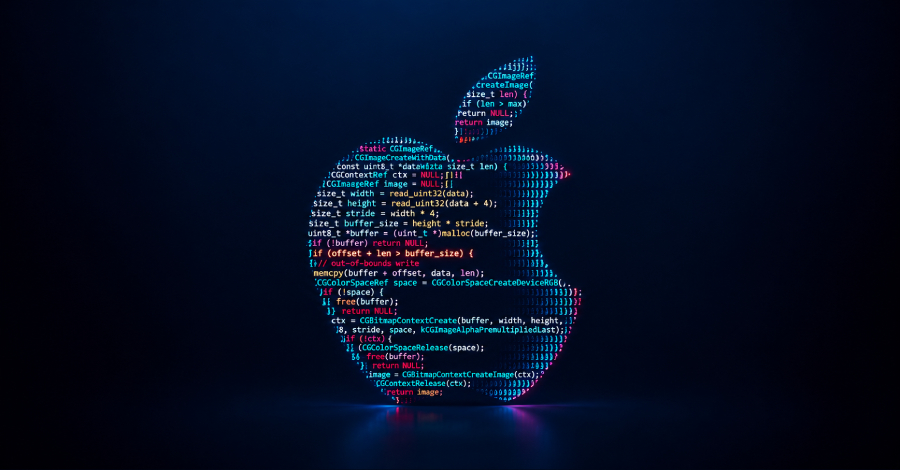
Apple vừa chính thức phát hành bản cập nhật bảo mật cho các dòng iPhone và iPad đời cũ nhằm khắc phục lỗ hổng bảo mật nghiêm trọng trong thành phần CoreGraphics. Lỗ hổng này trước đó đã bị tin tặc khai thác trong các chiến dịch tấn công có chủ đích.
Được định danh là CVE-2026-86950 với điểm CVSS lên tới 8.8, đây là lỗi ghi ngoài phạm vi (out-of-bounds write). Nếu bị khai thác thành công thông qua một tệp tin được thiết kế độc hại, kẻ tấn công có thể thực thi mã tùy ý (arbitrary code execution) trên thiết bị của nạn nhân.
Trước đó, Apple đã tung ra các bản vá cho iOS 26.7.1, iPadOS 26.7.1 và các phiên bản macOS tương ứng vào tháng trước. Tuy nhiên, để bảo vệ người dùng các thiết bị cũ hơn, hãng tiếp tục phát hành bản cập nhật iOS 18.7.11 và iPadOS 18.7.11. Các thiết bị được hỗ trợ bao gồm iPhone XS, iPhone XS Max, iPhone XR, cùng nhiều dòng iPad như iPad thế hệ thứ 7, iPad Air thế hệ thứ 4 trở lên, iPad thế hệ thứ 9 trở lên và iPad mini thế hệ thứ 6 trở lên.
Theo Apple, lỗ hổng này đã bị lợi dụng trong các cuộc tấn công tinh vi nhắm vào những cá nhân cụ thể sử dụng các phiên bản iOS cũ hơn iOS 27.
Bên cạnh đó, bản cập nhật 18.7.11 cũng giải quyết hai vấn đề bảo mật khác:
- CVE-2026-65339: Một lỗi logic trong thành phần Audio cho phép ứng dụng rò rỉ thông tin nhạy cảm của người dùng.
- CVE-2026-86990: Lỗ hổng truy cập trong CoreMedia, cho phép ứng dụng độc hại kích hoạt camera mà không cần sự cho phép của người dùng.
Song song với động thái này, Apple cũng vừa phát hành loạt bản cập nhật lớn cho hệ sinh thái của mình bao gồm iOS 27.2, iPadOS 27.2, macOS Golden Gate 27.2, tvOS 27.2, watchOS 27.2, visionOS 27.2 và Safari 27.2. Các bản cập nhật này vá hàng trăm lỗ hổng trong nhiều thành phần quan trọng như AppleAVD, CoreAudio, ImageIO, kernel, Model I/O, Screen Sharing Server, Spotlight, StorageKit và WebKit.
Đáng chú ý, Apple cũng đã khắc phục một vấn đề ủy quyền trong Apple Intelligence (CVE-2026-86987), vốn có thể bị kẻ tấn công từ xa khai thác để truy cập dữ liệu người dùng nhạy cảm. Hãng đã cải thiện cơ chế kiểm tra quyền hạn (entitlement checks) để ngăn chặn rủi ro này.
Mặc dù Apple chưa ghi nhận bằng chứng về việc các lỗ hổng mới nhất này bị khai thác rộng rãi, người dùng được khuyến cáo nên cập nhật thiết bị lên phiên bản mới nhất để đảm bảo an toàn tối đa trước các mối đe dọa tiềm ẩn.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.