

Lỗ hổng zero-day trên Oracle PeopleSoft bị nhóm ShinyHunters khai thác thực chất là chuỗi 3 lỗi bảo mật
Các chuyên gia bảo mật tiết lộ lỗ hổng nghiêm trọng trên Oracle PeopleSoft từng bị nhóm hacker ShinyHunters khai thác thực chất là sự kết hợp của ba lỗ hổng riêng biệt, cho phép kẻ tấn công chiếm...

- Giọng nữ Bắc
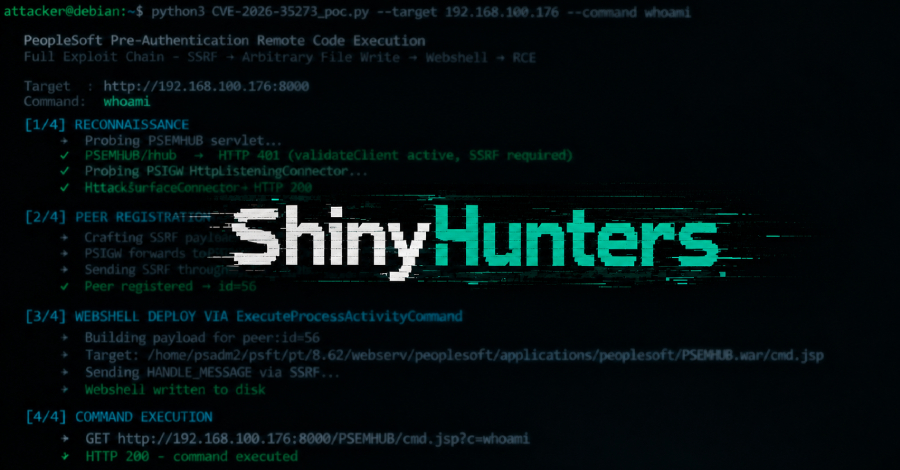
Một lỗ hổng bảo mật nghiêm trọng trên Oracle PeopleSoft, vốn bị nhóm hacker khét tiếng ShinyHunters khai thác từ tháng 5/2026, vừa được các nhà nghiên cứu từ Zero Day Initiative (ZDI) làm rõ. Thay vì là một lỗi đơn lẻ, đây thực chất là sự kết hợp của ba lỗ hổng được xâu chuỗi với nhau.
Table Of Content
Oracle đã phát hành bản vá cho cả ba lỗ hổng này dưới cùng một định danh là CVE-2026-35273 vào tháng 6 vừa qua. Lỗ hổng này có điểm CVSS lên tới 9.8, cho phép kẻ tấn công không cần xác thực vẫn có thể chiếm quyền điều khiển server thông qua mạng.
Cơ chế tấn công phức tạp
Theo phân tích từ ZDI, cuộc tấn công bắt đầu bằng một lỗi Server-Side Request Forgery (SSRF) trong thành phần Integration Gateway (PSIGW) của PeopleSoft. Kẻ tấn công lợi dụng khả năng gửi yêu cầu của PSIGW để hướng mục tiêu tới giao diện quản trị nội bộ PSEMHUB.
Vấn đề nằm ở chỗ, PSEMHUB mặc định tin tưởng các yêu cầu đến từ địa chỉ loopback (127.0.0.1). Khi kẻ tấn công điều hướng yêu cầu SSRF tới địa chỉ này, hệ thống sẽ hiểu lầm rằng yêu cầu xuất phát từ chính máy chủ đó và vượt qua bước kiểm tra xác thực. Sau khi truy cập được vào PSEMHUB, kẻ tấn công có thể thực thi mã từ xa (RCE) thông qua hai phương thức:
- Ghi tệp tin: Lợi dụng tính năng ghi log để chèn một web shell vào thư mục ứng dụng.
- XML Injection: Tải lên tệp XML độc hại để hệ thống tự động thực thi mã khi khởi động lại dịch vụ, phương thức này tinh vi hơn và khó bị phát hiện bởi các công cụ bảo mật tiêu chuẩn.
Chiến dịch của ShinyHunters
Nhóm hacker UNC6240 (ShinyHunters) đã bắt đầu khai thác lỗ hổng này từ ngày 27/5, nhắm mục tiêu chủ yếu vào các trường đại học trước khi Oracle tung ra bản vá vào ngày 10/6. Sau đó, các cuộc tấn công đã mở rộng quy mô sang nhiều lĩnh vực khác như công nghệ, y tế, vận tải và chính phủ trên toàn cầu.
Đáng chú ý, trong các đợt tấn công sau đó, nhóm này đã tìm cách bypass các quy tắc của Web Application Firewall (WAF) bằng cách sử dụng kỹ thuật mã hóa URL (ví dụ: thay đổi đường dẫn /PSEMHUB/ thành /%50SEMHUB/).
Khuyến nghị bảo mật
Các chuyên gia đưa ra những lưu ý quan trọng cho quản trị viên hệ thống:
- Cập nhật ngay lập tức: Cài đặt bản vá bảo mật của Oracle cho CVE-2026-35273. Lưu ý rằng việc chặn đường dẫn trên WAF không thể thay thế cho việc vá lỗi hệ thống.
- Vô hiệu hóa dịch vụ không cần thiết: Nếu chưa thể cập nhật ngay, hãy vô hiệu hóa dịch vụ Environment Management Hub (PSEMHUB) để giảm thiểu bề mặt tấn công.
- Kiểm tra dấu hiệu xâm nhập: Nếu hệ thống đã bị khai thác, cần coi như toàn bộ máy chủ đã bị thỏa hiệp. Hãy thực hiện cô lập, thu thập chứng cứ và thay đổi toàn bộ thông tin xác thực (credentials) liên quan đến tầng PeopleSoft.
Hiện tại, việc áp dụng bản vá chỉ giúp ngăn chặn các cuộc tấn công mới, nhưng không đảm bảo loại bỏ được kẻ tấn công nếu chúng đã xâm nhập vào hệ thống từ trước đó.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.