

Cảnh báo: Ứng dụng AI giả mạo ChatGPT và Claude đang phát tán mã độc đào tiền ảo
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công mang tên 'Yoba', sử dụng các ứng dụng AI giả mạo để cài cắm mã độc đào tiền ảo thông qua kỹ thuật DLL...

- Giọng nữ Bắc
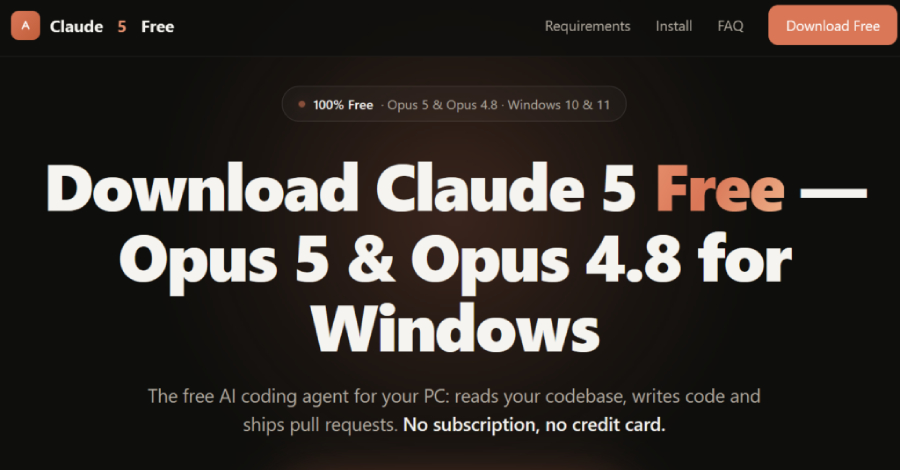
Một chiến dịch tấn công mạng mới có tên gọi Yoba đang nhắm mục tiêu vào người dùng bằng cách giả mạo các ứng dụng AI để bàn phổ biến như OpenAI ChatGPT và Anthropic Claude. Theo báo cáo từ Check Point Research, tin tặc đã tạo ra các dự án GitHub giả mạo với tên gọi như GPT-5.6 Sol, GPT-6 Astra hay Claude Opus nhằm phát tán dòng mã độc YobaLoader.
Table Of Content
Kỹ thuật tấn công tinh vi
Kẻ tấn công sử dụng kỹ thuật DLL sideloading để vượt qua các lớp bảo mật. Cụ thể, các gói cài đặt (ZIP) chứa một file thực thi hợp pháp đã được ký số (signed executable) của OpenAI hoặc Anthropic, đi kèm với một file winmm.dll độc hại. Khi người dùng chạy file thực thi, hệ thống sẽ vô tình nạp file DLL độc hại này.
Mã độc YobaDropper thực hiện nhiều bước kiểm tra để tránh bị phân tích, bao gồm:
- Kiểm tra giá trị checksum của file thực thi gốc.
- Sử dụng hàm
Sleep()với thời gian chờ cực dài để gây khó khăn cho các công cụ phân tích tự động. - Loại trừ các máy tính có bố cục bàn phím thuộc khu vực Nga và các quốc gia lân cận.
Mục tiêu cuối cùng: Đào tiền ảo
Sau khi xâm nhập thành công, mã độc sẽ thiết lập cơ chế duy trì (persistence) thông qua các tác vụ đã lên lịch (scheduled task). Cuối cùng, nó tải xuống và thực thi mã độc XMRig để đào tiền ảo trên máy tính của nạn nhân. Để tránh bị phát hiện bởi các hệ thống giám sát DNS thụ động, kẻ tấn công sử dụng dịch vụ DNS-over-HTTPS (DoH) và các nền tảng lưu trữ file phổ biến để nhận lệnh từ máy chủ điều khiển (C2).
Lời khuyên bảo mật
Chiến dịch Yoba cho thấy cách thức kẻ tấn công lợi dụng sự quan tâm lớn đối với các công cụ AI để phát tán phần mềm độc hại. Các chuyên gia khuyến cáo người dùng:
- Chỉ tải phần mềm từ các trang web chính thức của nhà phát triển.
- Cảnh giác với các dự án trên GitHub không rõ nguồn gốc, ngay cả khi chúng có giao diện chuyên nghiệp.
- Sử dụng các giải pháp bảo mật endpoint để phát hiện các hành vi bất thường như DLL sideloading hoặc kết nối đến các tên miền lạ.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.