


Lỗ hổng trong OpenCode cho phép máy chủ MCP độc hại thực thi mã từ xa trên Windows và WSL
Một lỗ hổng nghiêm trọng trong công cụ lập trình AI OpenCode vừa được phát hiện, cho phép các máy chủ MCP độc hại thực thi mã tùy ý trên máy tính của nhà phát triển khi thực hiện đăng...

- Giọng nữ Bắc
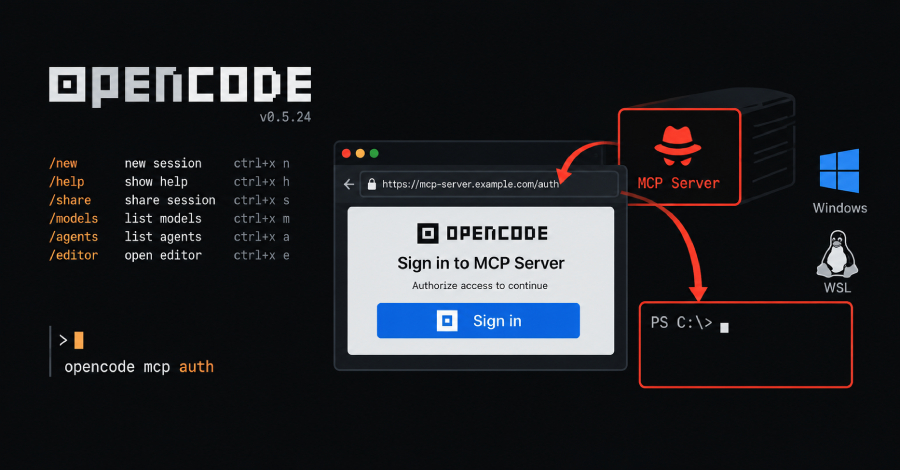
Một lỗ hổng bảo mật nghiêm trọng đã được phát hiện trong OpenCode, công cụ hỗ trợ lập trình AI, cho phép các máy chủ Model Context Protocol (MCP) độc hại hoặc bị chiếm quyền điều khiển thực thi mã trái phép trên máy tính Windows hoặc WSL của nhà phát triển. Sự cố xảy ra trong quá trình người dùng thực hiện đăng nhập.
Theo các chuyên gia từ Pillar Security, lỗ hổng này có mức độ nghiêm trọng cao với điểm số đánh giá lên tới 9.8/10. Vấn đề nằm ở cách OpenCode xử lý các địa chỉ web (URL) cho điểm cuối xác thực OAuth. Cụ thể, khi người dùng đăng nhập, ứng dụng sẽ chuyển hướng địa chỉ này đến một trình trợ giúp để mở trong trình duyệt. Tuy nhiên, do không thực hiện kiểm tra kỹ lưỡng (escaping), kẻ tấn công có thể chèn các lệnh PowerShell độc hại vào URL, khiến chúng tự động thực thi với quyền của người dùng hiện tại.
Phạm vi ảnh hưởng và phản hồi từ nhà sản xuất
Lỗ hổng này ảnh hưởng đến các phiên bản OpenCode từ 1.0.137 đến 1.18.32 trên môi trường Windows và WSL. Các hệ điều hành macOS và Linux hiện không bị ảnh hưởng do cơ chế xử lý trình duyệt khác biệt. Anomaly, công ty phát triển OpenCode, đã âm thầm tung ra bản vá trong phiên bản 1.18.33 vào ngày 28/9 mà không công bố mã CVE hay thông báo bảo mật cụ thể, khiến việc quét lỗ hổng bằng các công cụ tự động trở nên khó khăn.
Đáng chú ý, Anomaly cho biết họ không coi các máy chủ MCP do người dùng tự cấu hình nằm trong phạm vi bảo mật của mình, dẫn đến việc từ chối yêu cầu cấp mã CVE từ phía đơn vị phát hiện lỗ hổng.
Khuyến nghị cho nhà phát triển
Để đảm bảo an toàn, người dùng OpenCode trên Windows và WSL cần thực hiện ngay các bước sau:
- Cập nhật ngay lập tức: Nâng cấp lên phiên bản OpenCode 1.18.33 hoặc mới hơn.
- Kiểm tra cấu hình: Sử dụng lệnh
opencode mcp listđể rà soát danh sách các máy chủ MCP đang kết nối. - Loại bỏ rủi ro: Gỡ bỏ các máy chủ MCP từ xa không rõ nguồn gốc hoặc chưa được kiểm chứng khỏi cấu hình của bạn.
Hiện tại, chưa có bằng chứng cho thấy lỗ hổng này đã bị khai thác trong thực tế. Tuy nhiên, do tính chất nghiêm trọng của việc thực thi mã từ xa, cộng đồng lập trình viên được khuyến cáo nên chủ động kiểm tra và cập nhật phần mềm sớm nhất có thể.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.