

Lỗ hổng nghiêm trọng trong Bifrost AI Gateway cho phép thực thi lệnh mà không cần xác thực
Một lỗ hổng bảo mật nghiêm trọng trong Bifrost, cổng kết nối AI mã nguồn mở, đang khiến hàng loạt hệ thống đối mặt với nguy cơ bị chiếm quyền điều khiển từ xa mà không cần xác...

- Giọng nữ Bắc
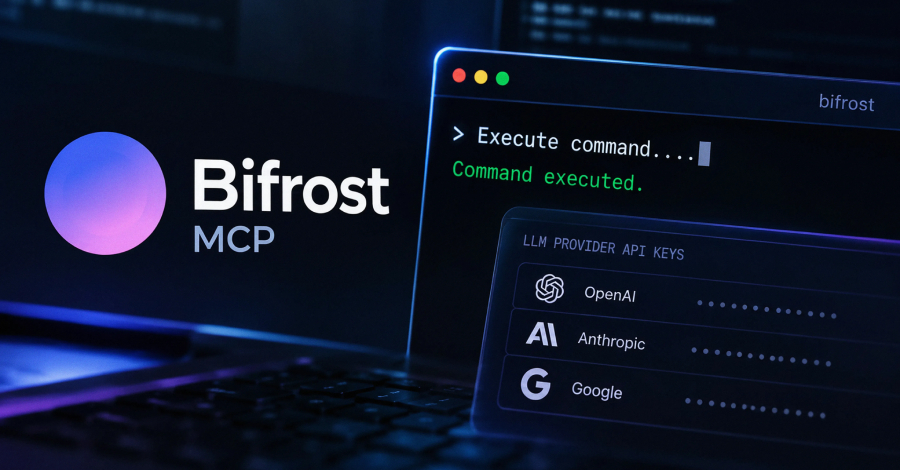
Các nhà nghiên cứu bảo mật vừa phát hiện một lỗ hổng nghiêm trọng trong Bifrost, một cổng kết nối (AI gateway) mã nguồn mở được sử dụng để điều phối các yêu cầu tới hơn 20 nhà cung cấp mô hình ngôn ngữ lớn (LLM). Lỗ hổng này cho phép kẻ tấn công không cần xác thực vẫn có thể thực thi các lệnh tùy ý trên server thông qua một yêu cầu HTTP duy nhất.
Table Of Content
Chi tiết về lỗ hổng
Lỗ hổng được định danh là CVE-2026-90898 với điểm CVSS lên tới 9.8. Theo báo cáo từ JFrog Security Research, vấn đề nằm ở cách Bifrost xử lý các yêu cầu tới endpoint quản trị /api/mcp/client. Kẻ tấn công có thể đăng ký một client MCP loại stdio thông qua một yêu cầu POST không cần xác thực. Bifrost sẽ ngay lập tức khởi chạy lệnh được chỉ định dưới quyền của người dùng đang chạy tiến trình gateway.
Điều đáng lo ngại là trong cấu hình mặc định, xác thực quản trị thường bị vô hiệu hóa. Đối với các triển khai sử dụng Docker image chính thức, tiến trình này chạy dưới quyền appuser. Vì gateway lưu trữ các API key của tất cả các nhà cung cấp dịch vụ được kết nối, việc thực thi lệnh thành công đồng nghĩa với việc kẻ tấn công có thể đánh cắp toàn bộ thông tin xác thực nhạy cảm này.
Rủi ro từ cấu hình mặc định
Mặc dù phiên bản binary gốc của Bifrost thường giới hạn API quản trị ở localhost, nhưng Docker image chính thức lại cấu hình lắng nghe trên 0.0.0.0. Điều này khiến API quản trị có thể bị truy cập từ bên ngoài nếu cổng dịch vụ được công khai, làm tăng đáng kể bề mặt tấn công.
Ngoài ra, một lỗ hổng liên quan khác (CVE-2026-86242, điểm CVSS 8.1) cũng đã được tiết lộ, cho phép kẻ tấn công đăng ký một plugin tùy chỉnh thông qua đường dẫn URL HTTP. Hệ thống sẽ tự động tải tệp tin về và thực thi, dẫn đến nguy cơ thực thi mã từ xa trên các bản dựng liên kết động (dynamically linked builds).
Khuyến nghị bảo mật
Người vận hành hệ thống cần thực hiện các bước sau ngay lập tức:
- Cập nhật ngay: Nâng cấp lên phiên bản
transports/v2.1.0để vá lỗ hổng CVE-2026-90898. Phiên bản này đã bổ sung cơ chế chặn các yêu cầu đăng ký MCP client không xác thực. - Cấu hình xác thực: Nếu chưa thể cập nhật, hãy thiết lập
governance.auth_config.is_enabledthànhtrue, sử dụng thông tin xác thực mạnh và cô lập các cổng quản trị khỏi các mạng không tin cậy. - Rà soát hệ thống: JFrog khuyến cáo coi mọi instance từng chạy với cấu hình không xác thực là đã bị xâm nhập. Người dùng nên thực hiện xoay vòng (rotate) các API key của nhà cung cấp và các khóa ảo ngay lập tức.
Cần lưu ý rằng các phiên bản từ 1.6.x đến 1.6.11 và 2.0.0 đều chưa được vá hoàn toàn cho các lỗ hổng này. Việc duy trì các biện pháp bảo mật nghiêm ngặt là yếu tố then chốt để bảo vệ hạ tầng AI trước các cuộc tấn công khai thác lỗ hổng đang ngày càng phổ biến.
Nguồn tham khảo: The Hacker News





No Comment! Be the first one.