

Thư viện xử lý ảnh Pillow trên Python dính lỗ hổng nghiêm trọng cho phép thực thi mã từ xa
Thư viện Pillow phổ biến trên Python vừa phát hành bản vá cho nhiều lỗ hổng bảo mật, bao gồm các lỗi cho phép kẻ tấn công thực thi mã tùy ý thông qua tệp tin ảnh được chế tạo đặc...

- Giọng nữ Bắc
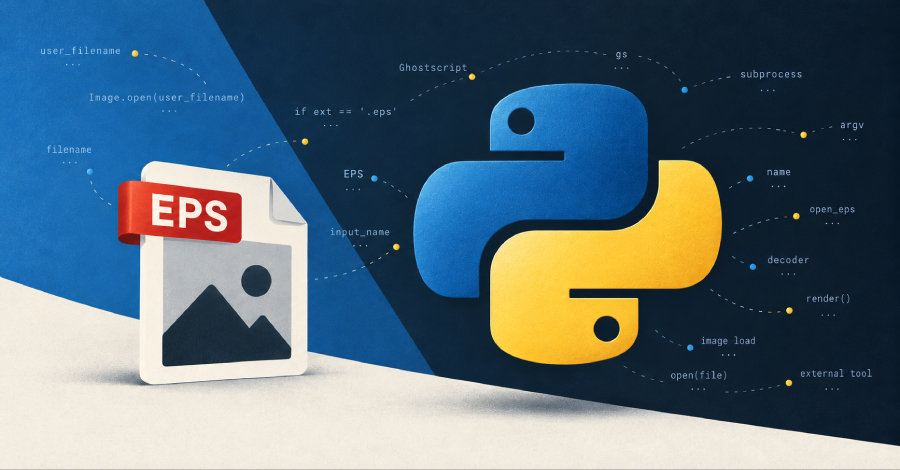
Pillow, thư viện xử lý hình ảnh được sử dụng rộng rãi nhất trong hệ sinh thái Python, vừa ghi nhận các lỗ hổng bảo mật nghiêm trọng. Các lỗi này có thể cho phép kẻ tấn công thực thi lệnh hệ điều hành trên server thông qua việc thao túng tên tệp tin đầu vào.
Table Of Content
Chi tiết về lỗ hổng CVE-2026-112900
Lỗ hổng đáng chú ý nhất, mang định danh CVE-2026-112900, liên quan đến cách Pillow xử lý các tệp tin định dạng EPS. Cụ thể, thư viện này thực hiện mở tệp bằng cách truyền tên tệp trực tiếp cho Ghostscript mà không qua các bước kiểm tra xác thực cần thiết. Kẻ tấn công có thể lợi dụng cơ chế này để Ghostscript hiểu sai tên tệp tin thành các chỉ dẫn thực thi mã độc.
Theo các chuyên gia từ OX Security, lỗ hổng này đặc biệt nguy hiểm đối với các ứng dụng web có tính năng cho phép người dùng tải lên hình ảnh, nơi tên tệp tin có thể bị kiểm soát bởi người dùng cuối.
Các lỗ hổng khác và bản cập nhật
Bên cạnh lỗi EPS, phiên bản Pillow 13.0.0 (phát hành ngày 16/10/2026) còn vá nhiều lỗ hổng khác, bao gồm:
- Lỗi tràn bộ đệm trong giải mã JPEG: Ảnh hưởng đến định dạng FlashPix (FPX) và các tệp JPEG lossless khi tạo thumbnail.
- Lỗi tràn bộ đệm khi lưu tệp TIFF: Xảy ra khi chương trình lưu tệp nén vào bộ nhớ (in-memory buffer) thay vì ghi trực tiếp xuống đĩa.
Mặc dù một số lỗ hổng được đánh giá ở mức nghiêm trọng (điểm CVSS lên tới 9.2/10), hiện chưa có báo cáo nào về việc các lỗ hổng này đang bị khai thác thực tế.
Khuyến nghị bảo mật
Nhà phát triển được khuyến cáo nâng cấp lên Pillow 13.0.0 ngay lập tức bằng lệnh:
pip install -U "Pillow>=13.0.0"
Lưu ý rằng phiên bản 13.0.0 đã ngừng hỗ trợ Python 3.10, do đó hệ thống cần được nâng cấp lên Python 3.11 hoặc mới hơn. Trong trường hợp chưa thể cập nhật ngay, các quản trị viên hệ thống nên:
- Gỡ bỏ hoặc hạn chế quyền truy cập vào chương trình
gs(Ghostscript) trên các server xử lý tệp tin từ người dùng. - Tránh sử dụng các hàm
draft()hoặcthumbnail()trên các tệp JPEG không đáng tin cậy. - Xử lý cẩn thận các tác vụ lưu tệp TIFF vào bộ nhớ đệm (như
io.BytesIO) nếu dữ liệu đầu vào đến từ người dùng.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.