

Lỗ hổng nghiêm trọng trong SDK x402: Nguy cơ AI Agent bị rút sạch số dư token
Các nhà nghiên cứu bảo mật vừa phát hiện 3 lỗ hổng nghiêm trọng trong bộ công cụ phát triển x402, cho phép kẻ tấn công lợi dụng các AI agent để rút tiền hoặc thực hiện hành vi giả mạo danh...

- Giọng nữ Bắc
Hãng bảo mật V12 vừa công bố phát hiện 25 lỗ hổng trong bộ công cụ phát triển (SDK) x402, trong đó có 3 lỗ hổng được đánh giá ở mức nghiêm trọng. Những sai sót này có thể cho phép các API độc hại thao túng các AI agent, dẫn đến việc rút sạch số dư token hoặc chiếm quyền truy cập trái phép.
Table Of Content
Nguy cơ rút sạch ví của AI Agent
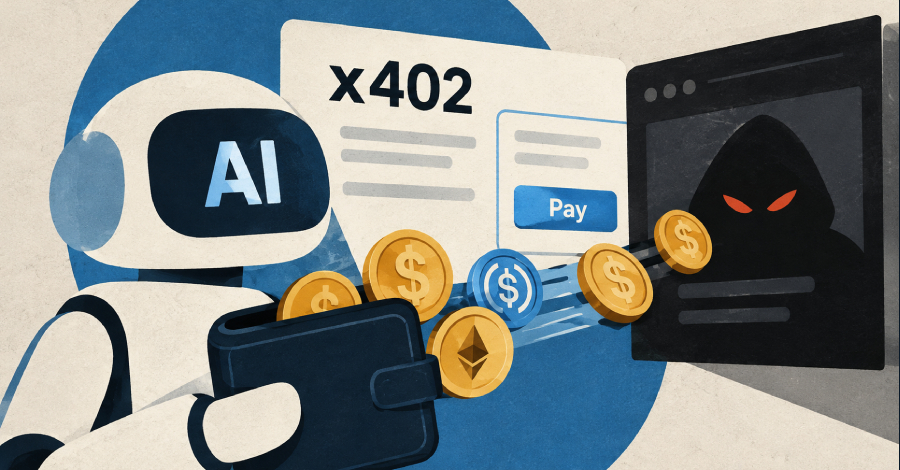
x402 là một tiêu chuẩn mở cho phép các phần mềm, bao gồm cả AI agent, tự động thanh toán cho các lệnh gọi API mà không cần sự can thiệp của con người. Vấn đề nằm ở chỗ, các phiên bản SDK trước ngày 18/8 không thiết lập giới hạn chi tiêu mặc định. Điều này cho phép một API độc hại gửi yêu cầu thanh toán với số tiền bằng toàn bộ số dư trong ví của AI agent. Nếu ứng dụng không có chính sách kiểm soát chi tiêu, client sẽ tự động ký xác nhận giao dịch và chuyển tiền cho kẻ tấn công.
Lỗ hổng xác thực thanh toán trên Solana
Một lỗ hổng khác được phát hiện trong mã nguồn của facilitator (dịch vụ kiểm tra thanh toán) dành cho mạng lưới Solana. Cụ thể, hệ thống này đã nhầm lẫn giữa một lệnh “phê duyệt token” (token approval) với một lệnh “chuyển tiền” (transfer). Kẻ tấn công có thể lợi dụng điều này để thực hiện một giao dịch thanh toán giả mạo, khiến người bán cung cấp dịch vụ mà không nhận được bất kỳ token nào, trong khi chi phí giao dịch lại do facilitator chi trả.
Giả mạo đăng nhập qua Sign-In-With-X (SIWx)
Tính năng SIWx cho phép AI agent đăng nhập vào các trang web bằng cách ký một thông điệp xác thực. Tuy nhiên, các phiên bản SDK cũ không kiểm tra xem trang web yêu cầu đăng nhập có khớp với trang web mà agent đang liên lạc hay không. Kẻ tấn công có thể chuyển tiếp thông điệp đăng nhập từ một trang web độc hại để chiếm quyền truy cập vào các dịch vụ khác dưới danh nghĩa ví của AI agent.
Khuyến nghị cập nhật
Tất cả các lỗ hổng trên đã được x402 Foundation khắc phục trong các bản phát hành ngày 18/8. Các nhà phát triển được khuyến nghị cập nhật lên phiên bản mới nhất (v2.28.0 cho các gói core, svm, extensions, fetch và axios; v2.28.0 cho Go và v2.25.0 cho Python) để đảm bảo an toàn.
Sau khi cập nhật, các client sẽ mặc định áp dụng giới hạn chi tiêu 1 USD cho mỗi giao dịch và chỉ chấp nhận các loại stablecoin uy tín. Nếu chưa thể cập nhật ngay, các đội ngũ kỹ thuật nên chủ động thiết lập chính sách registerPolicy để giới hạn số tiền thanh toán tối đa và kiểm soát chặt chẽ các token, mạng lưới cũng như địa chỉ nhận tiền.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.