

Lỗ hổng trong GoBalance cho phép kẻ tấn công chiếm quyền kiểm soát địa chỉ .onion
Một lỗ hổng nghiêm trọng trong công cụ GoBalance đang bị khai thác để chiếm đoạt các địa chỉ .onion bằng cách khôi phục khóa bí mật từ thông tin công khai.

- Giọng nữ Bắc
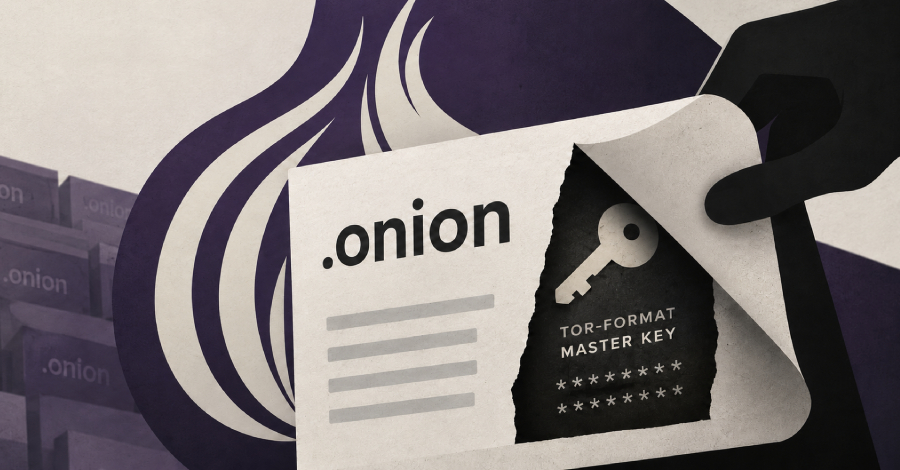
Một lỗ hổng bảo mật mới được phát hiện trong GoBalance, công cụ cân bằng tải phổ biến được nhiều trang web trên dark web sử dụng, đang tạo ra nguy cơ lớn cho các dịch vụ ẩn danh. Lỗ hổng này cho phép kẻ tấn công khôi phục khóa bí mật điều khiển địa chỉ .onion chỉ bằng cách sử dụng các thông tin công khai, từ đó chiếm quyền kiểm soát địa chỉ của trang web.
Table Of Content
Cơ chế khai thác lỗ hổng
Theo Searchlight Cyber, đơn vị công bố lỗ hổng vào ngày 8/10/2026, vấn đề nằm ở quy trình ký (signing) của GoBalance. Địa chỉ .onion về bản chất là một public key, và người sở hữu private key tương ứng sẽ có quyền kiểm soát địa chỉ đó. GoBalance thực hiện ký các bản ghi (descriptor) để duy trì khả năng truy cập cho trang web trên mạng lưới Tor.
Tuy nhiên, GoBalance đã mắc lỗi kỹ thuật khi chỉ lấy 32 byte đầu tiên của private key (vốn dài 64 byte) để thực hiện ký, thay vì sử dụng toàn bộ. Việc bỏ sót một nửa dữ liệu này khiến giá trị bí mật của chữ ký trở nên cố định và có thể bị tính toán ngược lại. Kẻ tấn công chỉ cần một bản ghi đã xuất bản để khôi phục hoàn toàn private key của trang web mà không cần xâm nhập vào server hay cơ sở dữ liệu.
Ảnh hưởng thực tế
Lỗ hổng này ảnh hưởng đến các trang web sử dụng GoBalance (phiên bản viết lại bằng Go của Onionbalance) đi kèm với bộ công cụ EndGame. Đáng chú ý, các trang web sử dụng định dạng khóa gốc của Tor hoặc công cụ thiết lập của GoBalance với định dạng an toàn hơn sẽ không bị ảnh hưởng.
Diễn đàn dark web nổi tiếng Dread đã xác nhận trở thành nạn nhân của cuộc tấn công này. Từ ngày 5 đến 7 tháng 10, cả hai địa chỉ .onion của Dread đều bị chiếm quyền và chuyển hướng sang một trang web đối thủ. Các quản trị viên của Dread cho biết họ đã phải di chuyển sang địa chỉ mới và yêu cầu người dùng thay đổi mật khẩu ngay lập tức.
Khuyến nghị cho quản trị viên và người dùng
Hiện tại, chưa có bản vá chính thức từ nhà phát triển GoBalance. Các chuyên gia bảo mật đưa ra lời khuyên:
- Đối với quản trị viên: Do khóa master đã bị lộ, việc áp dụng bản vá là không đủ để bảo mật lại địa chỉ cũ. Các dịch vụ bị ảnh hưởng buộc phải tạo địa chỉ .onion mới và thực hiện di chuyển toàn bộ hệ thống.
- Đối với người dùng: Nếu bạn đã truy cập vào các trang web nghi ngờ bị ảnh hưởng, hãy coi địa chỉ cũ là không an toàn, thay đổi mật khẩu và chỉ tin tưởng các địa chỉ mới được xác nhận thông qua các thông báo có chữ ký số chính thức.
Các chuyên gia cũng lưu ý rằng, dù kẻ tấn công có thể chiếm quyền điều khiển địa chỉ, họ không có quyền truy cập trực tiếp vào server hoặc dữ liệu người dùng lưu trữ bên trong, nhưng rủi ro về phishing và chuyển hướng người dùng đến các trang web giả mạo là rất cao.
Nguồn tham khảo: The Hacker News






No Comment! Be the first one.