

Chiến dịch GhostAction: Hàng chục nghìn repository GitHub bị chèn mã độc đánh cắp thông tin
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công chuỗi cung ứng mang tên GhostAction, lợi dụng tài khoản của các nhà phát triển để chèn workflow độc hại nhằm đánh cắp hàng loạt thông tin...

- Giọng nữ Bắc
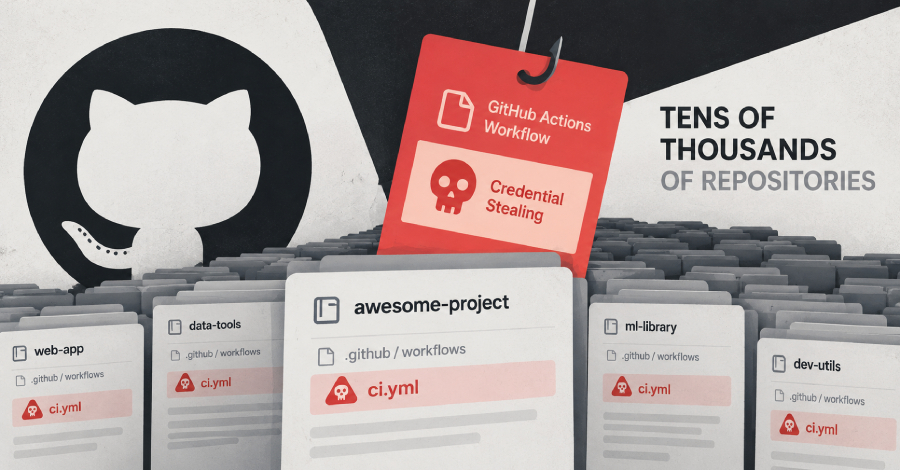
Một chiến dịch tấn công chuỗi cung ứng quy mô lớn đang nhắm vào hệ sinh thái GitHub, nơi kẻ tấn công chiếm quyền kiểm soát các tài khoản bảo trì dự án mã nguồn mở để phát tán các workflow độc hại. Theo báo cáo từ các đơn vị nghiên cứu bảo mật, hàng chục nghìn repository đã bị ảnh hưởng kể từ đầu tháng 10/2026.
Table Of Content
Phương thức tấn công GhostAction
Chiến dịch này được định danh là GhostAction, một chiến dịch tấn công chuỗi cung ứng đã xuất hiện từ tháng 9/2025. Kẻ tấn công thường bắt đầu bằng việc chiếm đoạt thông tin đăng nhập của các nhà phát triển, khả năng cao thông qua các Personal Access Token (PAT) bị rò rỉ từ các tệp log của phần mềm độc hại (infostealer) hoặc các cơ sở dữ liệu bị lộ.
Sau khi có quyền truy cập, kẻ tấn công sẽ quét các file workflow của repository để tìm kiếm các bí mật (secrets). Tiếp đó, chúng chèn một workflow giả mạo dưới dạng “Security Audit” (ví dụ: security-audit.yml hoặc github_actions_security.yml) vào nhánh mặc định của dự án. Workflow này được thiết kế để tự động thực thi và gửi dữ liệu nhạy cảm về máy chủ của kẻ tấn công thông qua giao thức HTTP.
Dữ liệu bị đánh cắp
Các workflow độc hại này thực hiện nhiều hành vi nguy hiểm, bao gồm:
- Thu thập các GitHub Actions secrets đã được cấu hình trong repository.
- Quét toàn bộ cây thư mục làm việc và lịch sử git để tìm kiếm 13 mẫu thông tin nhạy cảm, bao gồm khóa AWS, API keys của các dịch vụ AI (Anthropic, OpenAI, OpenRouter), token của các nền tảng CI/CD, DockerHub, npm, PyPI, cũng như các thông tin xác thực cloud và SaaS.
- Ghép nối các AWS access key ID với secret access key tương ứng.
Đáng chú ý, kẻ tấn công không chỉ nhắm vào các tệp hiện tại mà còn lục soát toàn bộ lịch sử git để khôi phục các thông tin nhạy cảm đã từng bị commit và xóa trước đó.
Khuyến nghị cho nhà phát triển
Các chuyên gia bảo mật khuyến cáo cộng đồng lập trình viên cần thực hiện ngay các bước kiểm tra sau:
- Rà soát repository: Kiểm tra xem dự án của bạn có chứa các file workflow lạ kể từ ngày 31/8/2026 hay không.
- Giả định đã bị xâm nhập: Nếu phát hiện các file này, hãy coi như toàn bộ thông tin nhạy cảm trong repository đã bị lộ.
- Xử lý sự cố: Thu hồi ngay lập tức các GitHub credential bị nghi ngờ, thực hiện xoay vòng (rotate) toàn bộ các API key, token và mật khẩu có liên quan. Xóa bỏ workflow độc hại khỏi tất cả các nhánh và kiểm tra kỹ các bản fork của dự án.
- Cảnh giác với các bản fork: Các bản fork downstream cũng có nguy cơ bị lây nhiễm nếu chúng đồng bộ hóa với repository gốc đã bị tấn công.
Hiện tại, dù chưa ghi nhận việc kẻ tấn công phát hành các gói phần mềm độc hại thông qua tài khoản bị chiếm quyền, nhưng khả năng này vẫn là một mối đe dọa tiềm tàng trong tương lai.
Nguồn tham khảo: The Hacker News




No Comment! Be the first one.